DevOps
VPN Gateway(Site-to-Site VPN) 소개
2022년 6월 13일
원문에서 보기 ↗-
개요
- On-premise network와 NHN Cloud VPC 사이에 VPN 연결을 제공합니다.
- IPSec protocol을 사용하는 Site-to-Site 방식의 연결을 지원합니다.
-
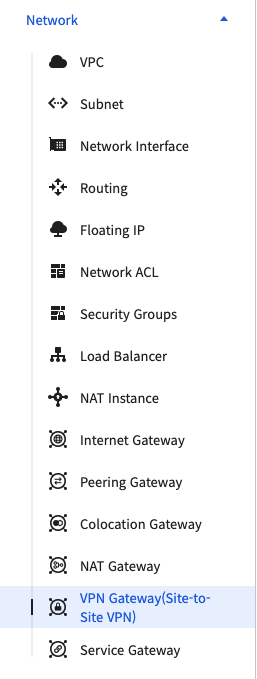
사용방법 한국(평촌) 리전을 선택한 뒤, 네트워크 카테고리에서 VPN Gateway(Site-to-Site VPN) 메뉴를 선택하여 VPN 연결을 위한 설정을 시작할 수 있습니다.
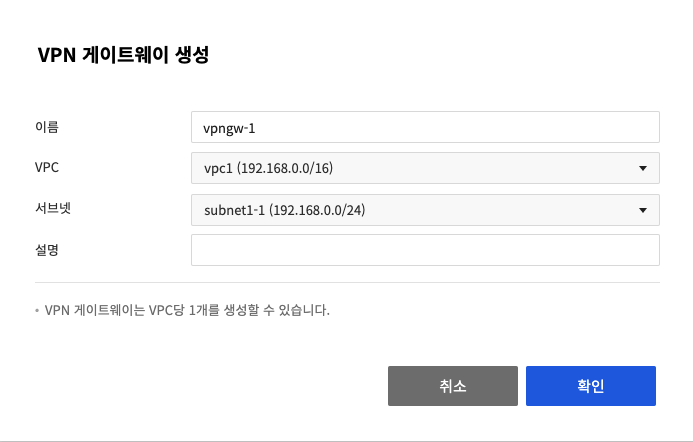
- VPN Gateway 생성하기
- VPN 연결하려면 먼저 사용하려는 VPC에서 Gateway를 생성해야 합니다.
- 하나의 VPC에서 하나의 VPN Gateway를 만들 수 있습니다.
- 이 gateway는 실제 IPSec tunnel 연결에 사용되는 gateway가 아니고 관리용 리소스입니다.
- IPSec tunnel 연결은 On-premise의 VPN gateway와 내부적으로 시스템에서 할당되는 gateway 간에 연결이 됩니다.

- Routing 설정하기
- Gateway가 만들어지면 VPN 연결을 할 On-premise 측의 대역에 대해 VPN Gateway를 통하도록 라우팅을 설정해 줍니다.
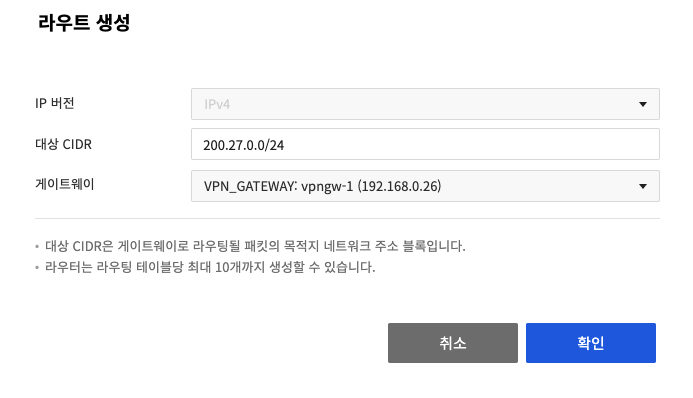
- Gateway가 만들어지면 VPN 연결을 할 On-premise 측의 대역에 대해 VPN Gateway를 통하도록 라우팅을 설정해 줍니다.
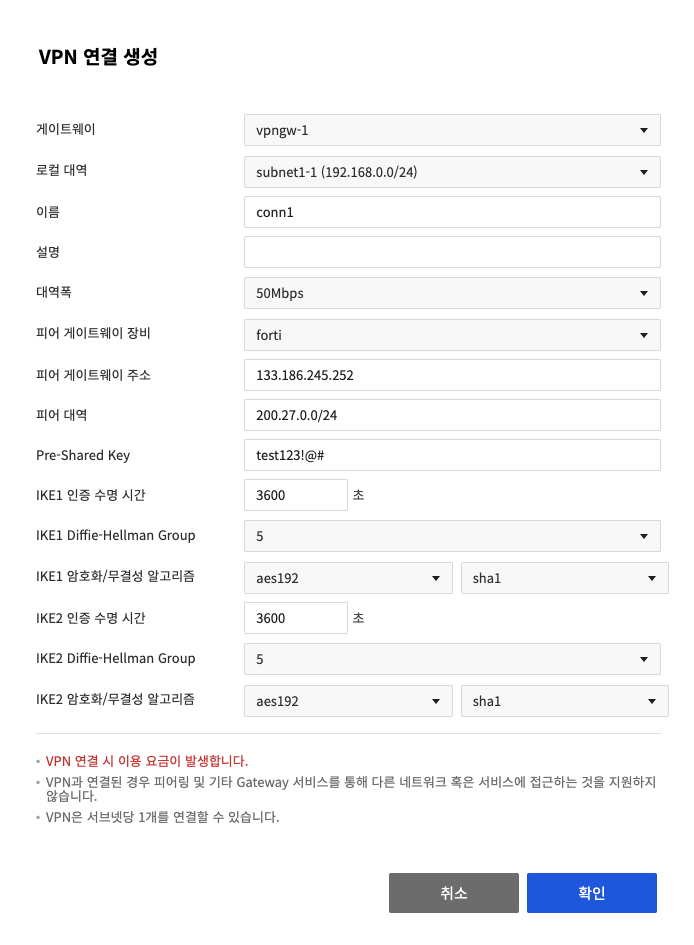
- VPN Connection 생성하기
- 위에서 생성한 Gateway에 종속된 VPN Connection을 생성할 수 있습니다.
- 현재 forti, srx, paloalto 장비에 대한 설정을 지원하고 있습니다.
- 대역폭은 20Mbps, 50Mbps, 100Mbps, 1Gbps를 제공하고 있습니다.
- IKE phase 1,2의 여러 policy를 지정할 수 있습니다.
- VPN Connection에 사용되는 대역은 서로 겹치지 않아야 합니다.
- 연결이 완료될 때까지 몇 분 정도 소요될 수 있습니다.
- IPSec tunnel 연결이 되는 양측 Gateway 주소 확인이 가능합니다.

- 아래와 같이 설정 정보가 제공됩니다.
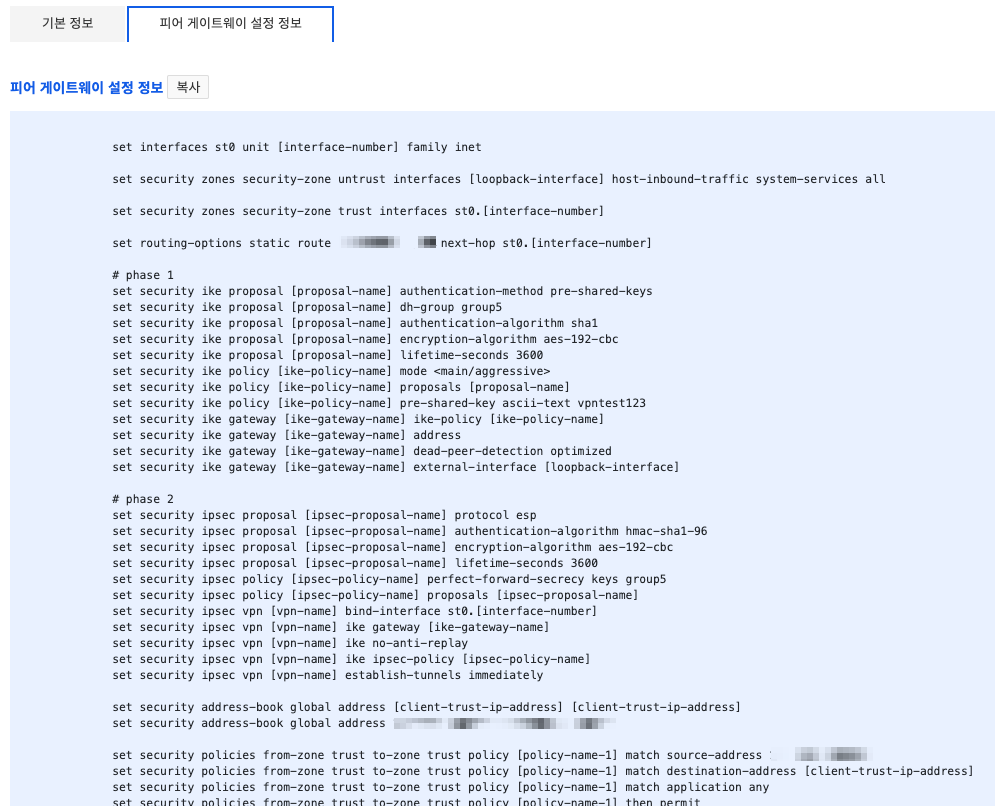
-
VPN Connection이 완료되면, 설정에서 지정한 대역에 속한 instance에 접속해서 VPN 통신이 되는지 확인해 볼 수 있습니다.
-
VPN 연결 구성 예제
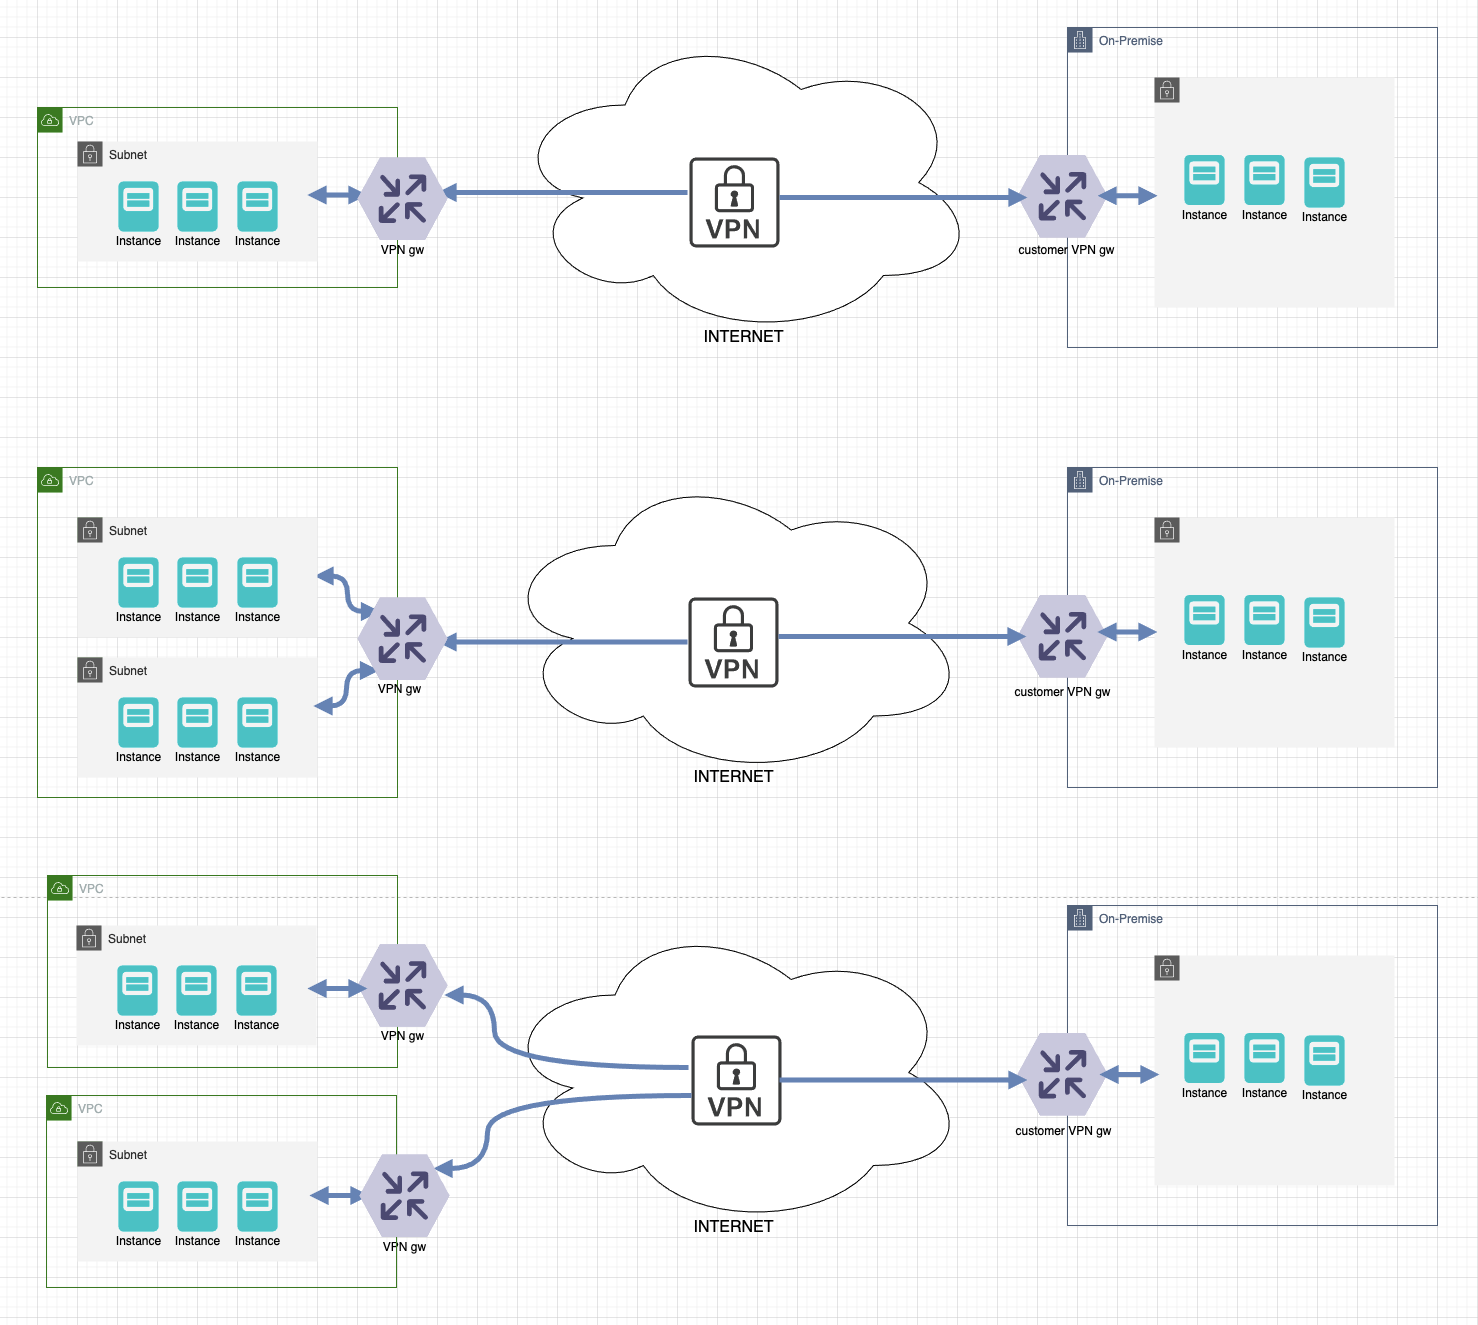
- 현재 구성되는 형태는 아래와 같습니다.
- 추후 더 다양한 형태의 구성을 지원할 예정입니다.
NHN Cloud에 새롭게 추가된 VPN Gateway(Site-to-Site VPN) 서비스에 대해서 간략하게 소개하였습니다. 보다 자세한 내용은 VPN Gateway(Site-to-Site VPN) 사용자 가이드 항목을 참고해 주세요.