Engineering
NAT 게이트웨이 기능 소개
2021년 7월 2일
원문에서 보기 ↗NAT 게이트웨이
기본 사항
- NAT 게이트웨이를 이용하면 인터넷 게이트웨이가 연결되지 않은 인스턴스들이 특정 CIDR에 대해서 인터넷 액세스를 할 수 있습니다.
- NAT 게이트웨이는 고정된 소스 IP로 인터넷을 액세스 합니다. 특정 소스 IP에 대해서만 내부 접근을 허용하는 방화벽 정책을 운영하는 경우, NAT 게이트웨이의 고정된 소스 IP를 지정하여 정책 설정을 할 수 있습니다.
주요 기능 및 특징
- NAT 게이트웨이는 라우팅 테이블의 라우트 설정에서 게이트웨이로 지정할 수 있습니다. NAT 게이트웨이를 라우팅 테이블의 게이트웨이로 설정하면 NAT 게이트웨이의 플로팅 IP를 소스 IP로 변환하여 인터넷을 액세스 할 수 있습니다.
- NAT 게이트웨이의 VPC, 서브넷, 플로팅 IP는 변경할 수 없습니다.
- NAT 게이트웨이에 설정된 플로팅 IP는 연결을 해제할 수 없습니다. NAT 게이트웨이가 삭제되면 자동으로 연결이 해제됩니다.
- NAT 게이트웨이 주소로 인스턴스에 액세스 할 수 없습니다.
- NAT 게이트웨이 주소로 유입되는 트래픽은 전부 차단됩니다.
- 하나의 NAT 게이트웨이는 같은 VPC 내의 여러 라우팅 테이블에서 게이트웨이로 지정할 수 있습니다.
- NAT 게이트웨이 설정 시 지정한 서브넷과 다른 서브넷에 연결된 라우팅 테이블도 NAT 게이트웨이를 게이트웨이로 지정할 수 있습니다.
- 네트워크 ACL이 적용됩니다.
- 라우트 설정에서 IP Prefix 0 (/0)이 아닌 라우트 대상 CIDR에 대해 'NAT 게이트웨이'를 게이트웨이로 설정하면, 인스턴스에 플로팅 IP가 설정되어 있더라도 'NAT 게이트웨이'로 통신됩니다.
인터넷 게이트웨이, NAT 게이트웨이, NAT 인스턴스 비교
| 구분 | 인터넷 게이트웨이 | NAT 게이트웨이 | NAT 인스턴스 |
|---|---|---|---|
| 가용성 | 이중화 지원 | 이중화 지원 | 이중화 지원 안 함 |
| 유지 관리 | NHN Cloud에서 관리 | NHN Cloud에서 관리 | 사용자가 직접 관리 |
| 고정된 소스 IP | 사용 불가 | 사용 가능 | 사용 가능 |
| 보안 그룹 | 설정 불가 | 설정 불가 | 설정 가능 |
| 네트워크 ACL | 설정 불가 | 설정 가능 | 설정 가능 |
| SSH | 사용 불가 | 사용 불가 | 사용 가능 |
| Port Forward | 사용 불가 | 사용 불가 | 수동 설정 가능 |
콘솔 기능
NAT 게이트웨이 생성하기
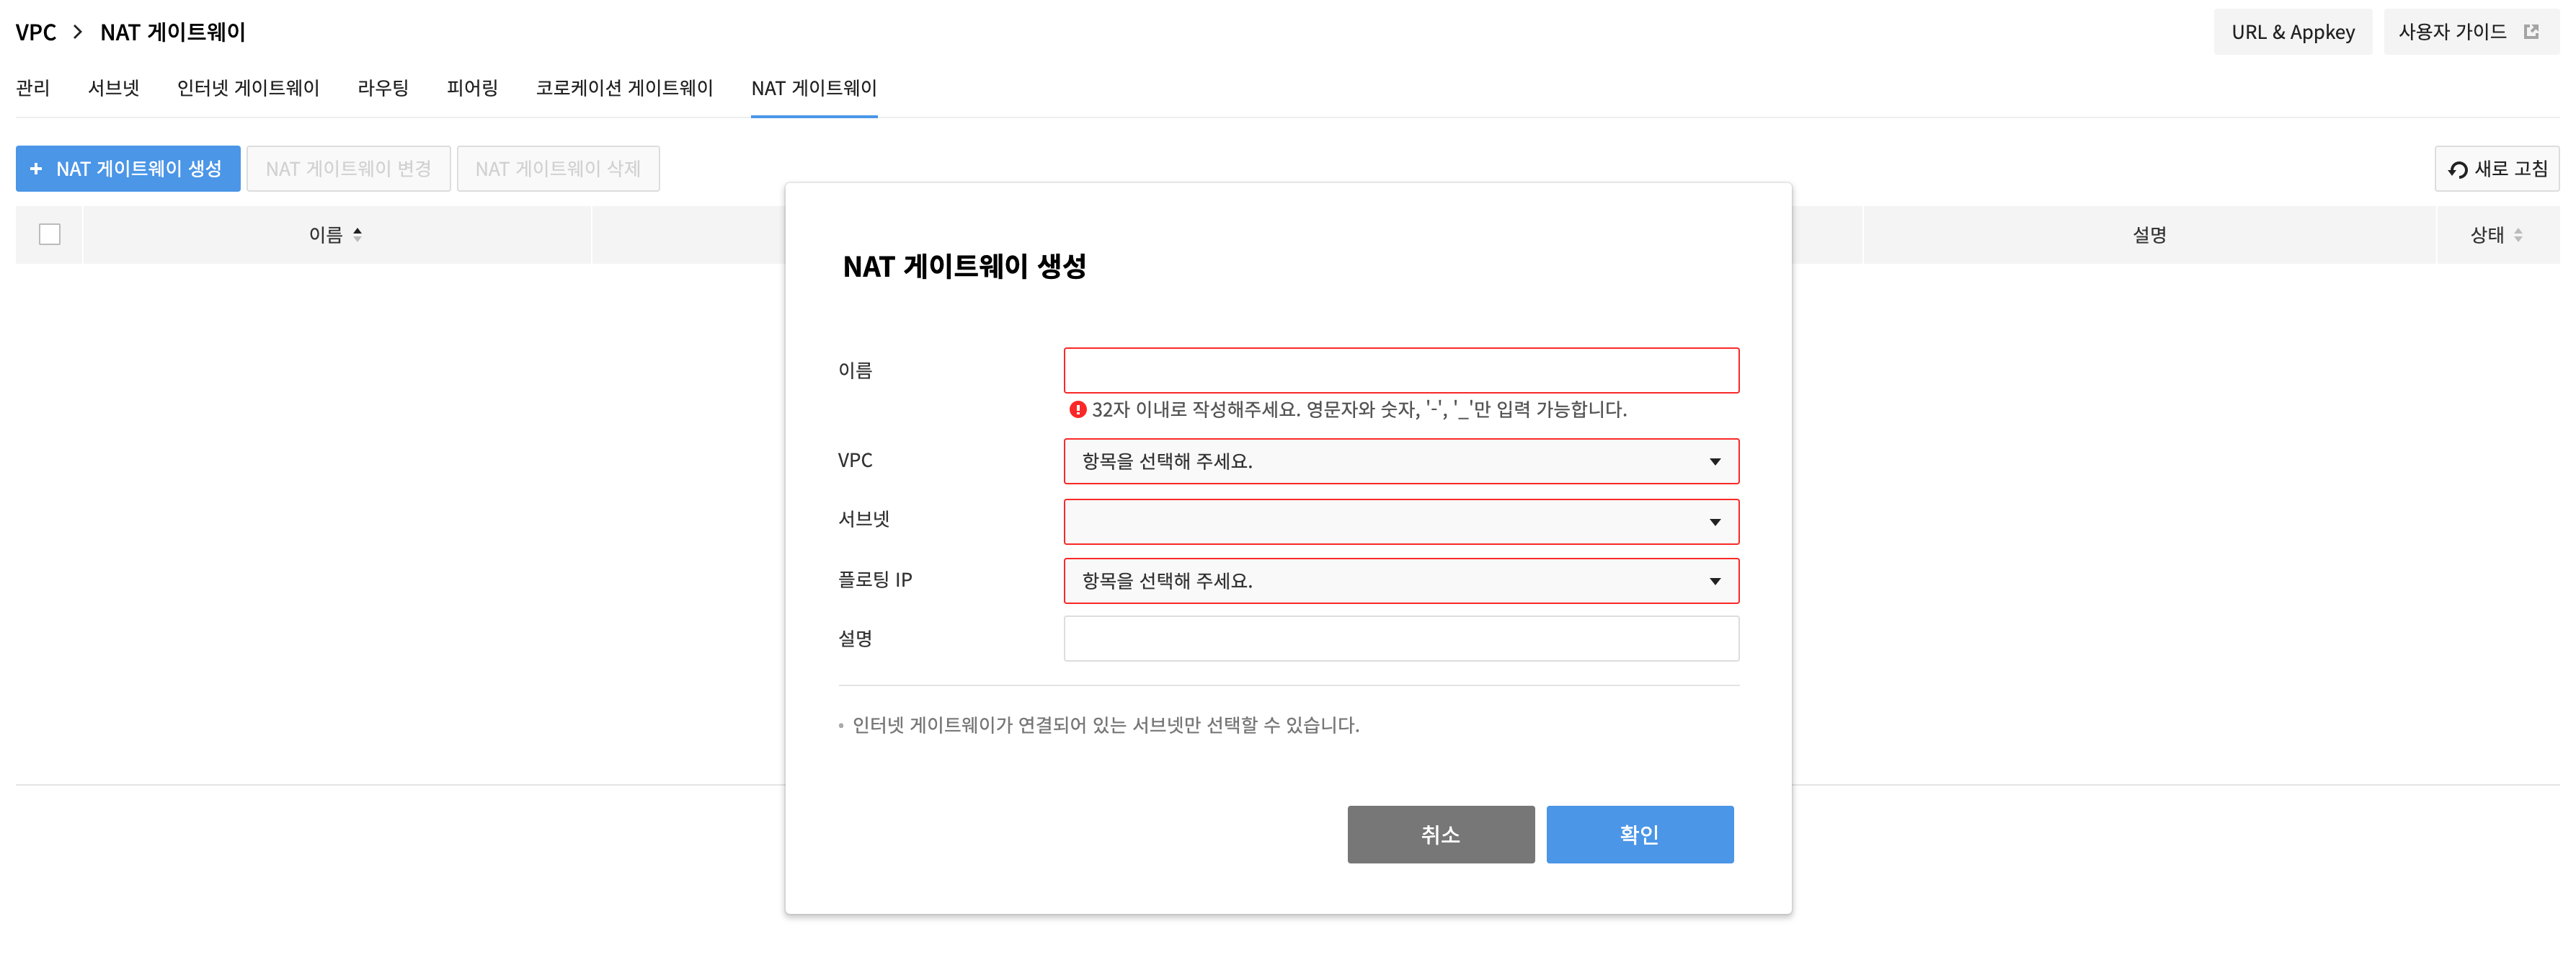
- VPC, 서브넷, 플로팅 IP를 지정하여 NAT 게이트웨이를 생성합니다. 서브넷의 라우팅 테이블은 인터넷 게이트웨이에 연결되어 있어야 합니다.
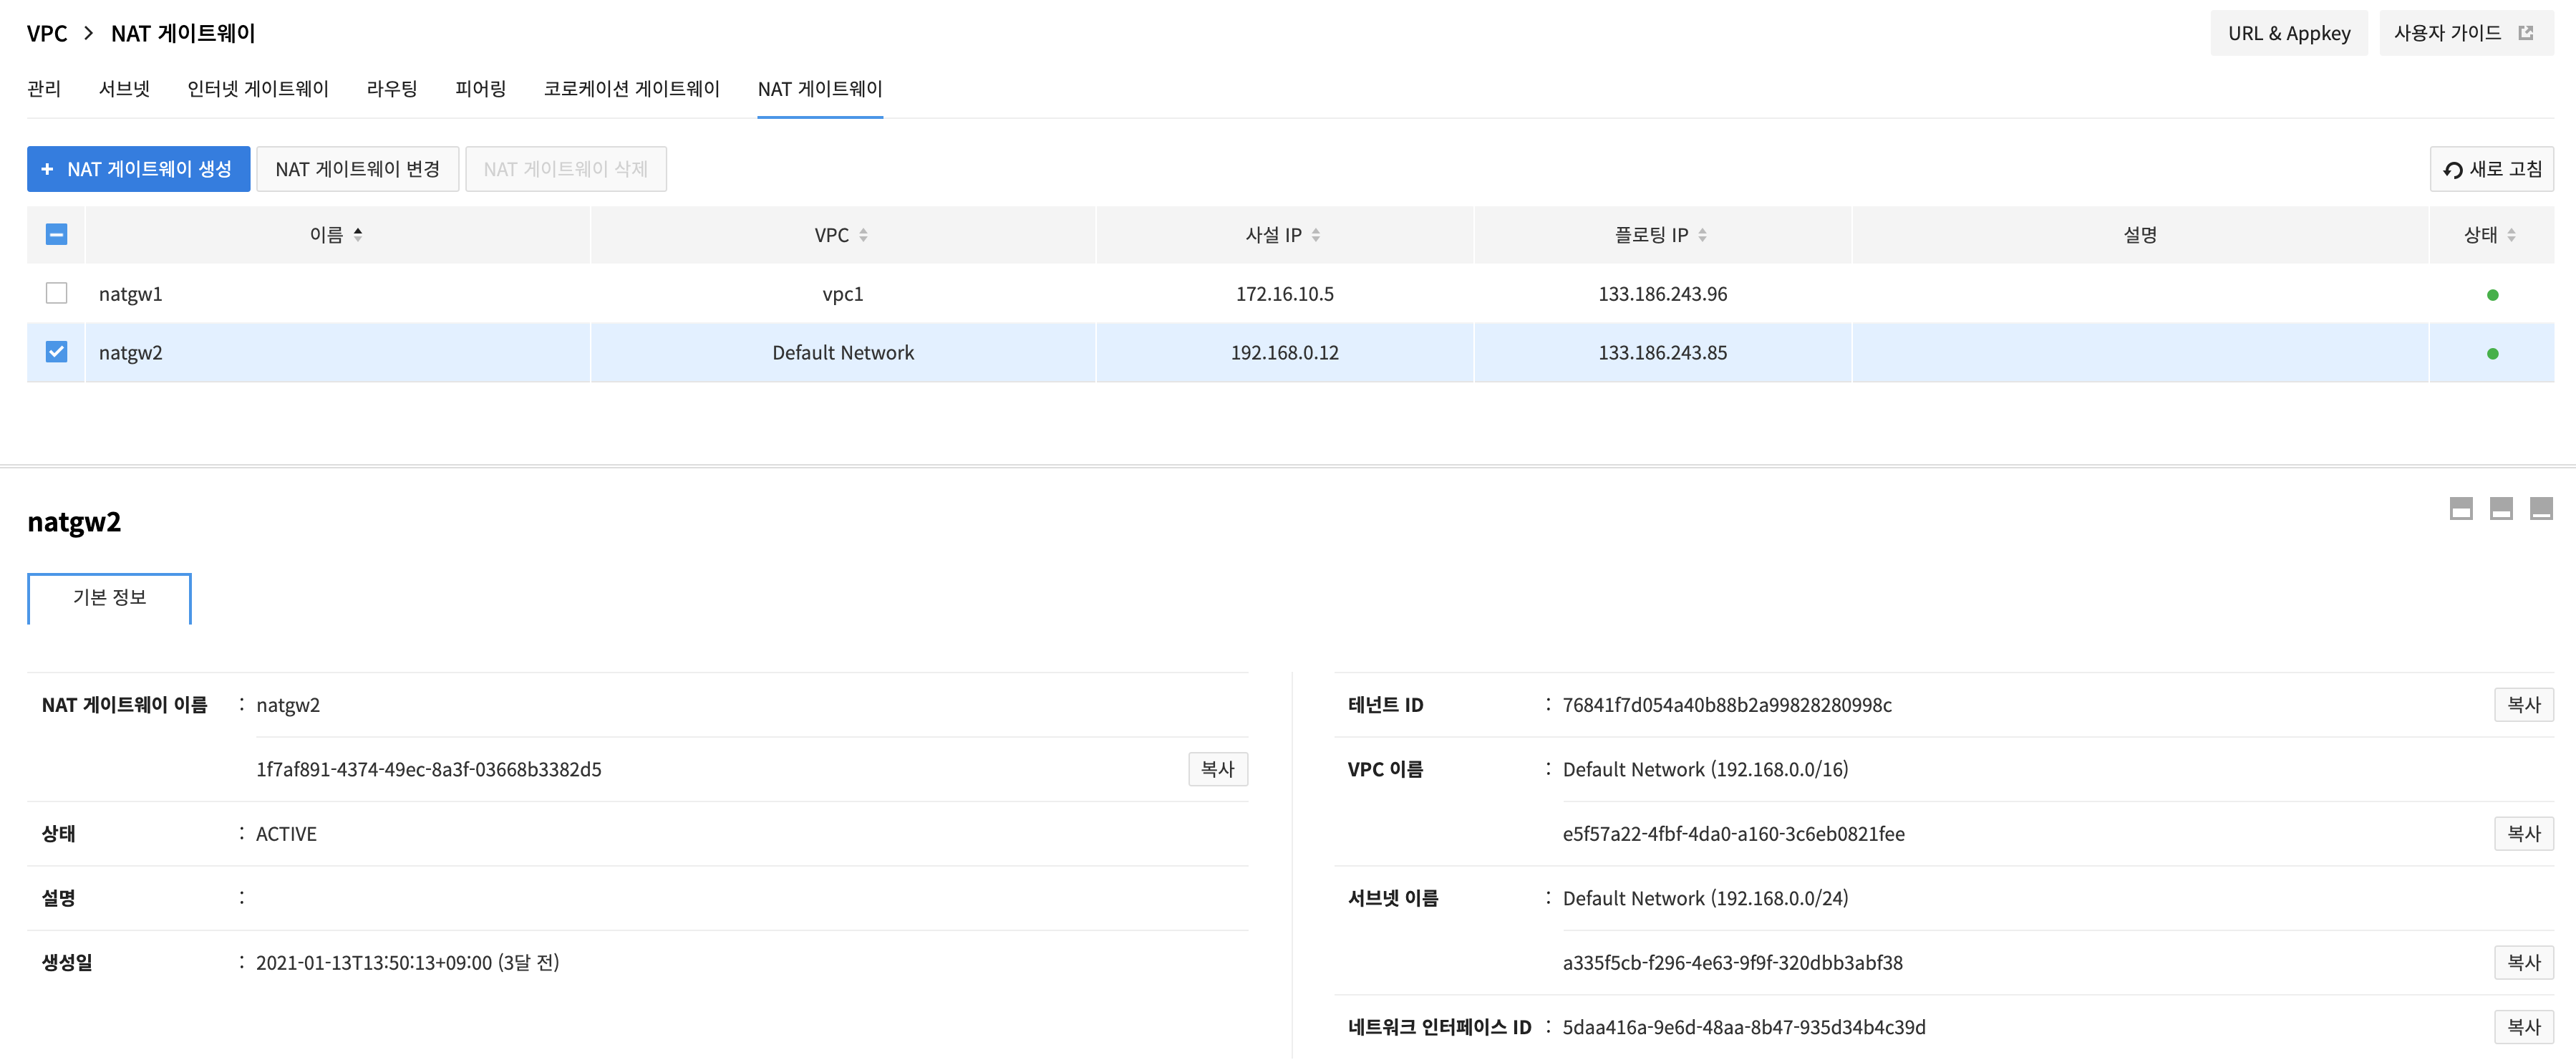
- 관리 화면에서 상세 정보를 확인할 수 있습니다.
라우팅 테이블에 라우트 설정하기
- 생성된 NAT 게이트웨이와 같은 VPC의 서브넷들에 연결된 라우팅 테이블에 대해서 라우트 설정을 할 수 있습니다.
- NAT 게이트웨이를 게이트웨이로 지정한 라우트 설정을 한 CIDR에 대해서 NAT 게이트웨이를 통해서 인터넷에 액세스 하게 됩니다.
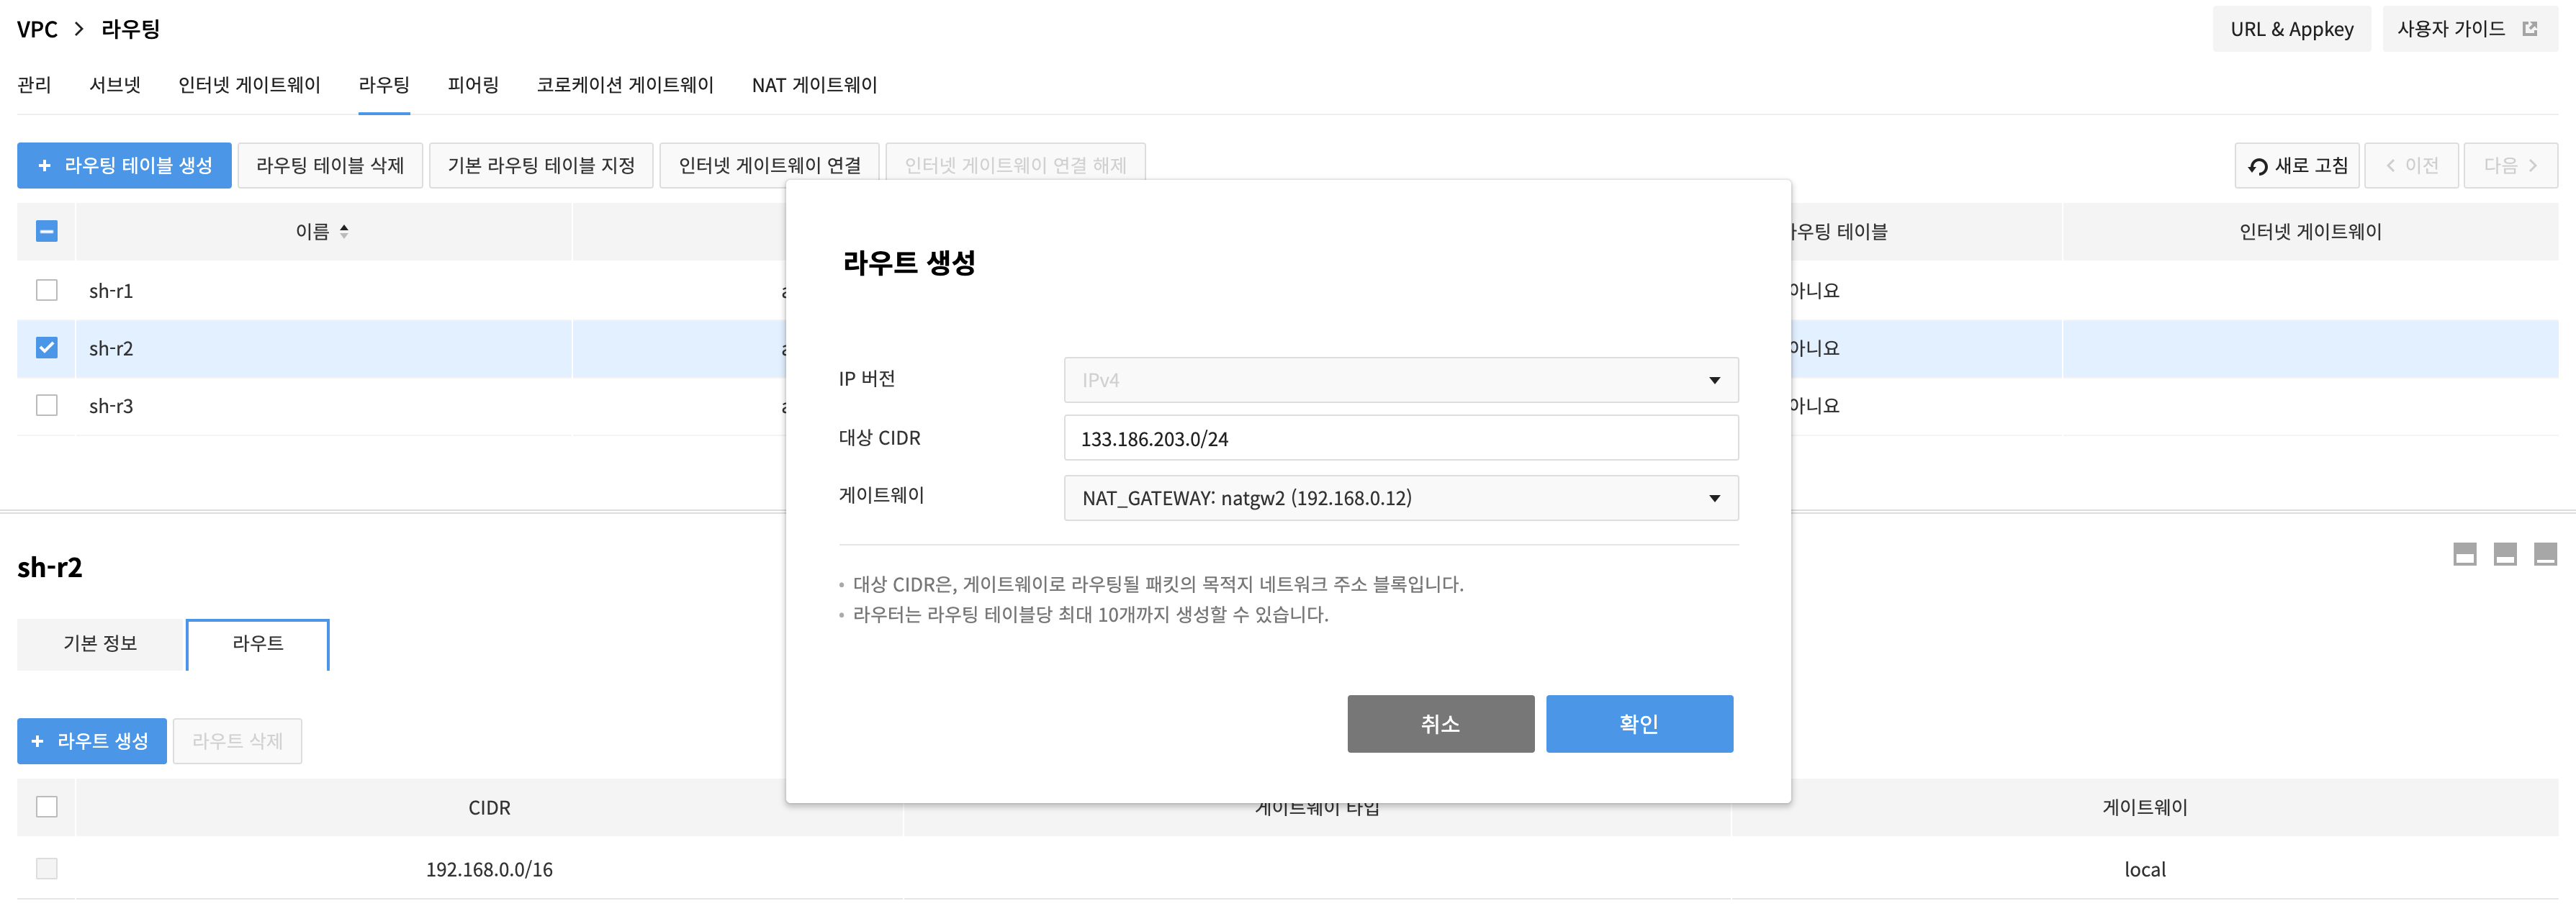
- CIDR을 지정하여 다수의 라우트 설정을 할 수 있습니다.
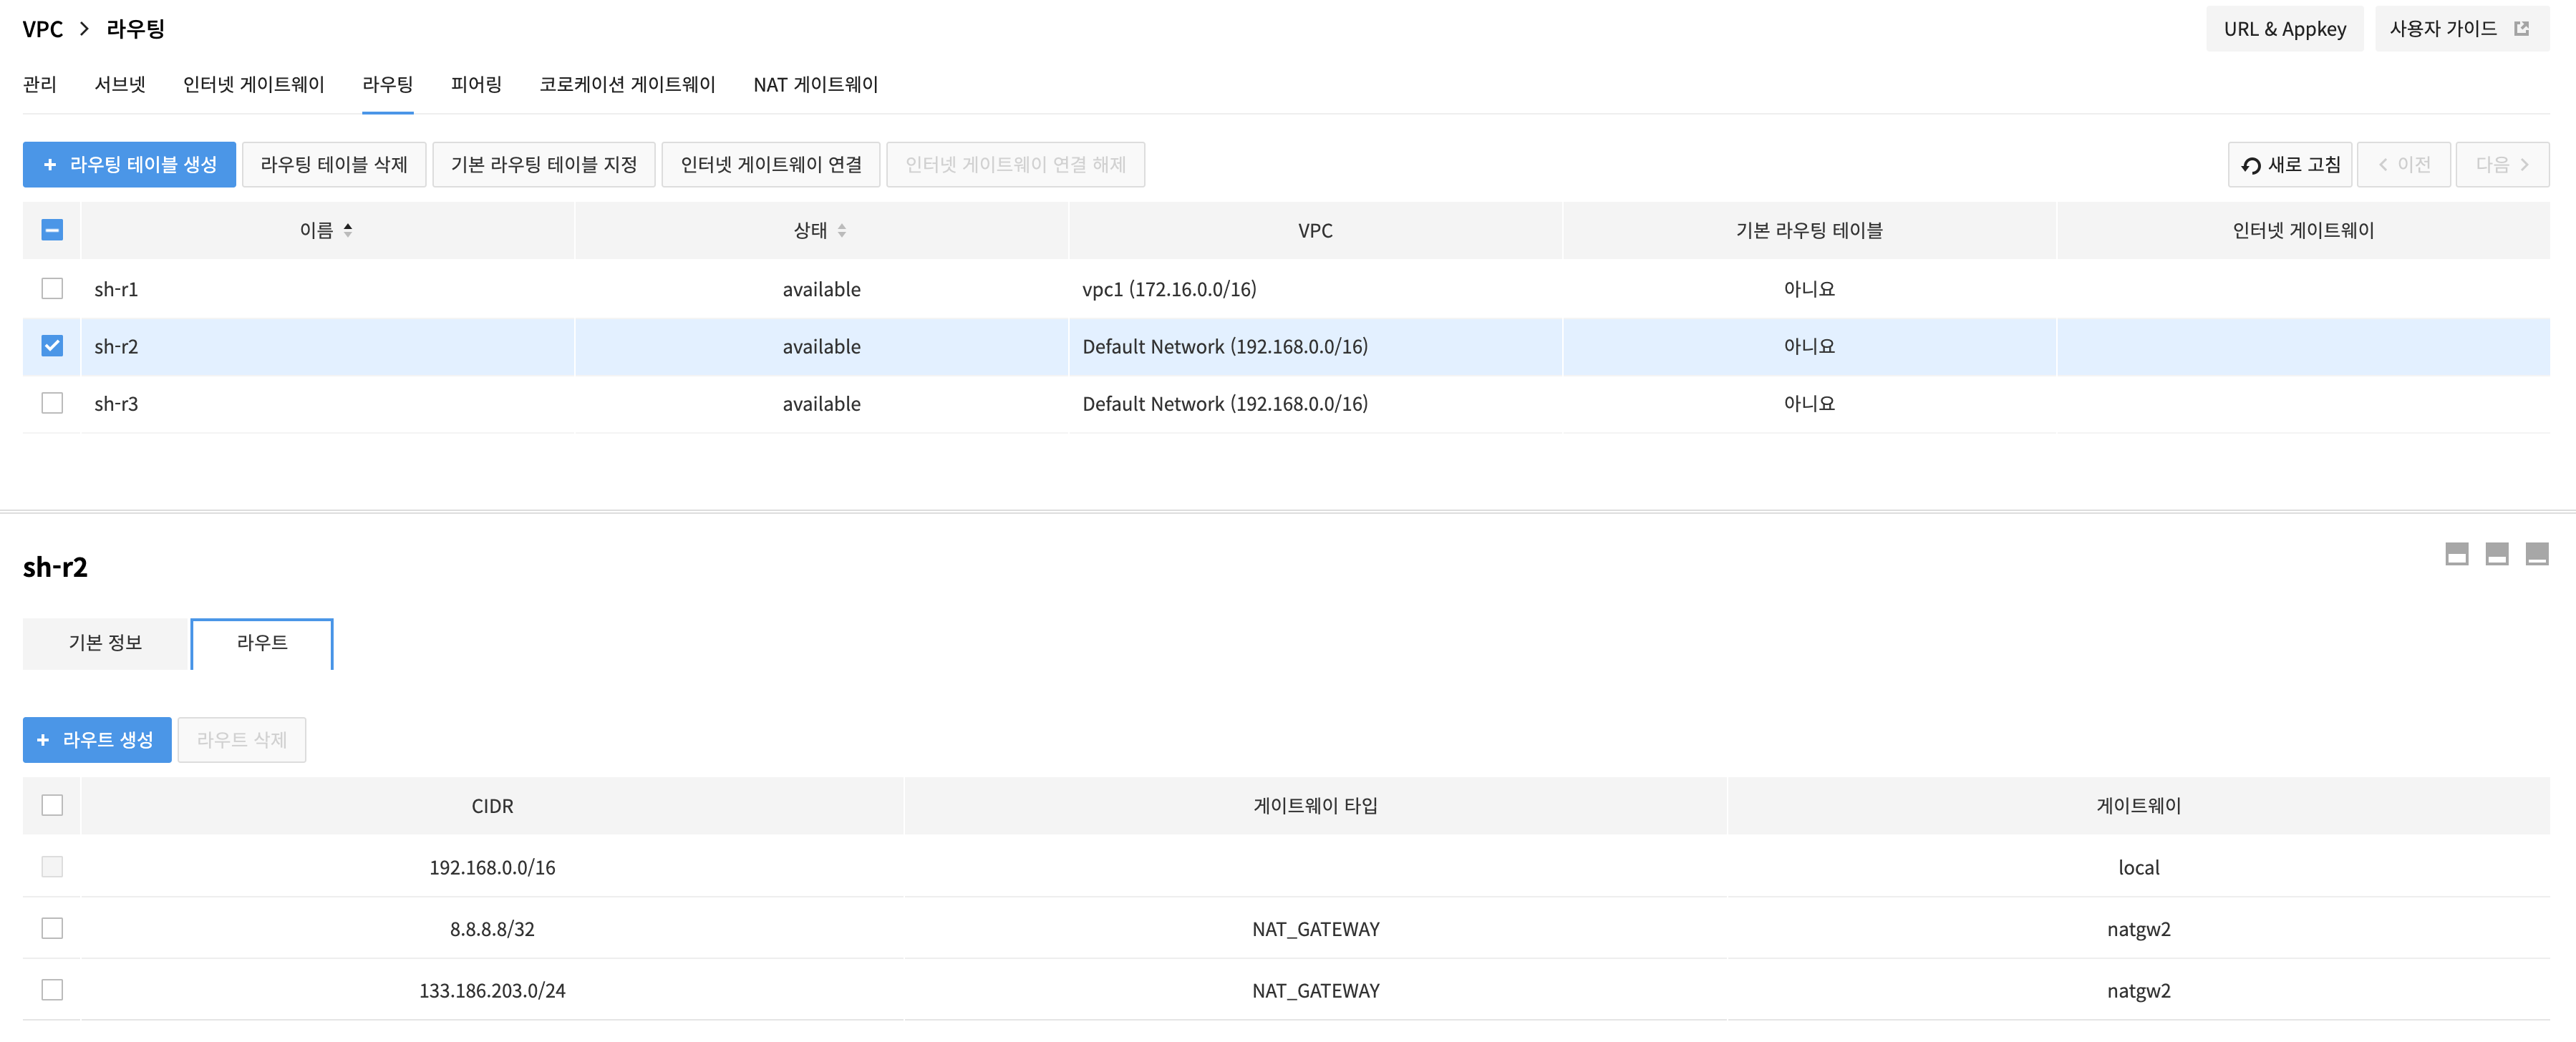
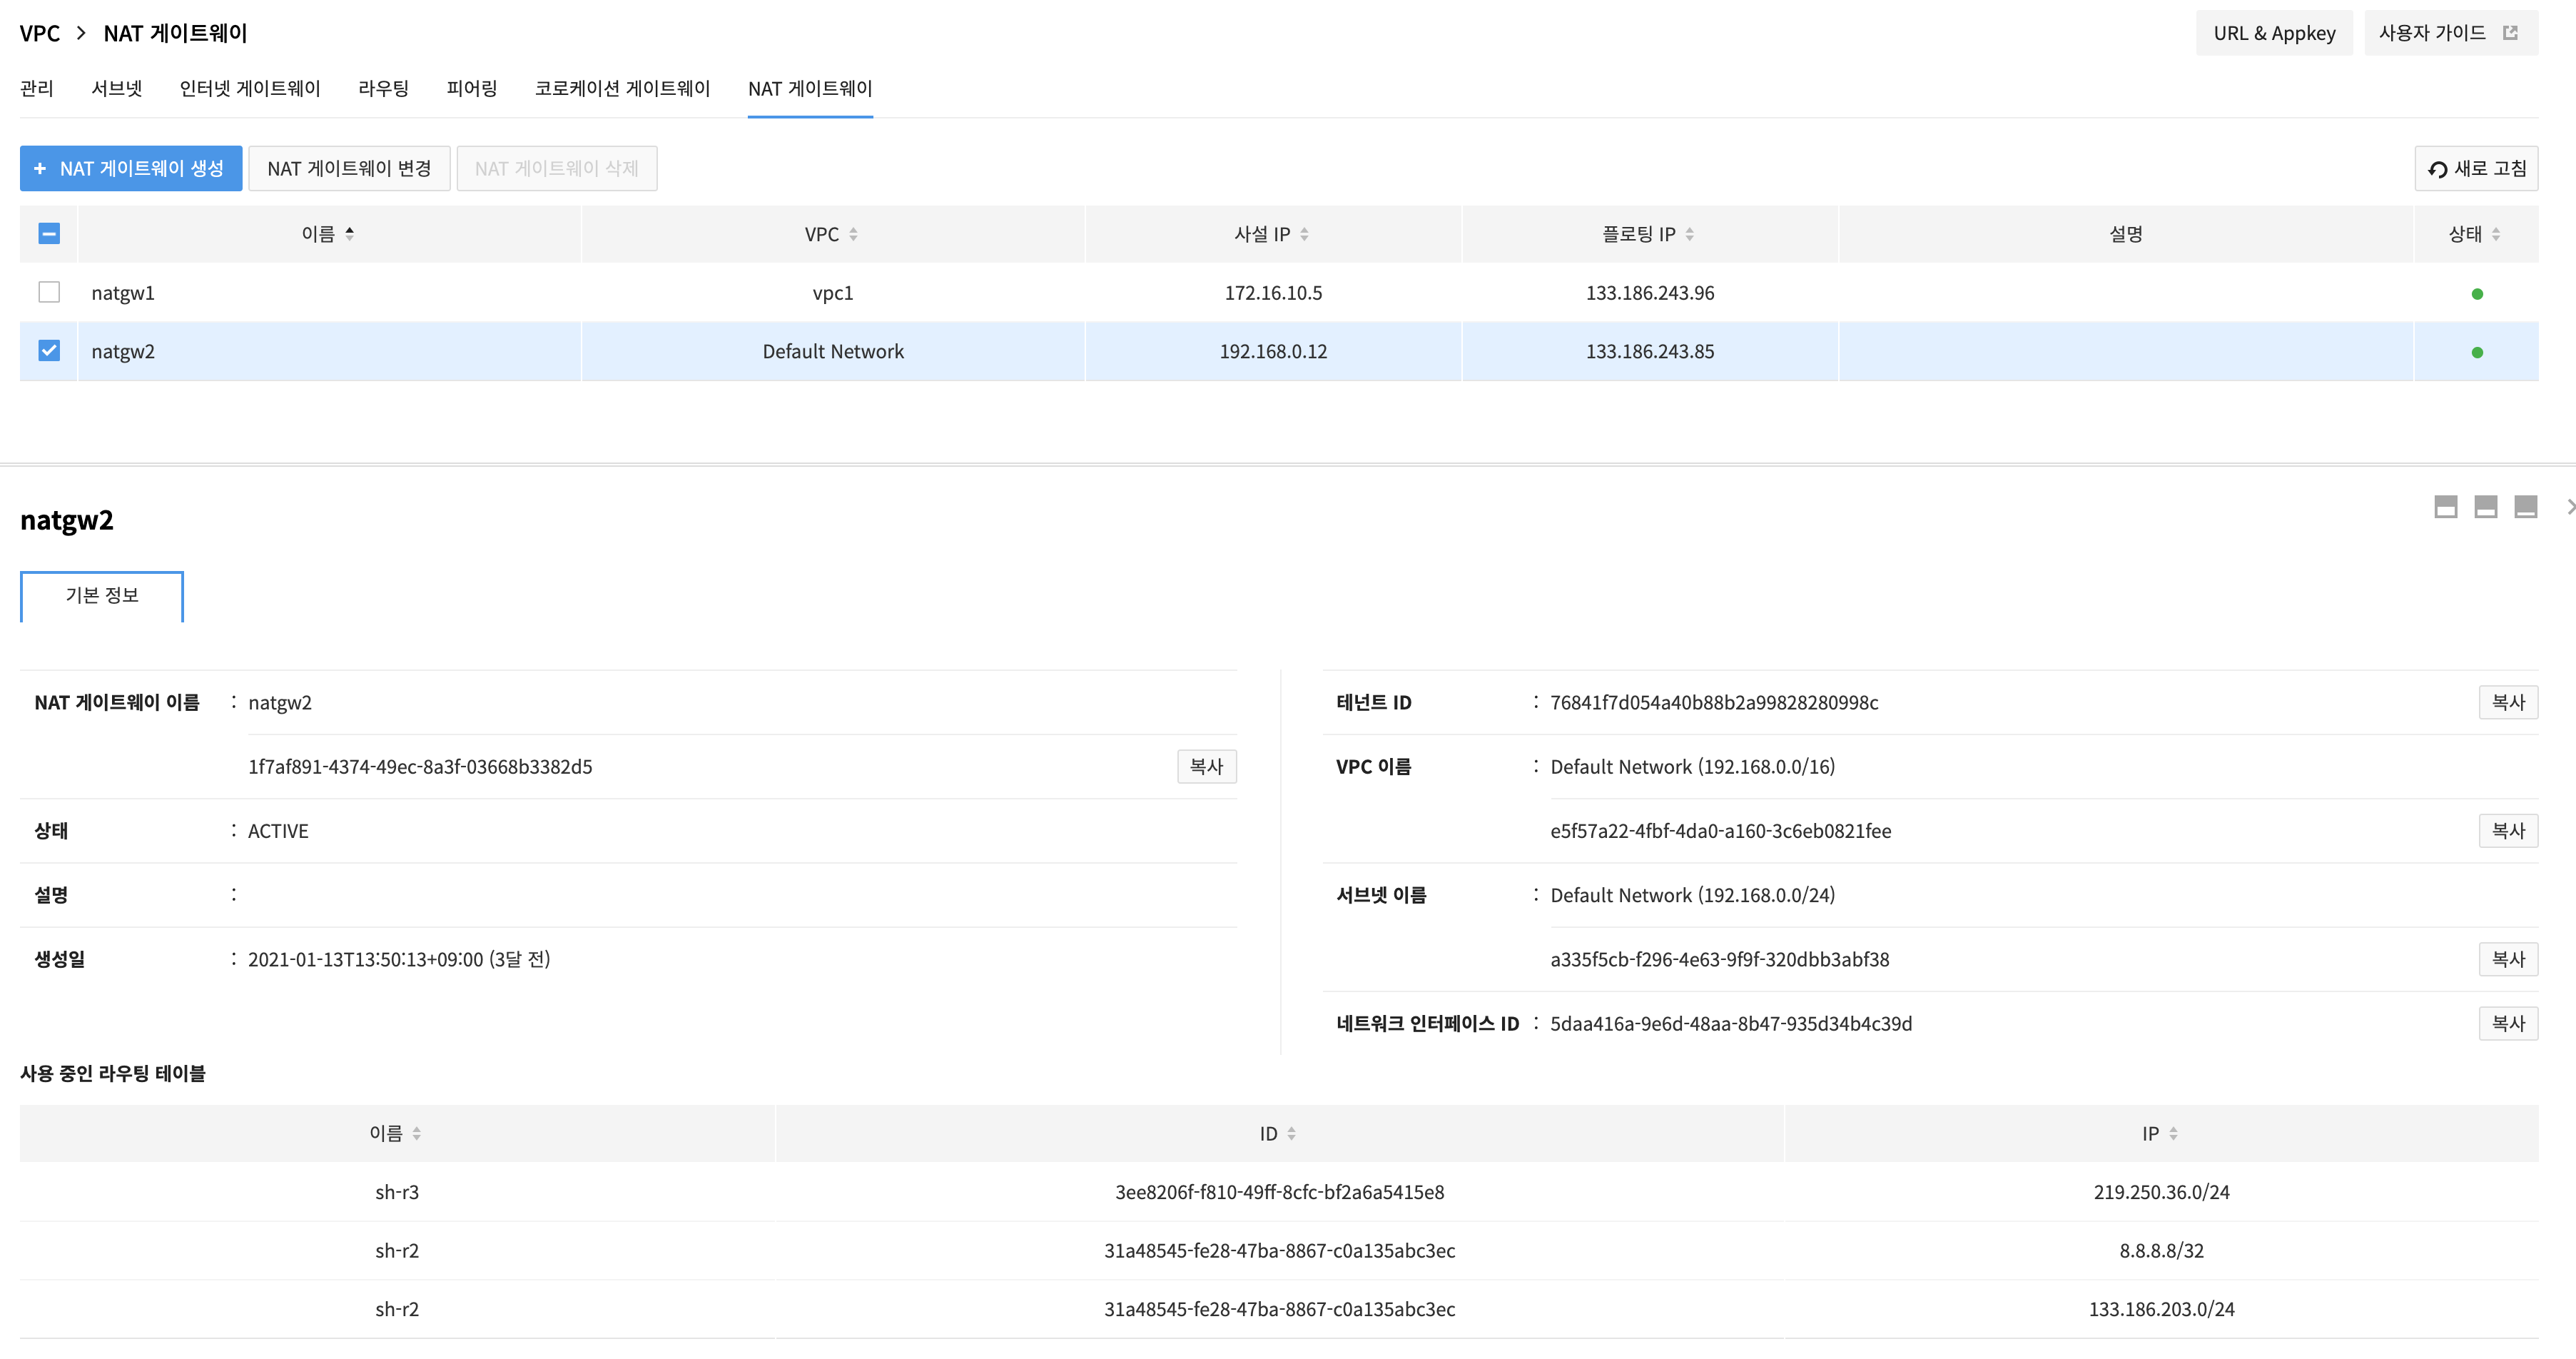
- NAT 게이트웨이에 대해서 설정된 라우트 정보는 NAT 게이트웨이 관리 화면에서도 확인할 수 있습니다.