DevOps
TOAST Network ACL 소개
2020년 9월 21일
원문에서 보기 ↗Network ACL은 내부와 외부의 트래픽을 제어하기 위한 선택적 보안 기능입니다. 보안그룹과 유사한 방식으로 ACL Rule을 설정하여 VPC 및 Instance 에 대한 보안 기능을 제공합니다.
기본사항
- 기본상태의 ACL Rule은 모든 트래픽을 허용합니다.
- ACL에는 적용순서 번호가 있습니다. 가장 낮은 번호의 Rule부터 시작해서 허용 혹은 차단을 합니다. 나중에 필요한 곳에 새 Rule을 넣을 수 있도록, 일정한 간격을 두고 규칙을 생성하는것이 좋습니다.
- ACL을 적용할 VPC를 선택하여 binding이 되어야 ACL Rule이 적용됩니다.
- Network을 삭제할 경우 ACL binding이 되어 있으면 해당 binding은 삭제됩니다. ACL 자체는 삭제되지 않습니다.
- ACL에 binding 된 network이 있으면 ACL 자체는 삭제 할 수 없습니다. Binding 된 network이 없는 ACL은 삭제가 가능합니다.
- ACL Rule을 추가하거나 삭제하면 binding 된 모든 network에 해당 내역이 반영됩니다.
- 유입/유출 트래픽에서 Network ACL 설정이 보안 그룹 설정보다 먼저 적용됩니다.
- 네트워크 트래픽 허용/차단 설정은 Network ACL, 보안그룹 두 곳 모두 확인을 해야 합니다.
- IPv4 트래픽에 대해 적용이 됩니다.
- 현재 한국 평촌 리전에 적용이 되어 있습니다.
주요 기능 및 특징
ACL
- 한 프로젝트에 최대 10개의 ACL을 생성할 수 있습니다.
- 이름과 설명을 기록해둘 수 있습니다.
ACL Rule
- 한 프로젝트에 최대 100개의 ACL Rule을 생성할 수 있습니다.
- 프로토콜
- TCP, UDP, ICMP 등의 프로토콜을 지정할수 있습니다.
- 출발지 포트범위
- 트래픽의 소스에 대한 포트 혹은 포트 범위입니다.
- 목적지 포트범위
- 트래픽의 대상에 대한 포트 혹은 포트 범위입니다.
- 출발지 CIDR
- 트래픽의 소스입니다
- 목적지 CIDR
- 트래픽의 대상입니다.
- 적용방법 (허용/차단)
- 지정된 트래픽을 허용 또는 차단 할지 여부입니다.
- 순서
- 번호가 가장 낮은것부터 순서대로 적용됩니다. (낮은 번호가 높은 우선순위를 가집니다)
- 사용자는 101번부터 32764번까지 번호를 사용할 수 있습니다.
- 모순 되는 규칙이 있을 경우 낮은 번호의 규칙이 우선순위가 높습니다.
- 설명
- 해당 규칙에 대한 설명을 기록합니다.
기본 ACL 규칙
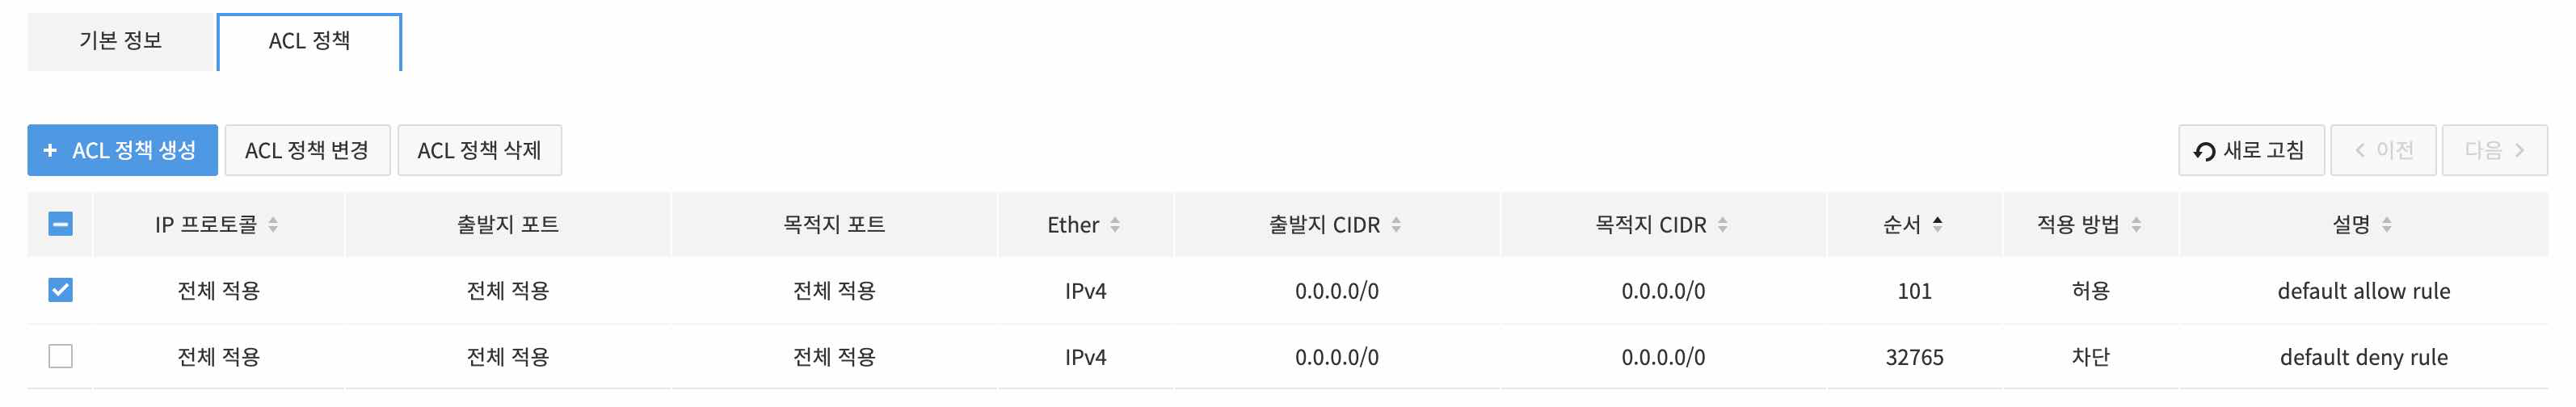
- 101번에서 모든것을 허용하고 있으므로 32765번의 모든것을 차단하는 규칙은 우선순위가 낮아서 적용되지 않습니다. 101번의 모두 허용 규칙이 적용됩니다.
사용자 지정 ACL 규칙
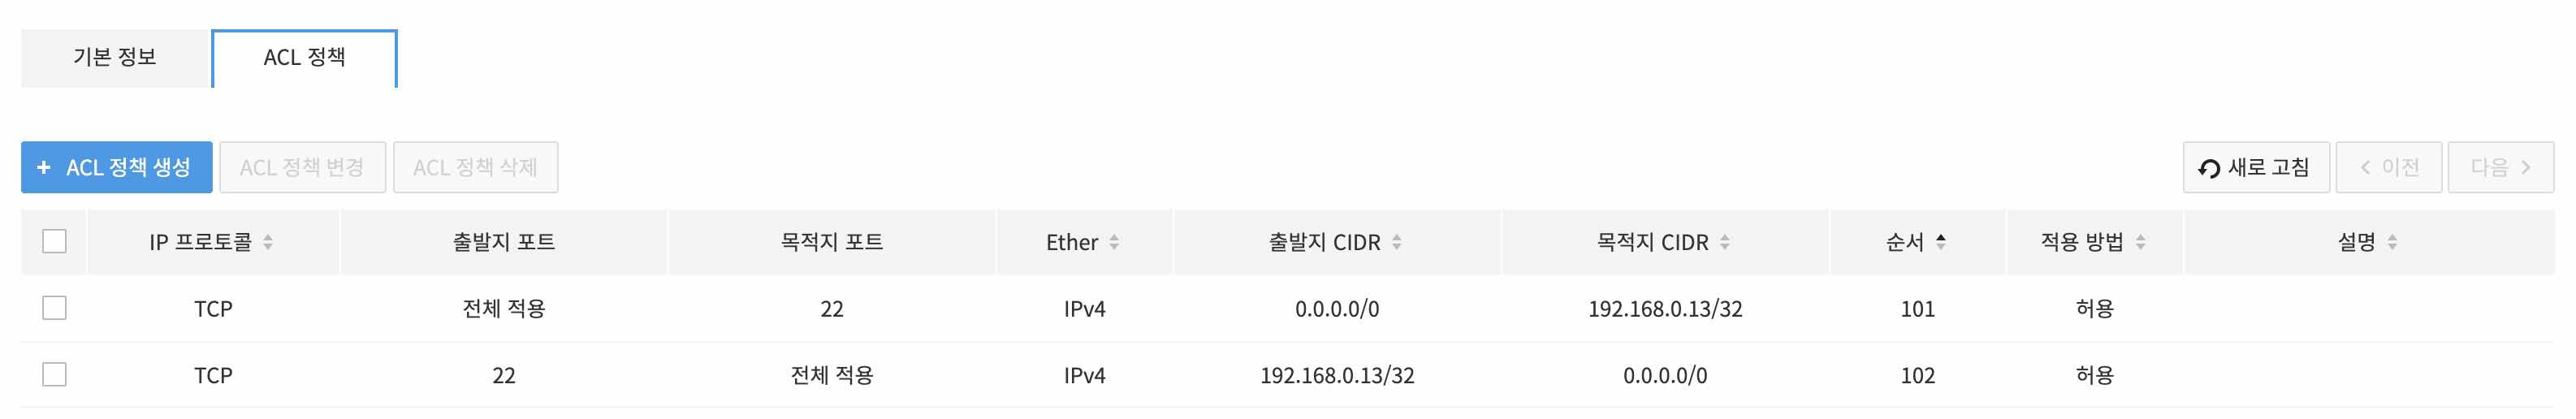
- 192.168.0.13번 주소를 가진 인스턴스의 22번 포트로 접근하는 것을 허용해 주는 Rule 예시입니다.
- 상태가 저장되지 않으므로 그림의 101번 규칙뿐만 아니라 102번 규칙이 필요합니다.
- 자세한 사용법 설명은 콘솔 사용법 설명 을 참고하십시오.
ACL Binding
- 하나의 ACL에 binding 될 수 있는 network의 수는 최대 VPC 개수만큼입니다.
- 하나의 ACL은 여러 network에 적용할 수 있습니다.
- 하나의 Network에는 하나의 ACL만 적용할 수 있습니다.
보안그룹과 Network ACL 비교
| 구분 | 보안그룹 | Network ACL | 비고 |
|---|---|---|---|
| 제어 대상 | 인스턴스 | 네트워크, 인스턴스 | |
| 설정 대상 | 프로토콜, IP, 포트 설정 | 프로토콜, IP, 포트 설정 | |
| 제어 트래픽 | 유입/유출 트래픽 선택 가능 | src, dst 주소 선택 가능 | |
| 접근제어 타입 | 허용 정책만 설정 | 허용 또는 차단 정책 선택 가능 | ACL은 black list, white list 선택적으로 운영 가능 |
| 상태 | 상태저장 | 상태 비저장 | ACL은 반환 트래픽이 규칙에 의해 명시적으로 허용되어야 함 |
콘솔 기능
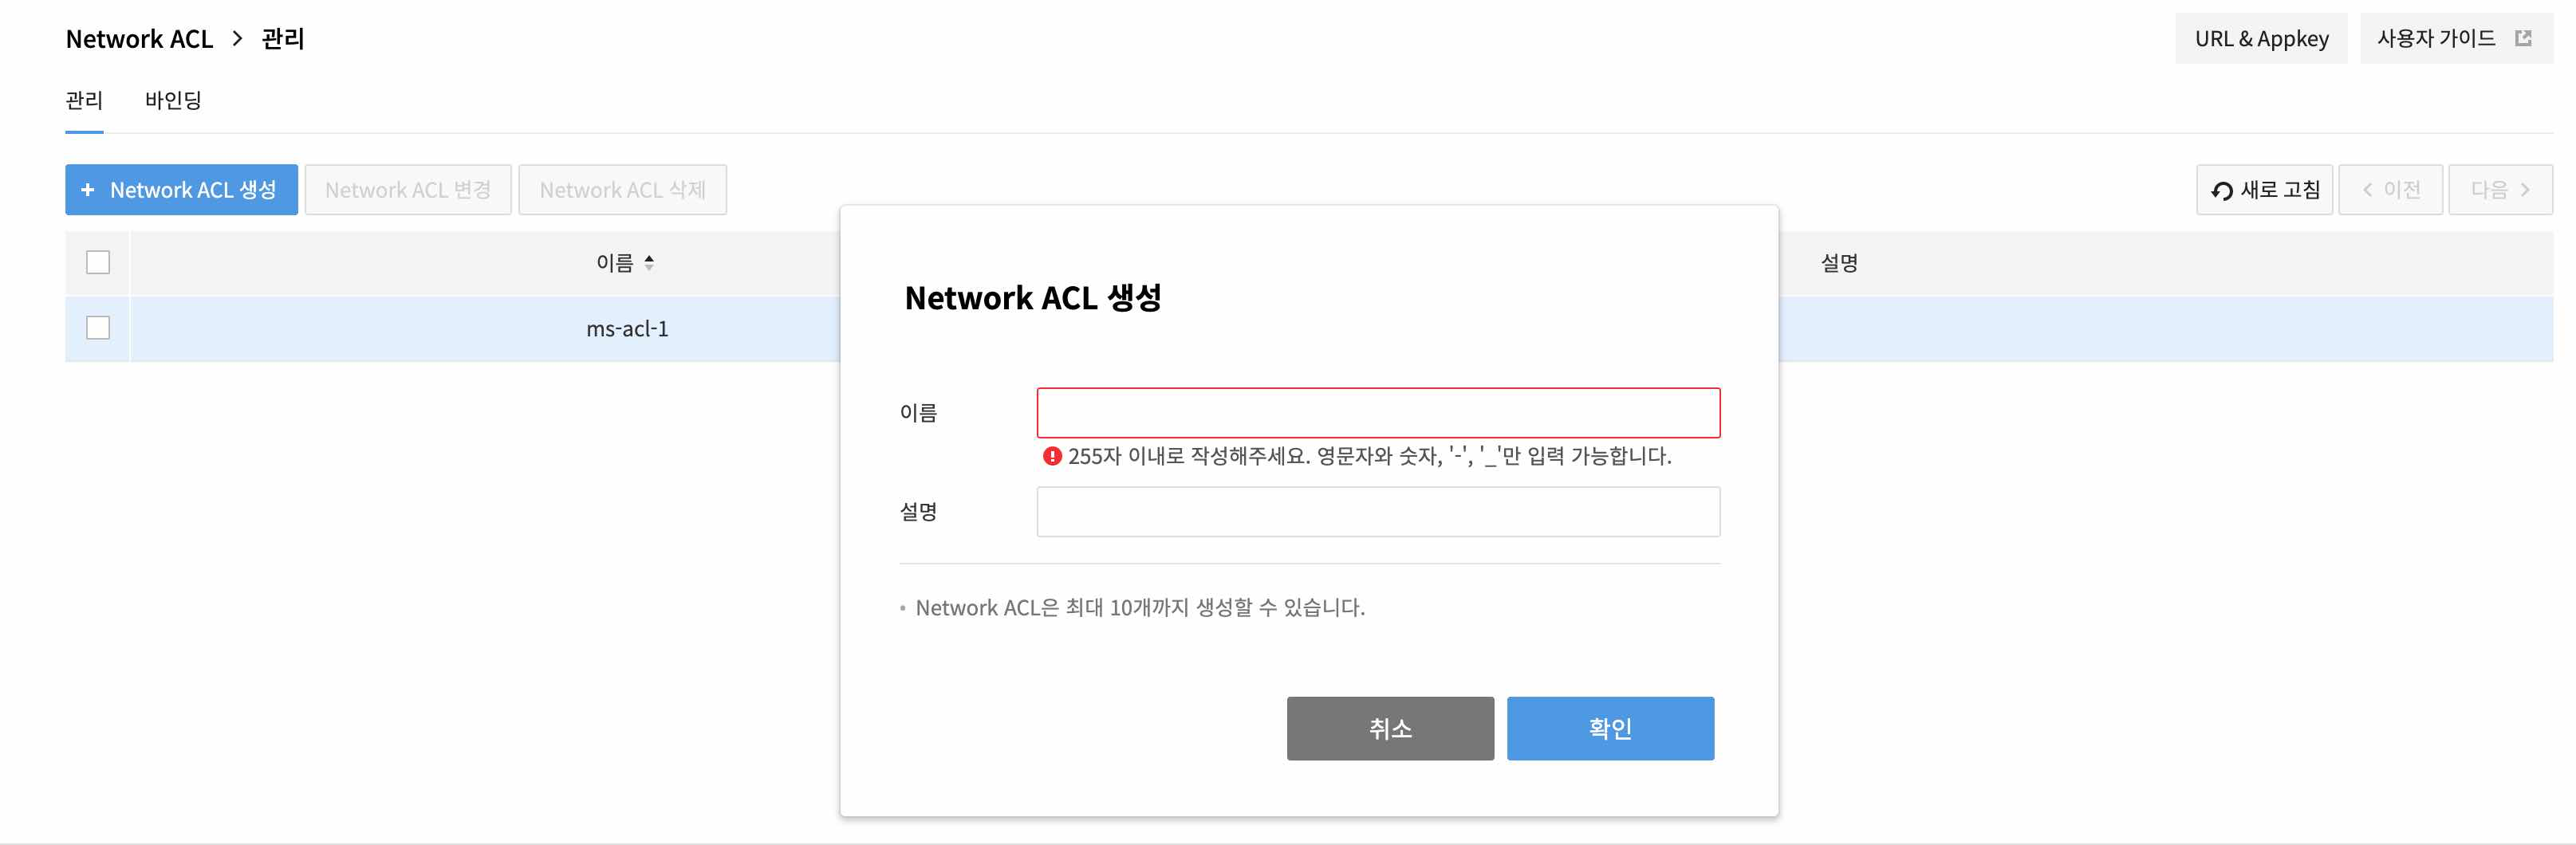
- ACL 생성
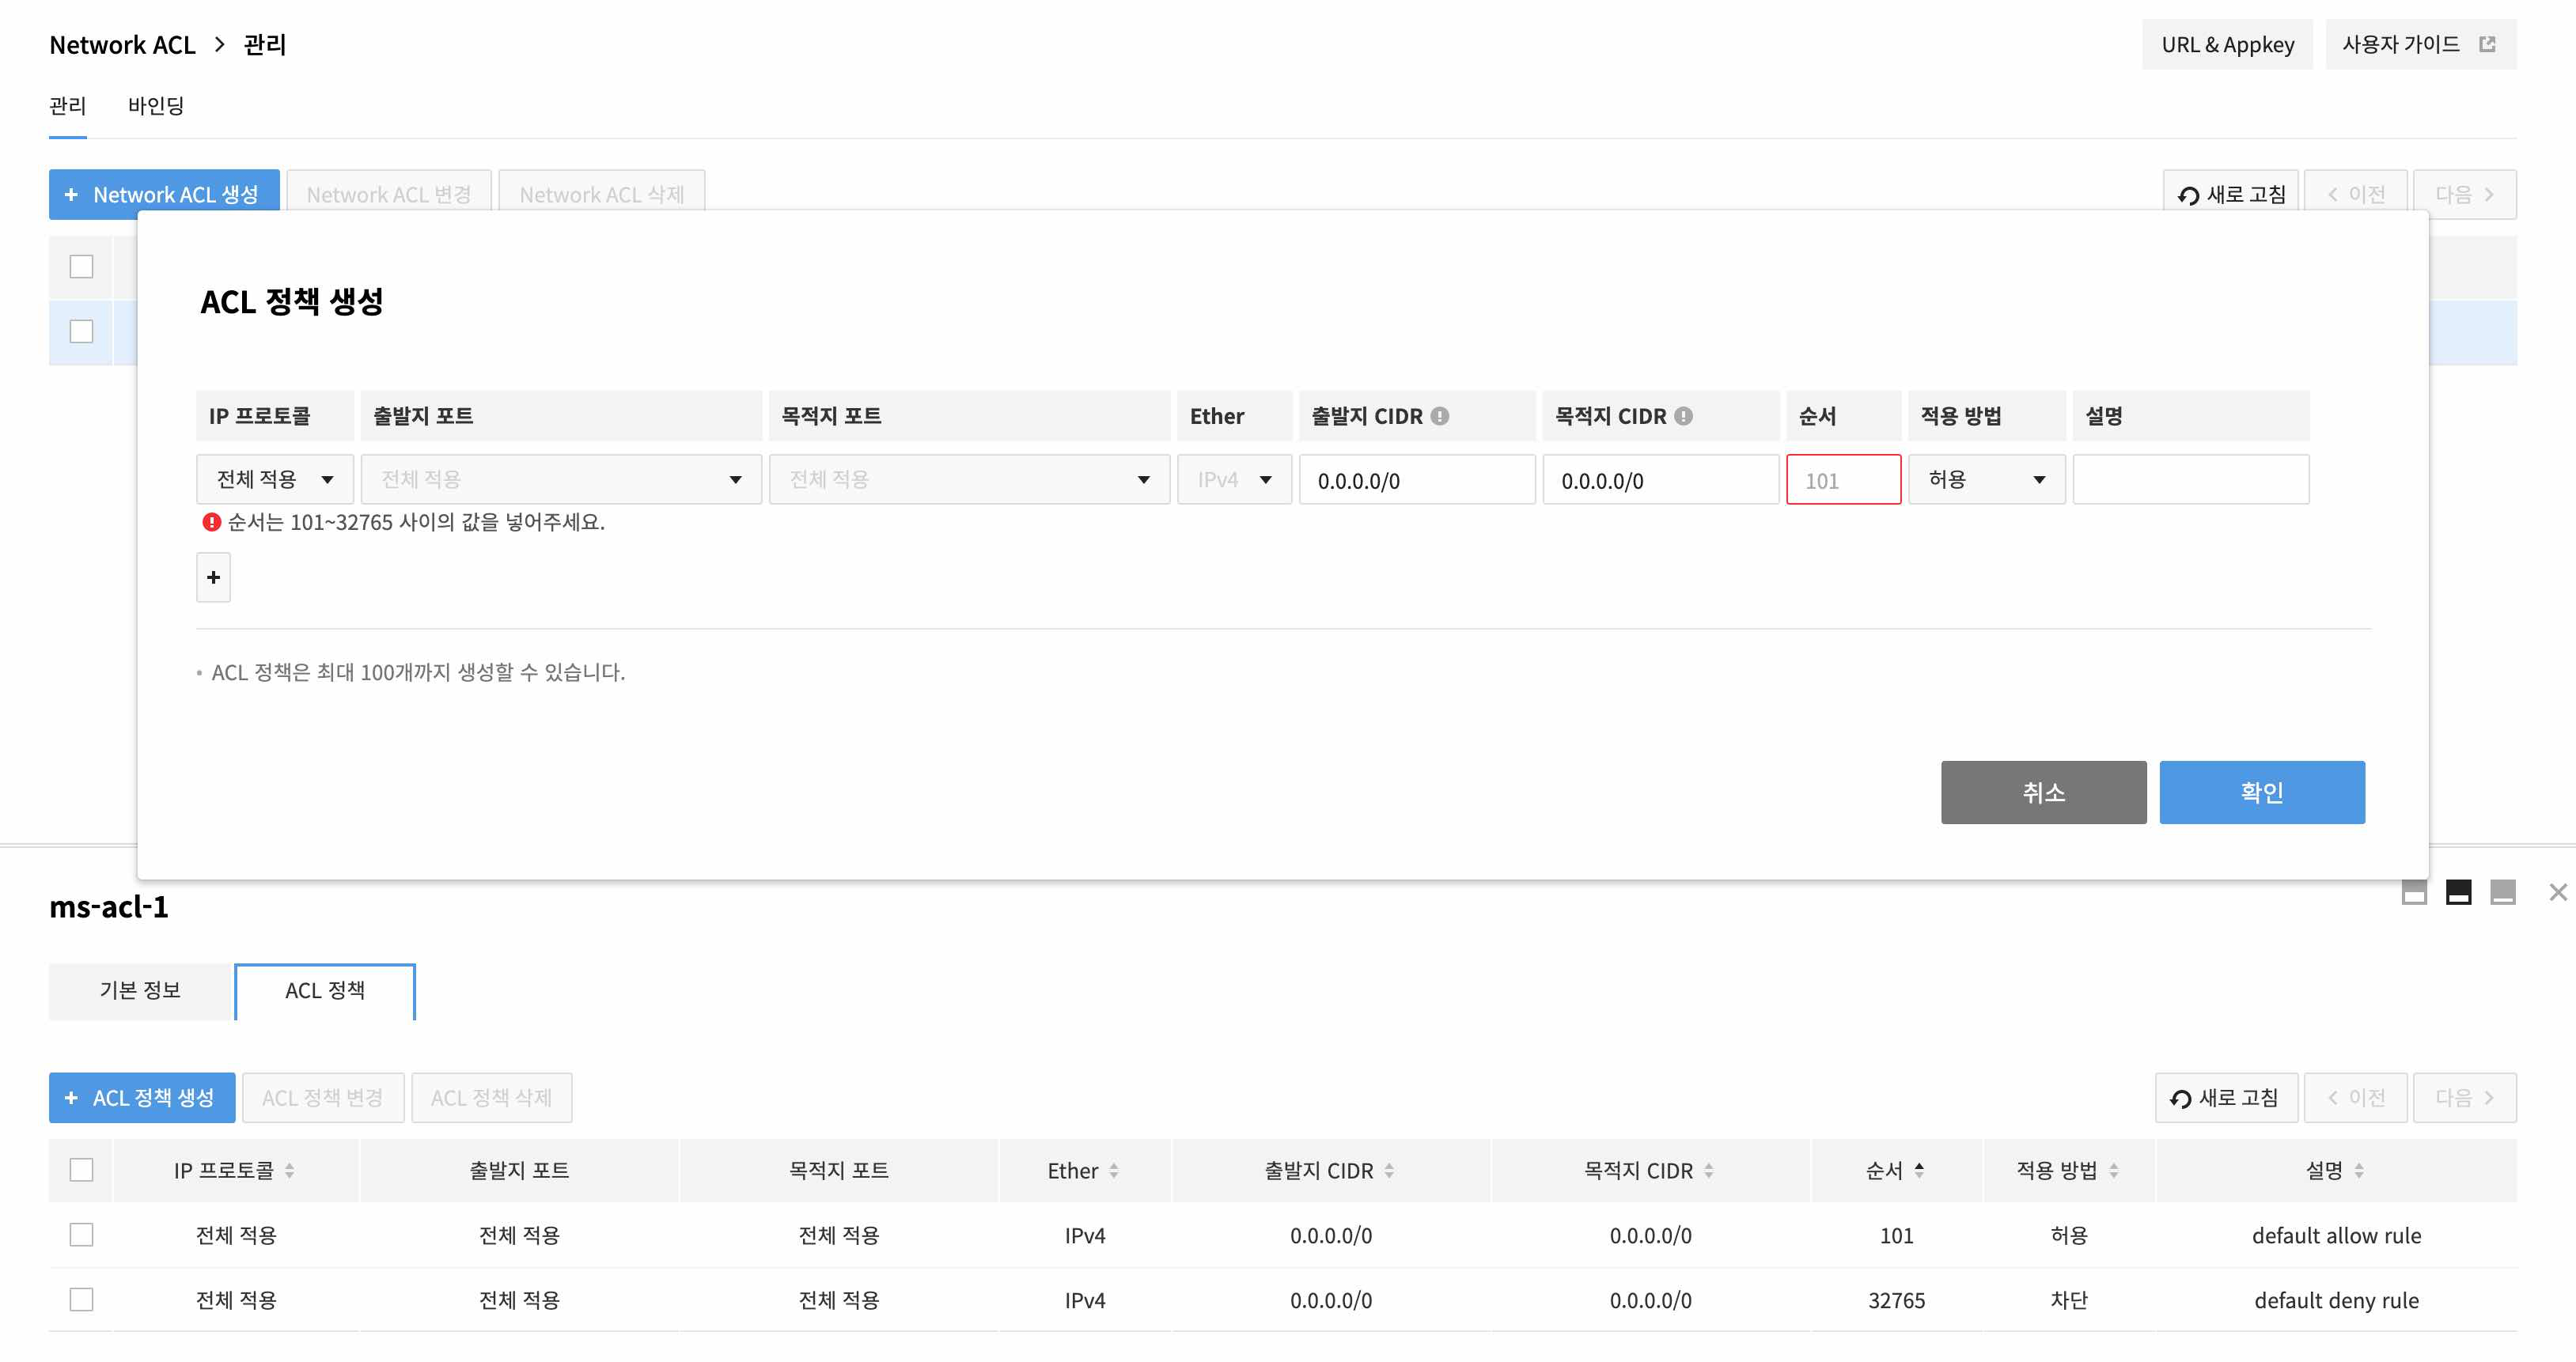
- ACL 정책 생성
- ACL 바인딩
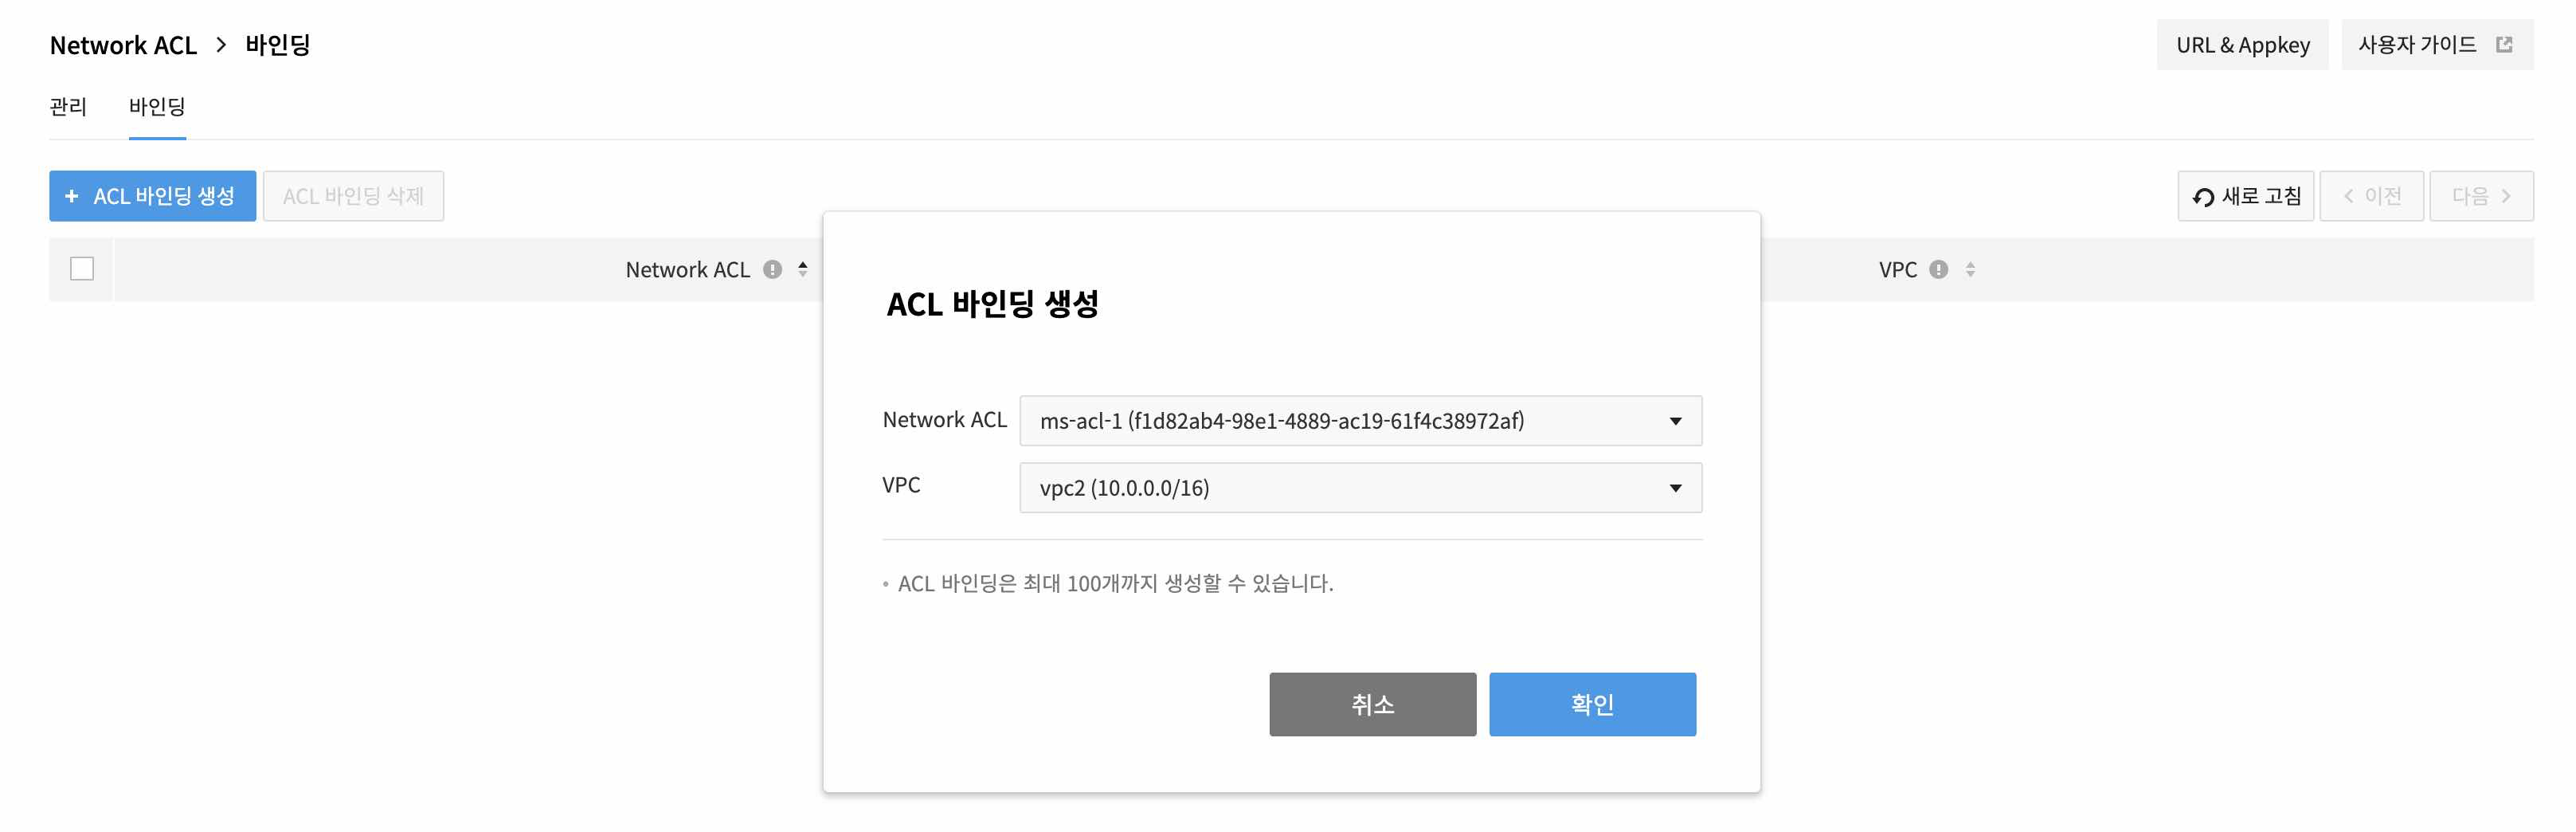
자세한 사용법 설명은 아래 링크에 있습니다. 콘솔 사용법 설명