Engineering
해커들의 올림픽, DEFCON 33 CTF 본선 도전기
hex.ray, michael.88카카오
2025년 8월 27일
원문에서 보기 ↗전 세계 최고 권위의 해킹 방어대회 DEFCON 33에 참가한 카카오 서비스보안팀 Michael과 Hex의 본선 참여 경험과 기술적 도전 과정을 공유합니다. 한국 해킹 그룹 연합팀 'Cold Fusion’으로 참가하여 Attack & Defense 방식의 CTF 대회에 도전한 이야기를 통해 실무 보안 전문가로서의 성장과 협력의 가치를 전합니다.
들어가며
안녕하세요, 카카오 서비스보안팀에서 취약점 진단 업무를 담당하고 있는 Hex와 Michael입니다.
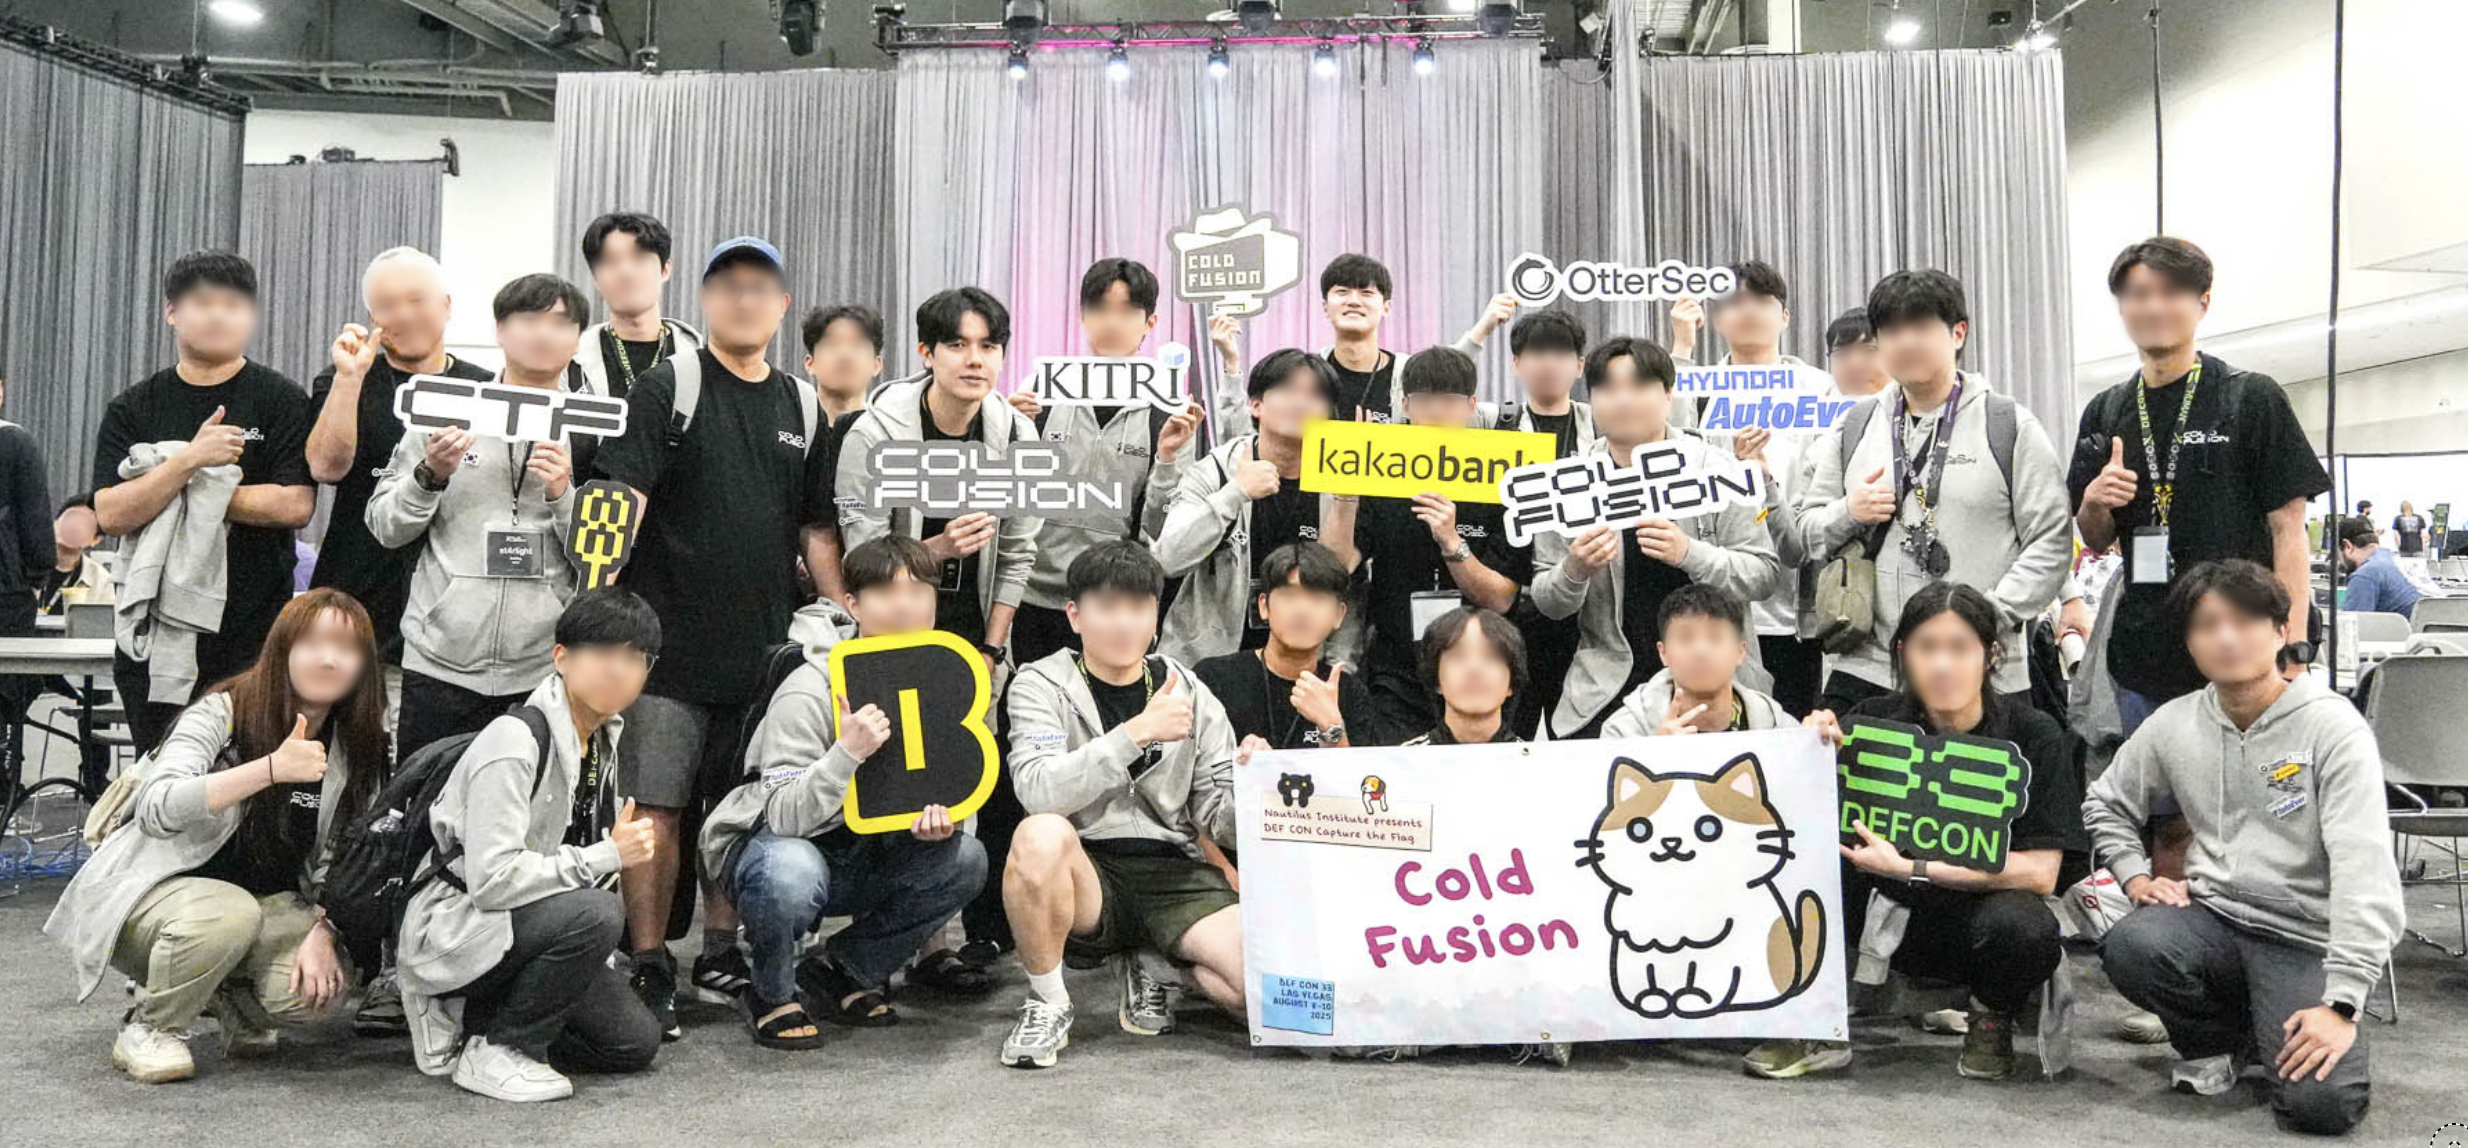
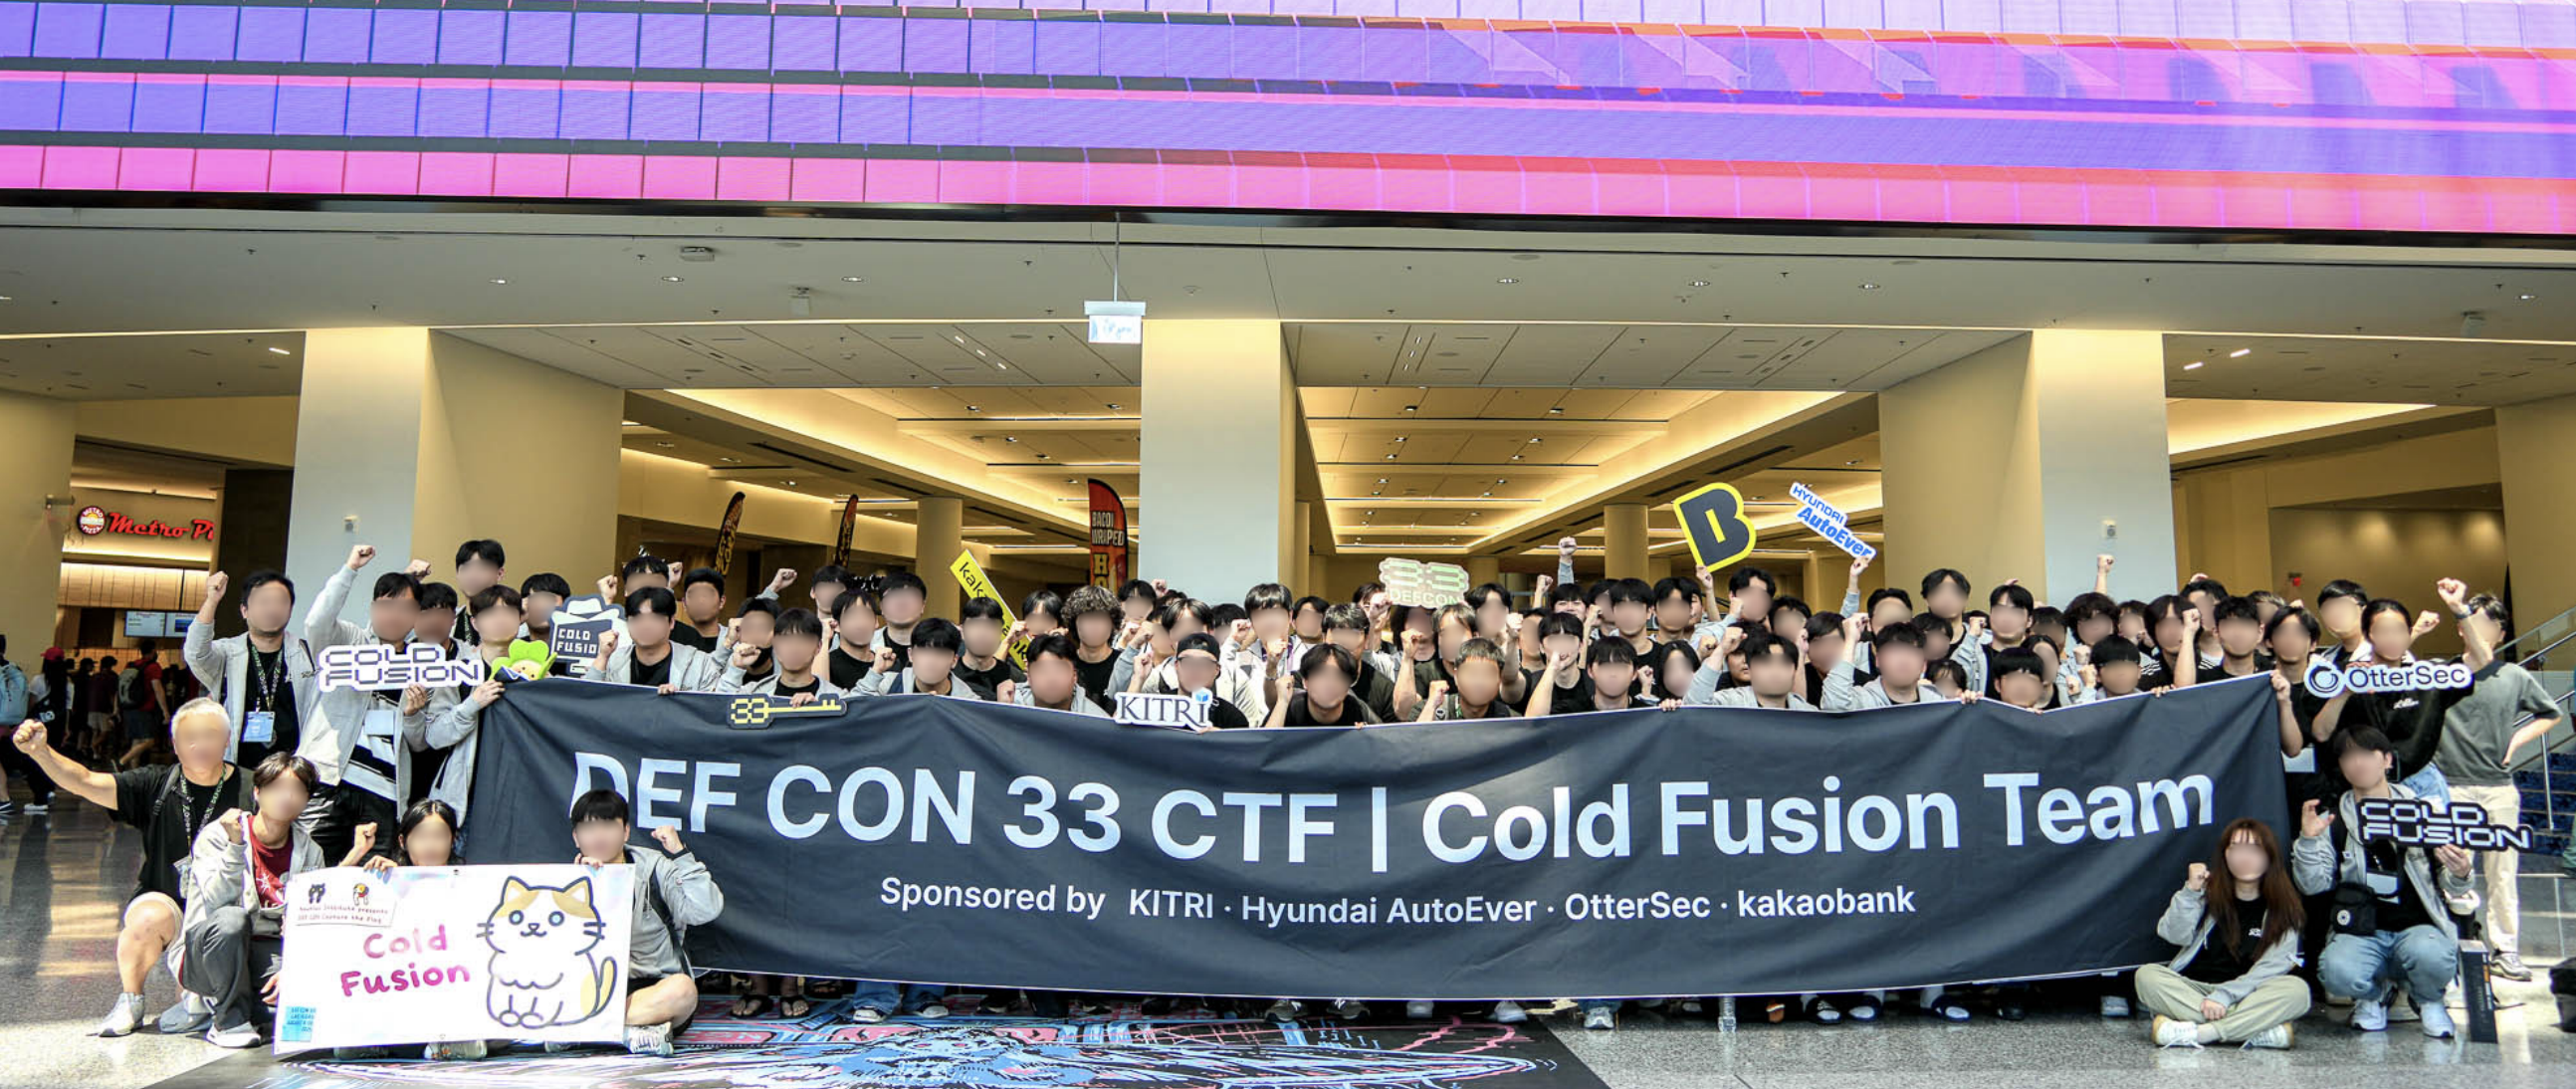
2025년 8월, 세계에서 가장 큰 해킹 대회인 DEFCON 33의 CTF 본선 에 참가하였습니다. 이번 글에서는 본선팀 중 유일하게 한국인으로만 구성된 해킹 그룹 연합팀 Cold Fusion의 일원으로서 DEFCON 예선을 통과하고 본선에 진출하여 Attack & Defense 방식의 CTF 대회에 도전했던 경험을 공유하고자 합니다.
특히 DEFCON 대회는 단순한 문제 해결 방식이 아닌, 실제 공격과 방어를 동시에 수행해야 하는 실전형 대회였기에 더욱 의미 있는 경험이었습니다. 보안 업계에 관심 있는 분들과 향후 DEFCON 참가를 고려하고 계신 분들에게 도움이 되길 바라며 시작하겠습니다.
DEFCON, 해커들의 올림픽
DEFCON이란?
DEFCON 은 1993년부터 매년 미국 라스베이거스에서 개최되는 세계 최고 권위의 해킹 방어대회이자 글로벌 보안 컨퍼런스입니다. 전 세계 보안 전문가와 해커들이 모여 최신 해킹 기술과 방어 전략을 논의하고, 그 중에서도 DEFCON CTF는 '해커들의 올림픽’이라 불리는 최고 난이도의 해킹 대회입니다.
DEFCON CTF는 예선과 본선으로 구성되며, 본선에는 총 12팀만이 참가할 수 있습니다. 본선 진출 자격은 다음과 같이 부여됩니다:
- 시드권: 전년도 DEFCON 우승팀 및 주요 CTF 우승팀들 (약 5팀)
- 예선 통과: DEFCON 공식 예선에서 상위 7팀 안에 진입한 팀들
대회 구성 및 방식
DEFCON 33 CTF 본선은 기존의 단순 문제 해결 방식(Jeopardy)과는 달리 Attack & Defense , King of the Hill , LiveCTF 등 3개 분야의 종합 점수로 순위가 결정됩니다.
- Attack & Defense: 모든 팀이 동일한 서비스를 받아 공격과 방어, 패킷 모니터링을 동시에 수행
- King of the Hill (KotH): 특정 리소스나 서비스를 장악하여 지속적으로 점수 획득
- LiveCTF: 분야별 대표가 1:1로 문제 해결 속도를 겨루는 실시간 대결
대회는 5분 주기의 ‘Round’ 시스템으로 운영되며, 매 라운드마다 시스템의 Flag 값을 탈취하거나 방어하여 점수를 획득합니다.
예선 도전기: 48시간의 체력전
Cold Fusion 팀 결성
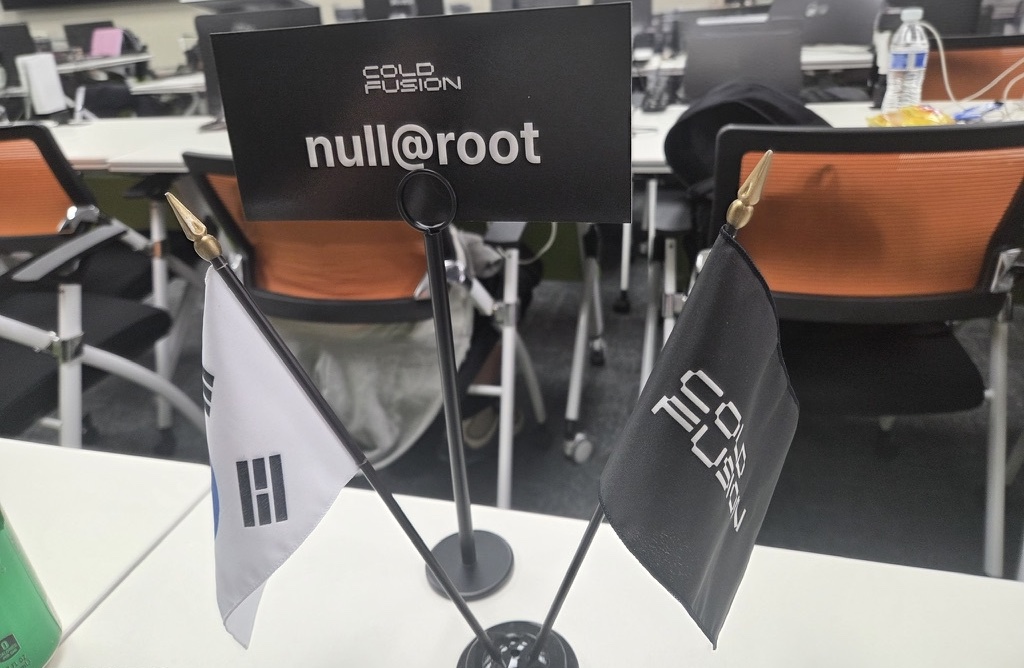
올해 DEFCON은 Null@Root 팀 소속으로 Cold Fusion 이라는 한국 해킹 그룹 연합팀으로 참가하게 되었습니다.
(Cold Fusion은 Null@Root, Anops, CatFlag, SaturnX, CyKor, Plus등 한국의 해킹 팀으로 구성되어 있습니다.)
예선 대회 진행
DEFCON 예선은 온라인 방식으로 48시간(2025년 4월 12일 오전 9시 ~ 14일 오전 9시 KST) 동안 진행되었습니다. 전 세계 약 200개 팀이 참가한 가운데 Reversing, System, Web, Crypto 등 다양한 분야의 보안 문제들을 해결하여 Flag 값을 획득하는 방식으로 진행되었습니다.
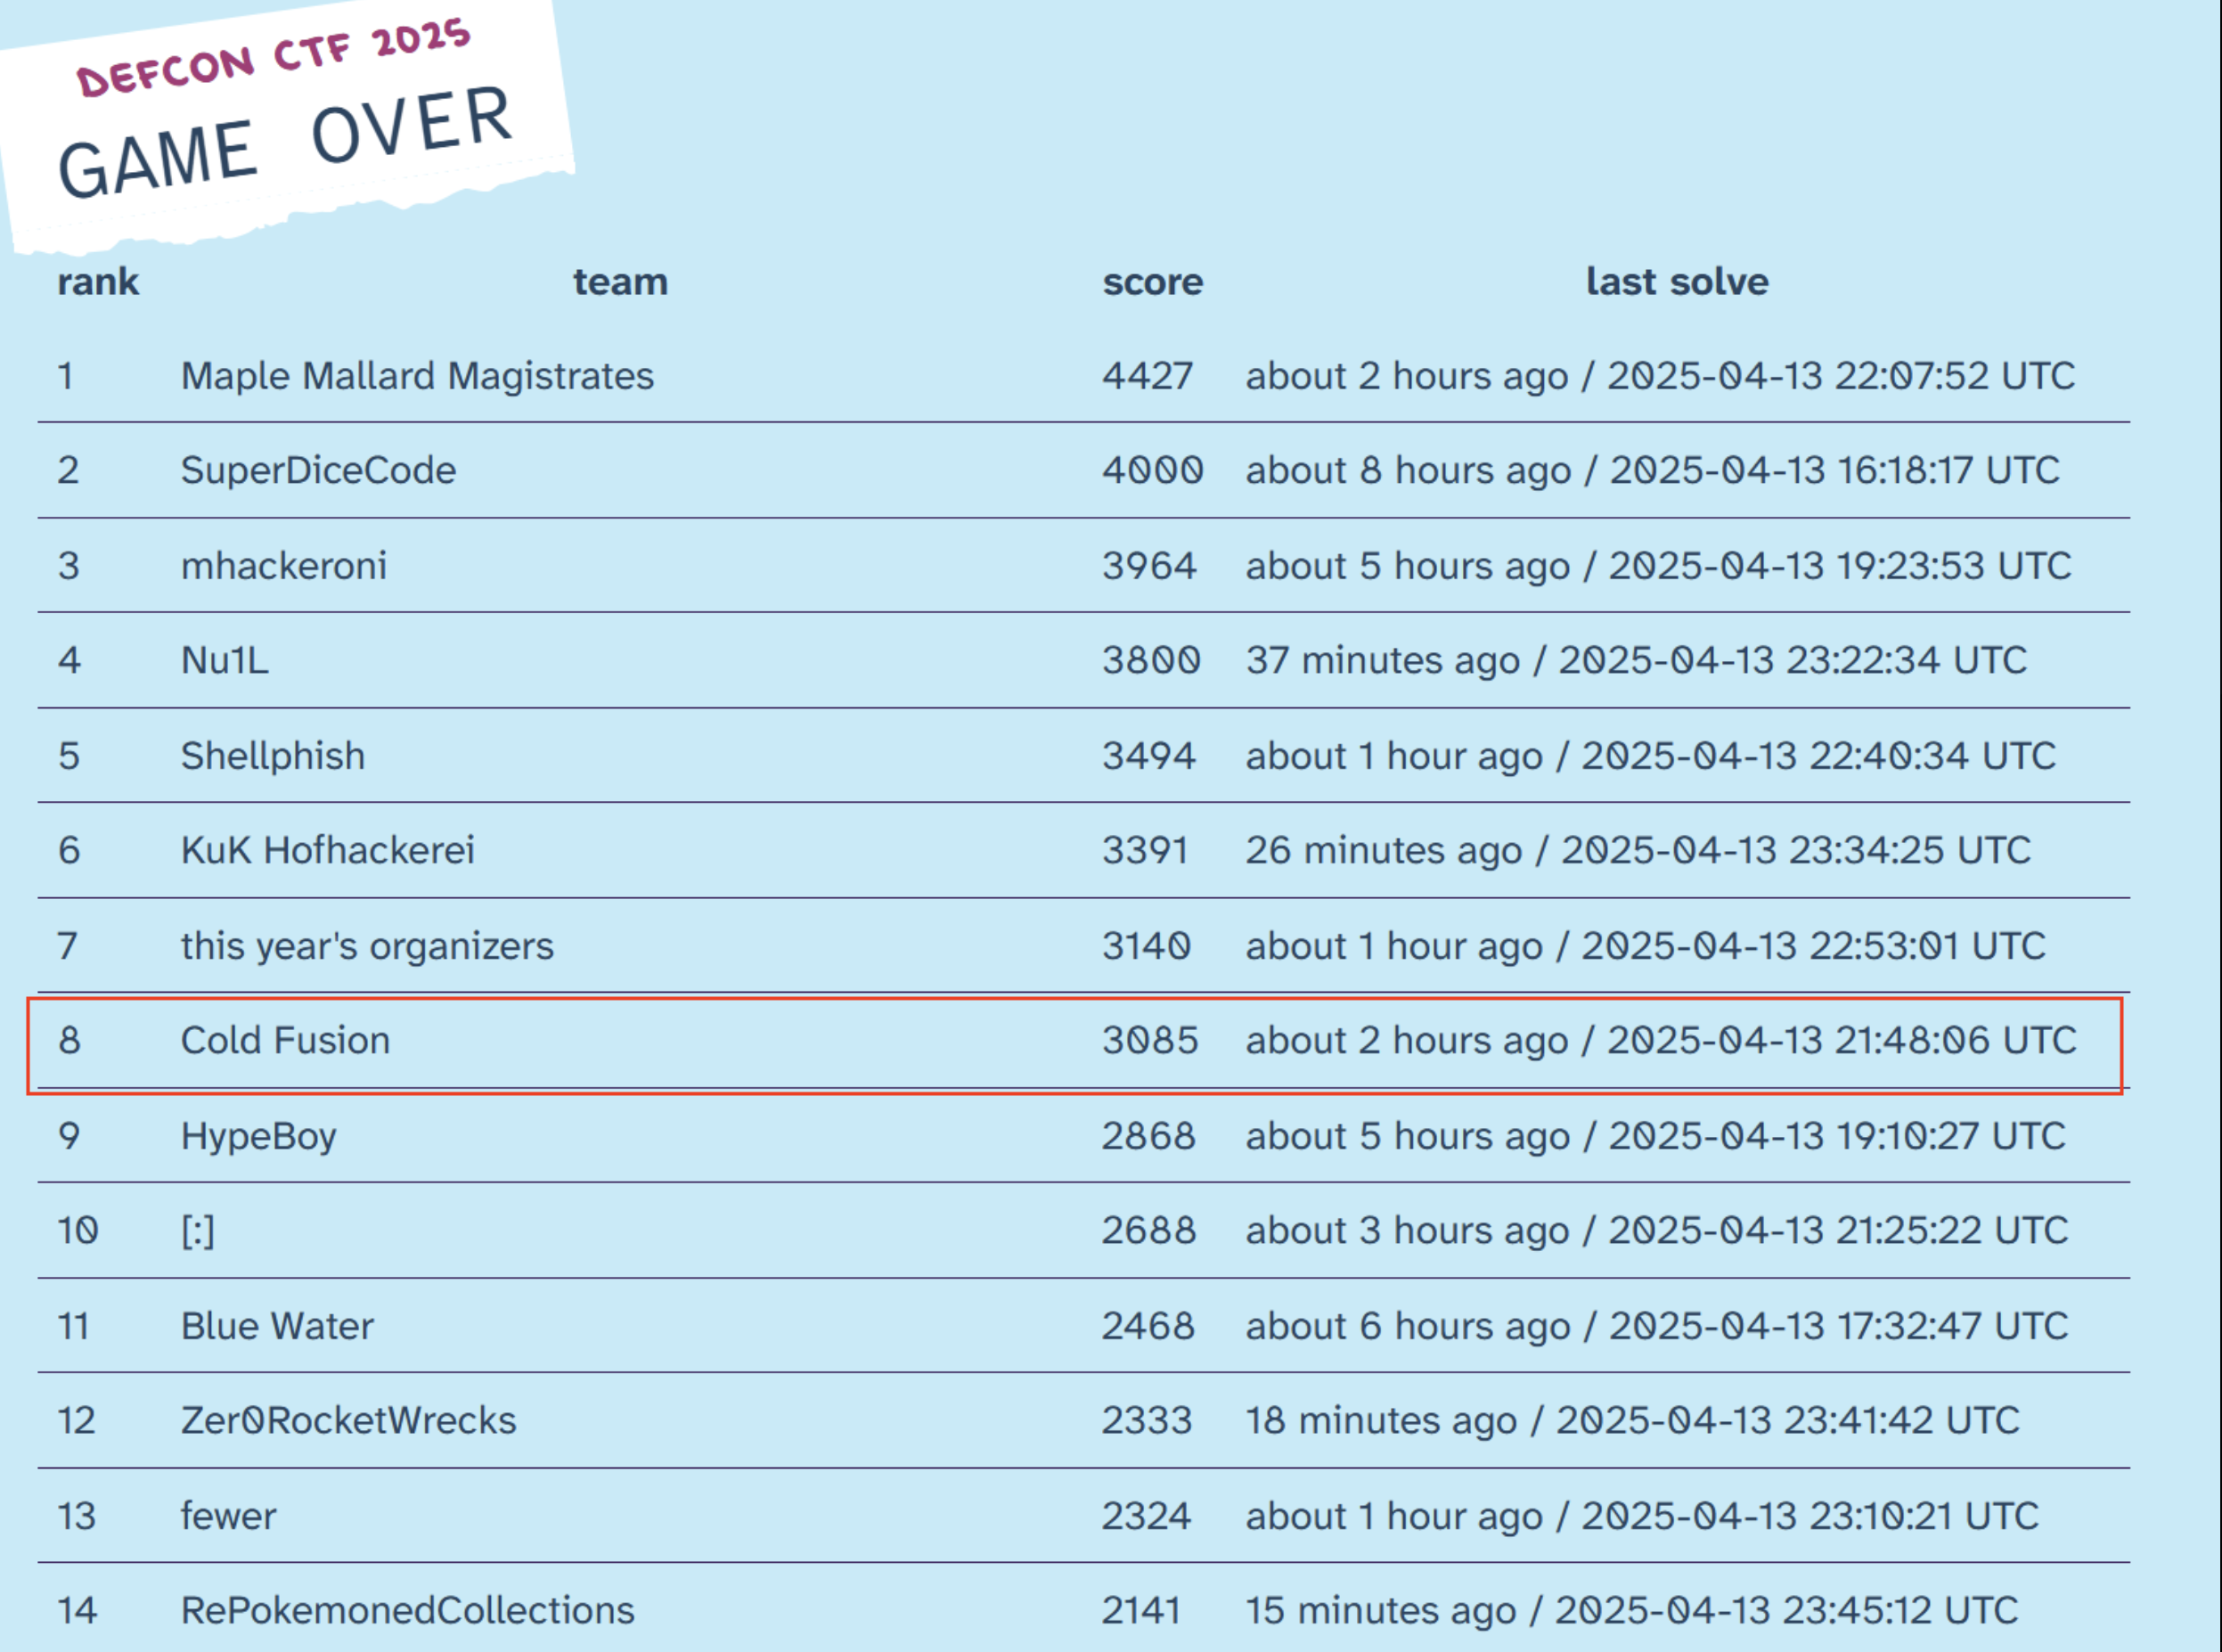
예선전에서는 8등으로 마무리하여 턱걸이로 본선에 참여할 수 있는 자격을 얻었습니다. 48시간 동안 진행되는 대회인 만큼 상당한 체력전이었고, 본선 합격을 확인하는 순간 너무 기뻐서 누적된 피로가 다 날아갔던 것 같네요! 😭
본선 대회: 실전 공격과 방어의 현장
대회 기간
DEFCON 본선은 2025년 8월 8일(금요일)부터 8월 10일(일요일) 까지 진행되었습니다.
- 8월 8일(1일차): 오전 10시 ~ 오후 5시
- 8월 9일(2일차): 오전 10시 ~ 오후 5시
- 8월 10일(3일차): 오전 10시 ~ 오후 12시
대회 장소
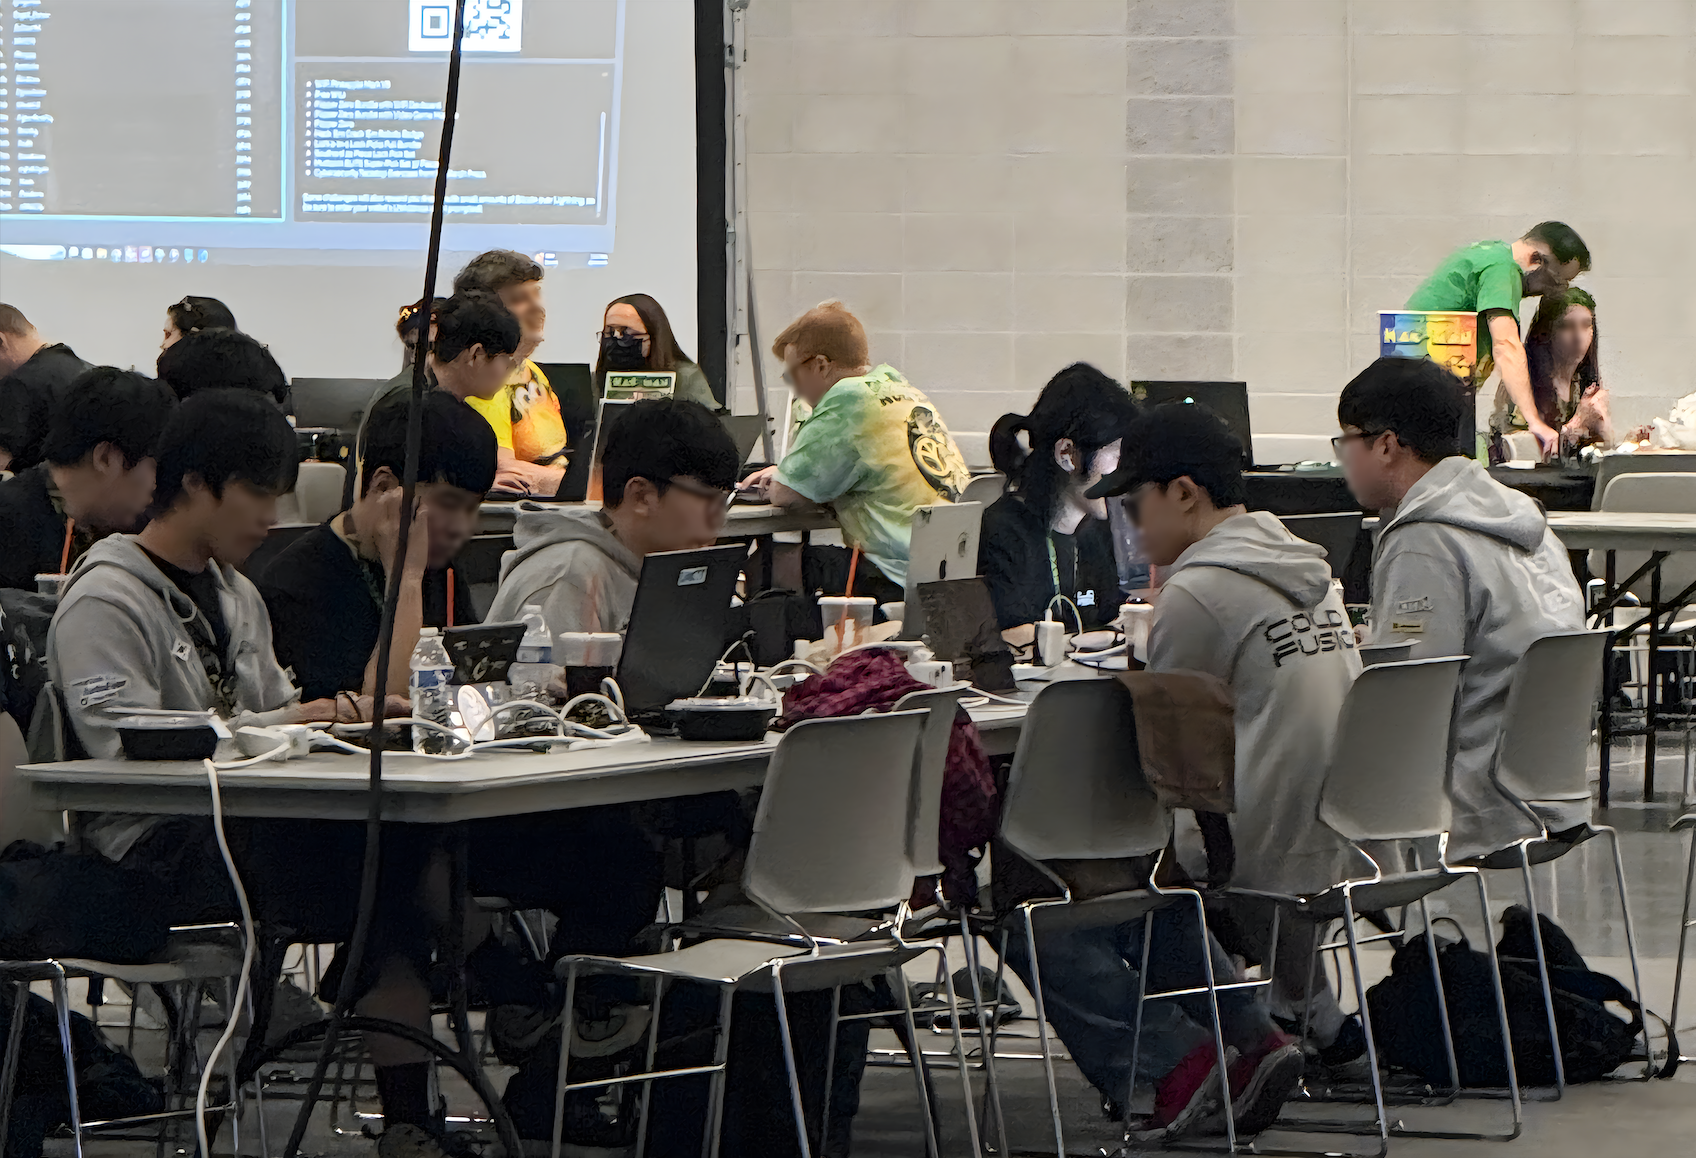
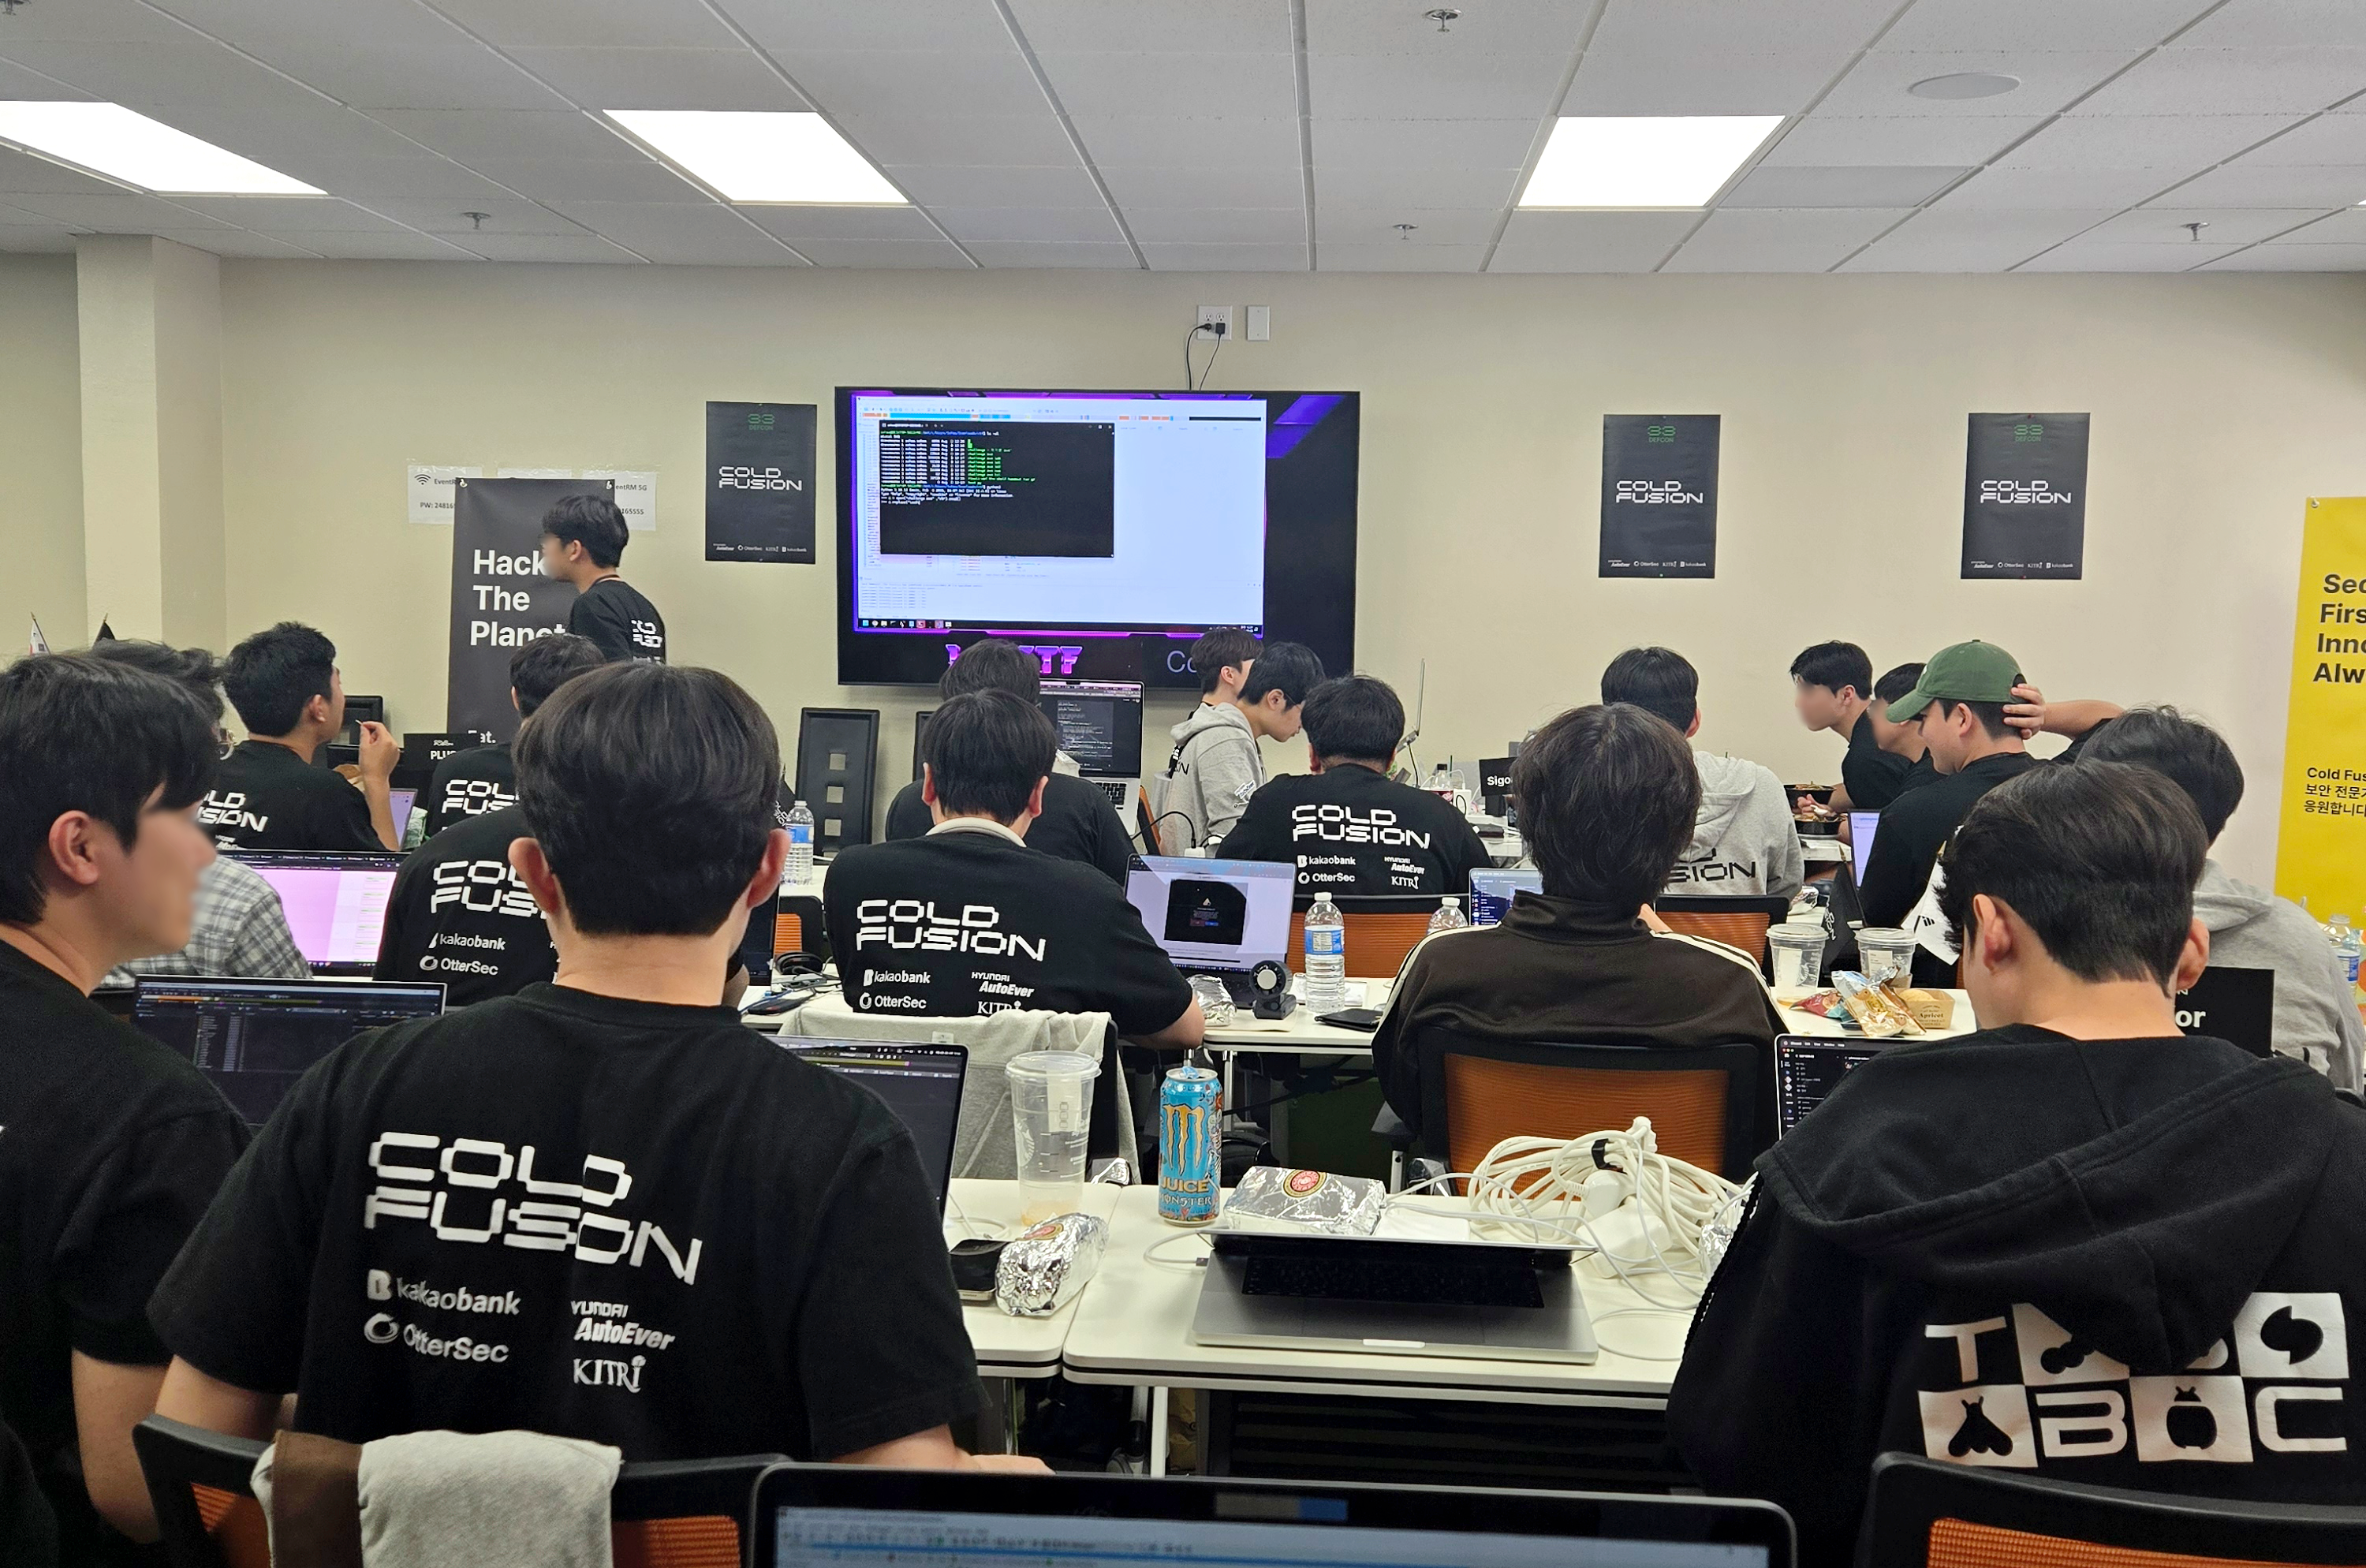
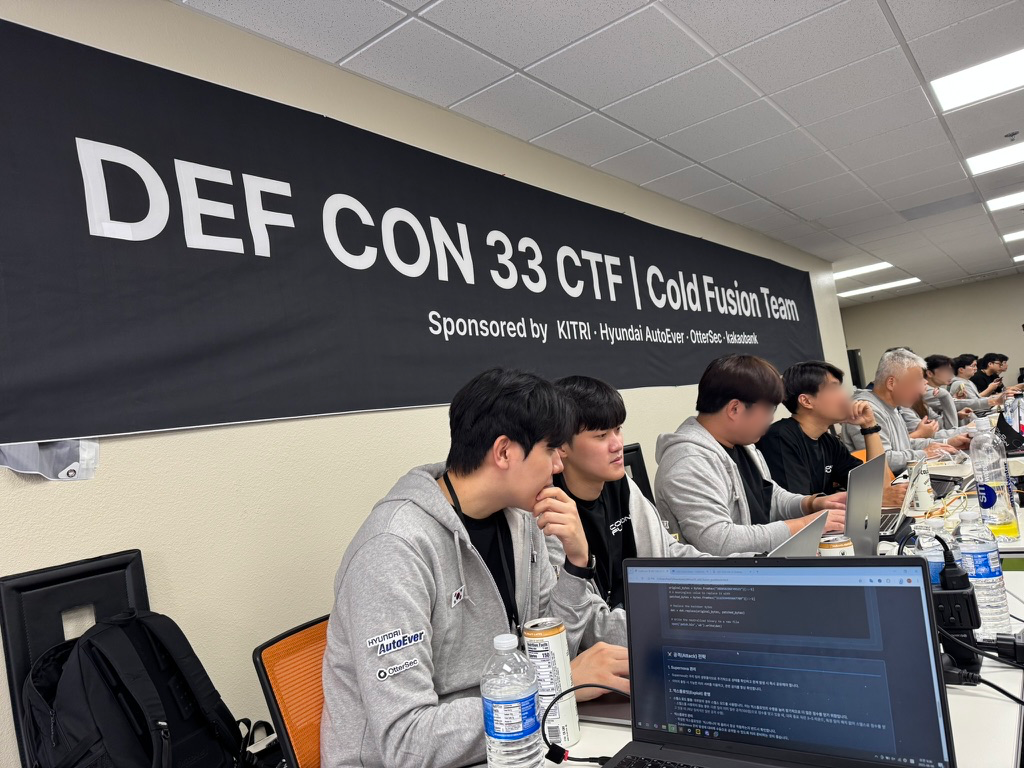
대회는 컨벤션 센터 내 본선장 또는 원격에서 접근하게 됩니다.
대회 준비
대회에서 필요한 도구는 팀별로 직접 마련해야 했습니다. 반복되는 업무는 수작업으로는 한계가 있어 가능한 범위까지 자동화를 추진했고, 익스플로잇 자동 전송, PCAP 분석, 바이너리 diffing, flag 자동 제출까지 한 번에 처리하는 인프라를 구축했습니다. 구축한 인프라는 사전에 여러 차례 드라이런으로 검증했으며, 본선 현장 인프라와의 안정적인 통신을 위해 원격 접속 VPN도 함께 구성했습니다.
대회 진행
각 팀에게는 모두 동일한 서비스가 구동되고 있는 고유의 IP와 서버가 주어집니다.
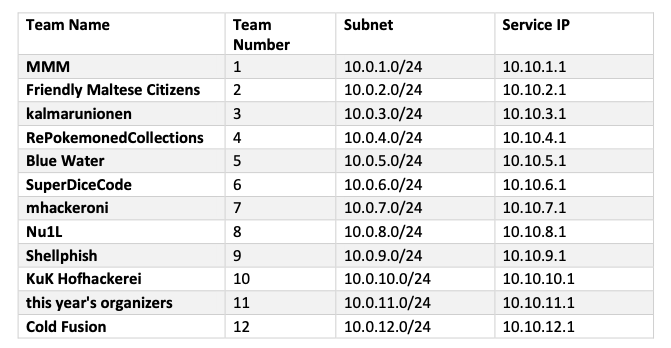
대회 서버들은 오전 10시부터 오후 5시까지만 접근이 가능하며, 그 외 시간에는 서비스 도커 이미지를 미리 Pull하여 분석하고 공격과 방어를 준비해야합니다.
역할은 다음과 같이 분배하여 진행했습니다.
Attack
저희가 속한 Attack 파트는 서비스 취약점 식별과 flag 확보를 맡았습니다. DEFCON 서버로부터 Docker 이미지를 받은 후 바이너리를 추출해 분석하고 취약점을 규명했으며, 이를 바탕으로 라운드마다 자동으로 동작하는 익스플로잇 코드를 작성해 공격을 자동화했습니다.
Defense
Defense 파트는 네트워크 트래픽 분석과 바이너리 패치에 집중했습니다. 팀 서버로 들어오는 트래픽을 면밀히 살펴 플래그가 유출되었는지, 또 어떤 방식으로 침투가 이뤄졌는지를 추적했고, 발견된 취약점은 바이너리 수준에서 패치하여 타 팀이 공격으로 flag를 가져가지 못하도록 방어했습니다.
King of the Hill
King of the Hill 파트는 대상 자산을 신속히 스캔해 진입점을 찾고, 취약점을 이용해 접근권을 얻은 뒤 권한을 높여 소유권 표시를 남겼습니다. 그다음 서비스가 죽지 않도록 상태를 지속적으로 확인하고 필요한 최소한의 하드닝을 적용했습니다.
인프라 운영
대회 기간 동안 구축한 인프라를 운영하며 예상치 못한 문제를 실시간으로 처리했습니다. 무엇보다 VPN을 구축하고 상시 관리해 연결이 끊기지 않도록 했고, 운영 과정에서 새 요구가 생기면 필요한 기능을 곧바로 설계·개발해 서비스에 적용했습니다.
LiveCTF
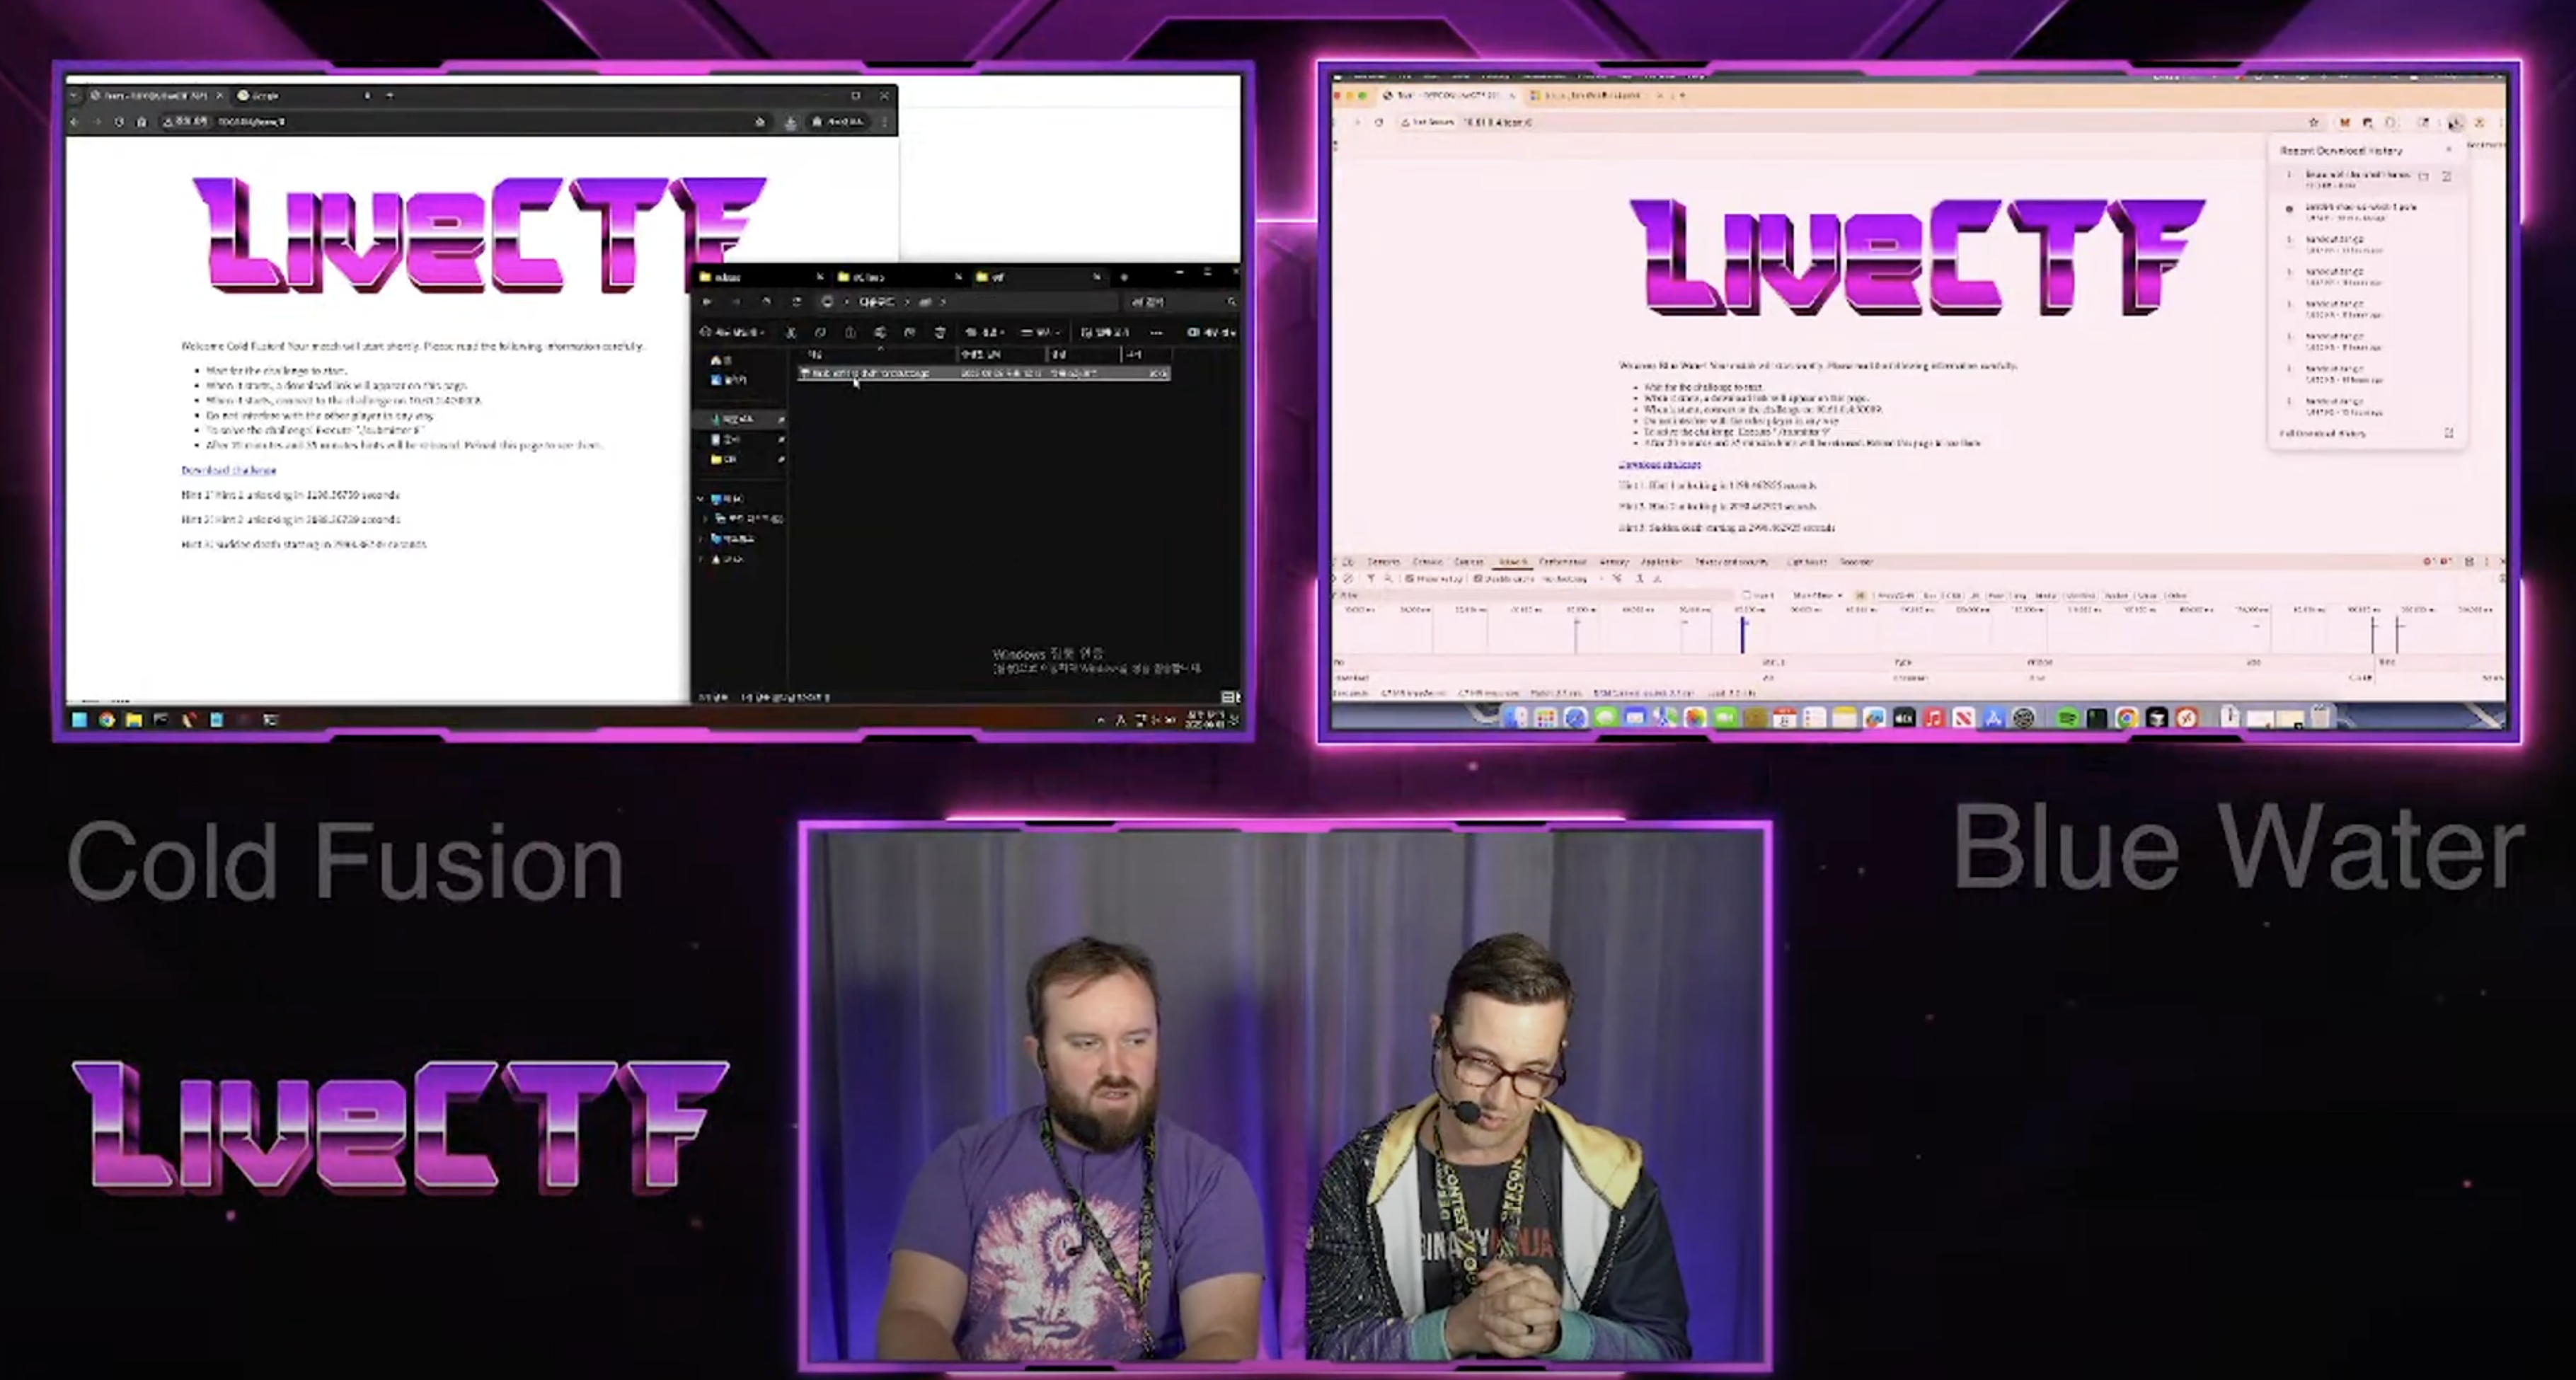
LiveCTF는 배정받은 상대와 1시간의 1:1 대결을 통해 누가 더 빨리 문제를 풀 수 있는지 대결하는 방식입니다.
참여자들의 화면이 실시간 생중계 되며, 참여자는 AI를 제외한 외부의 도움 없이 문제를 풀어야합니다.
보다 자세한 내용이 궁금하면 아래 영상을 참고해주세요!
현장 스케치: DEFCON의 또 다른 재미
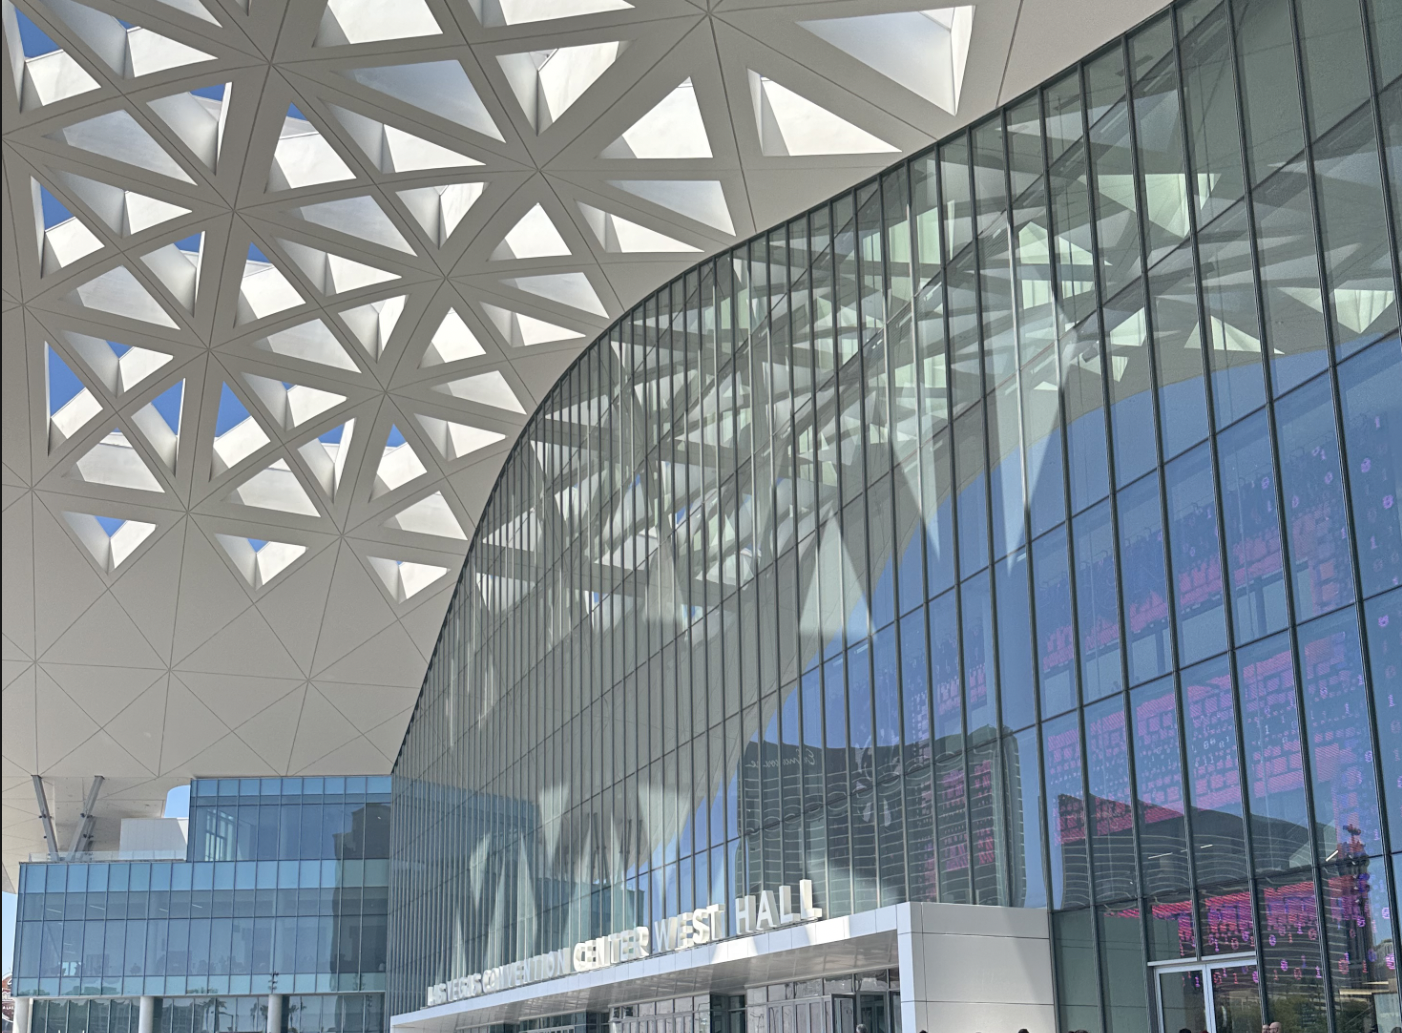
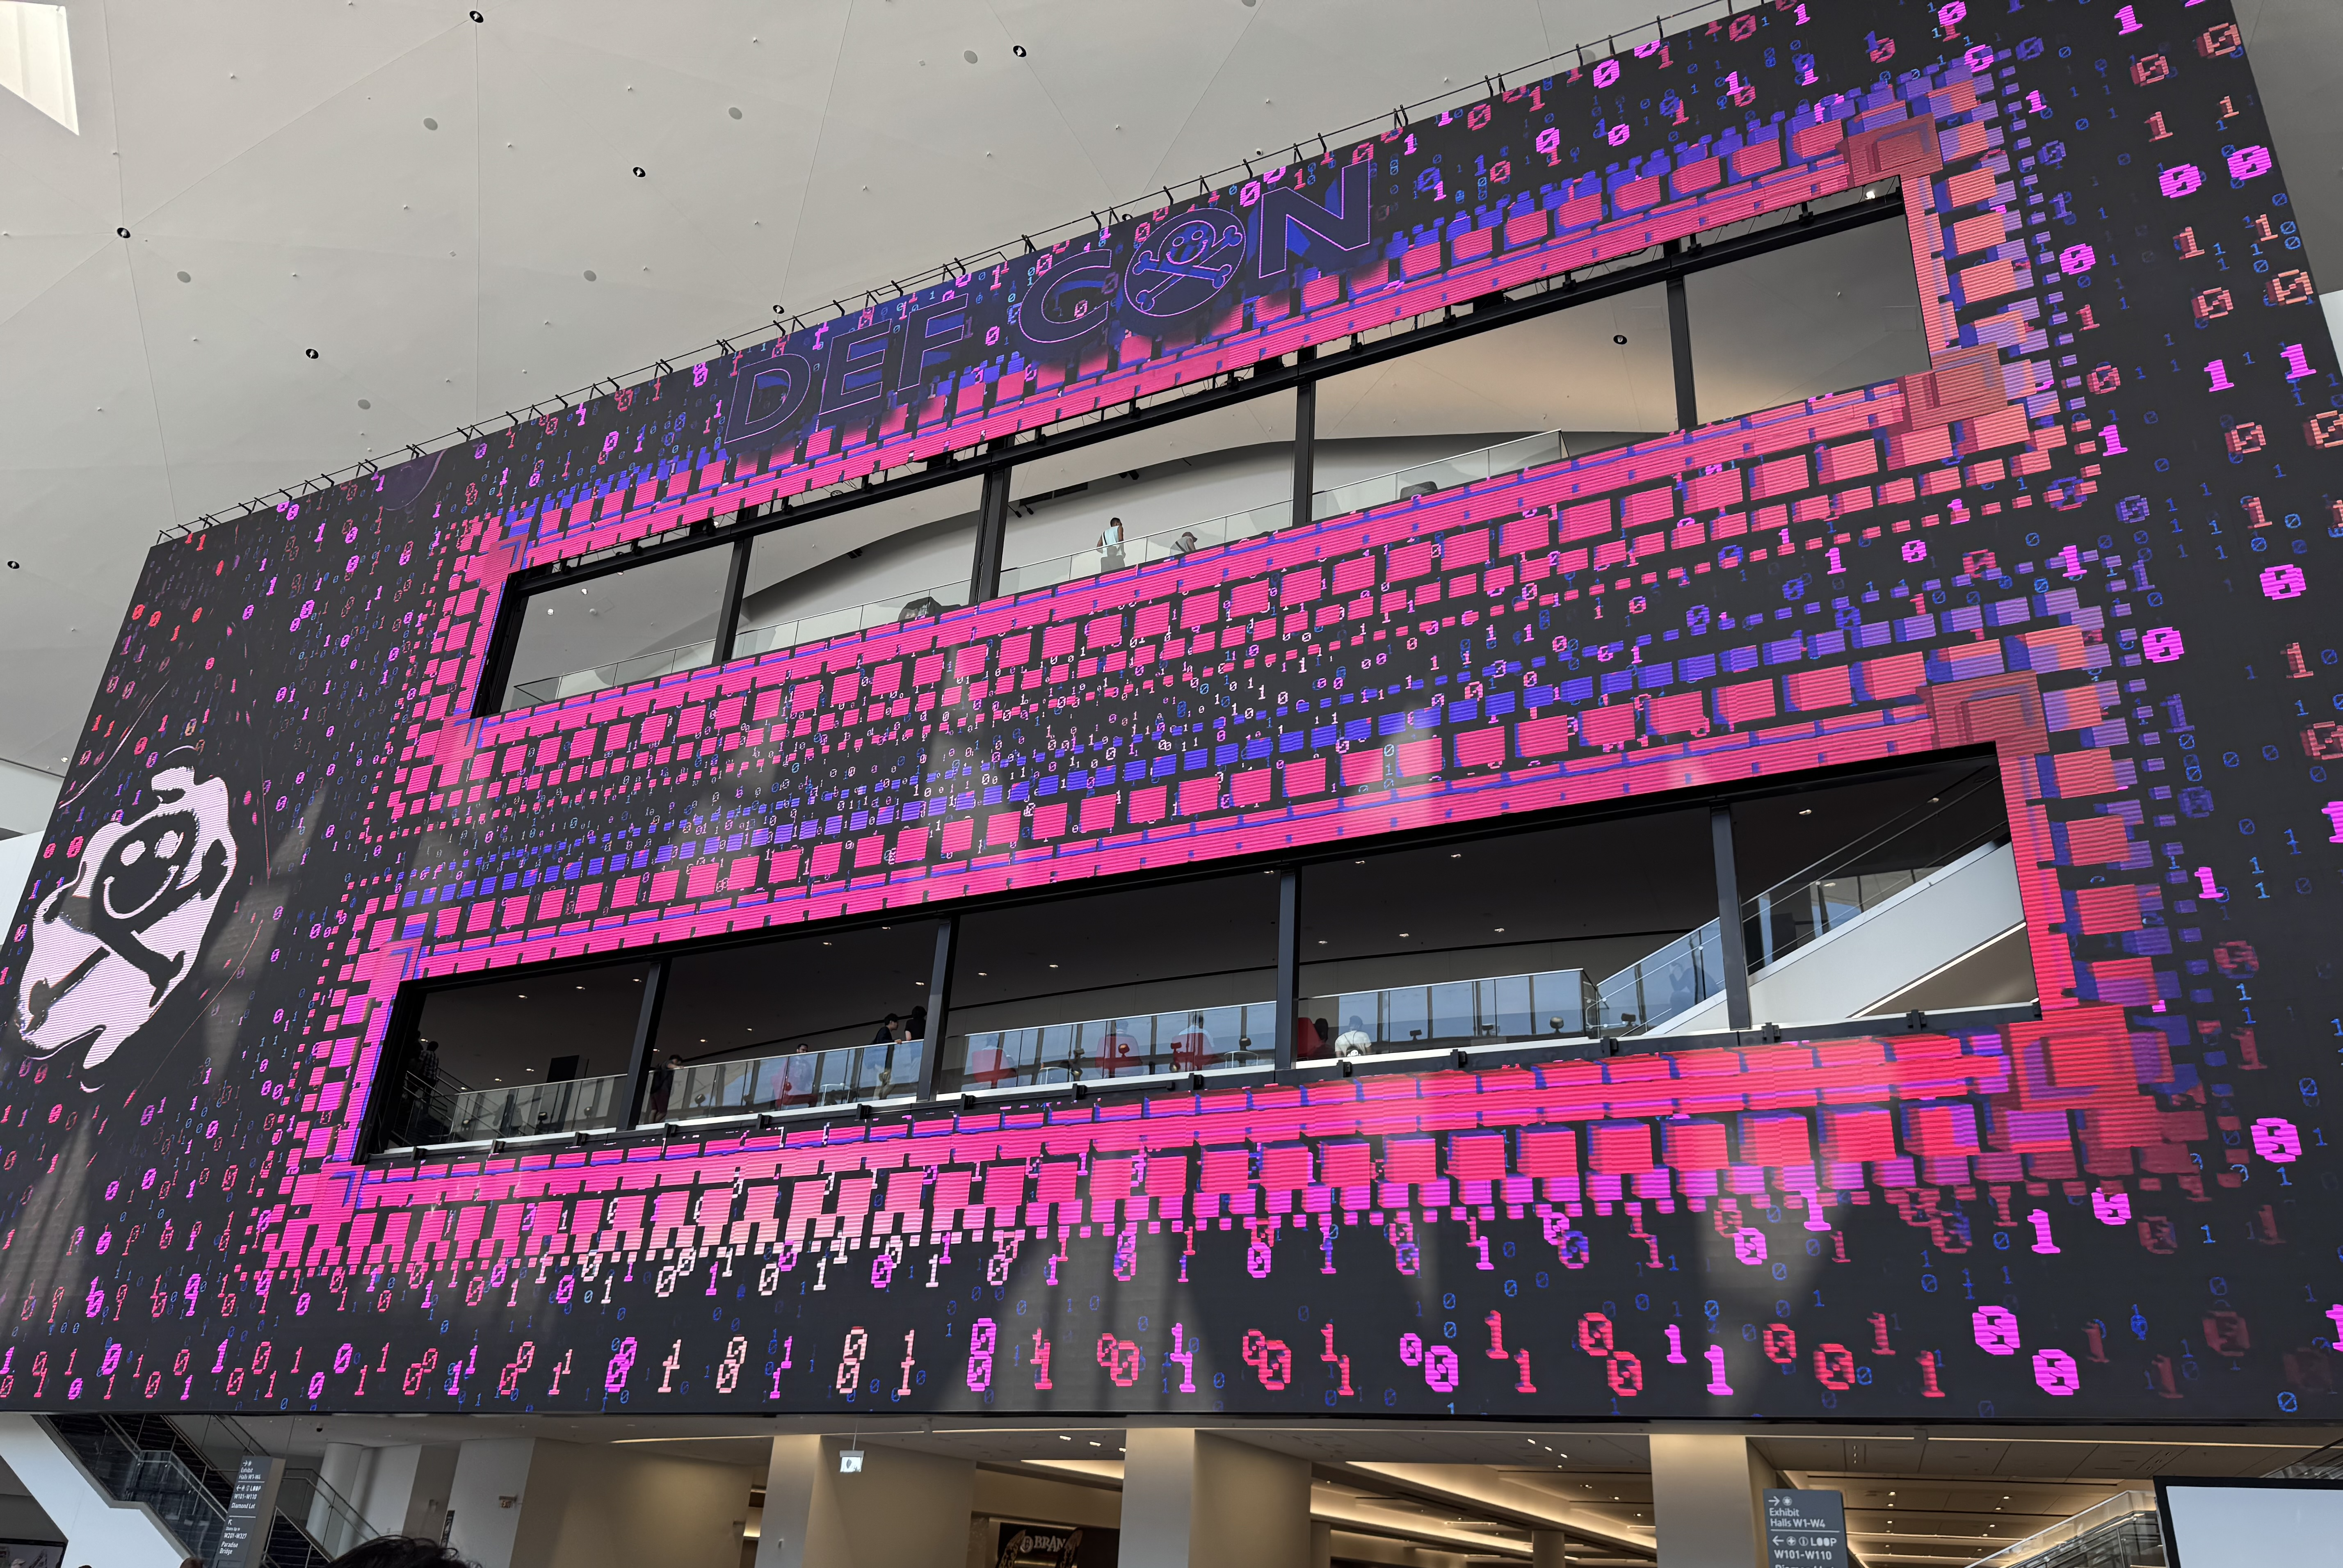
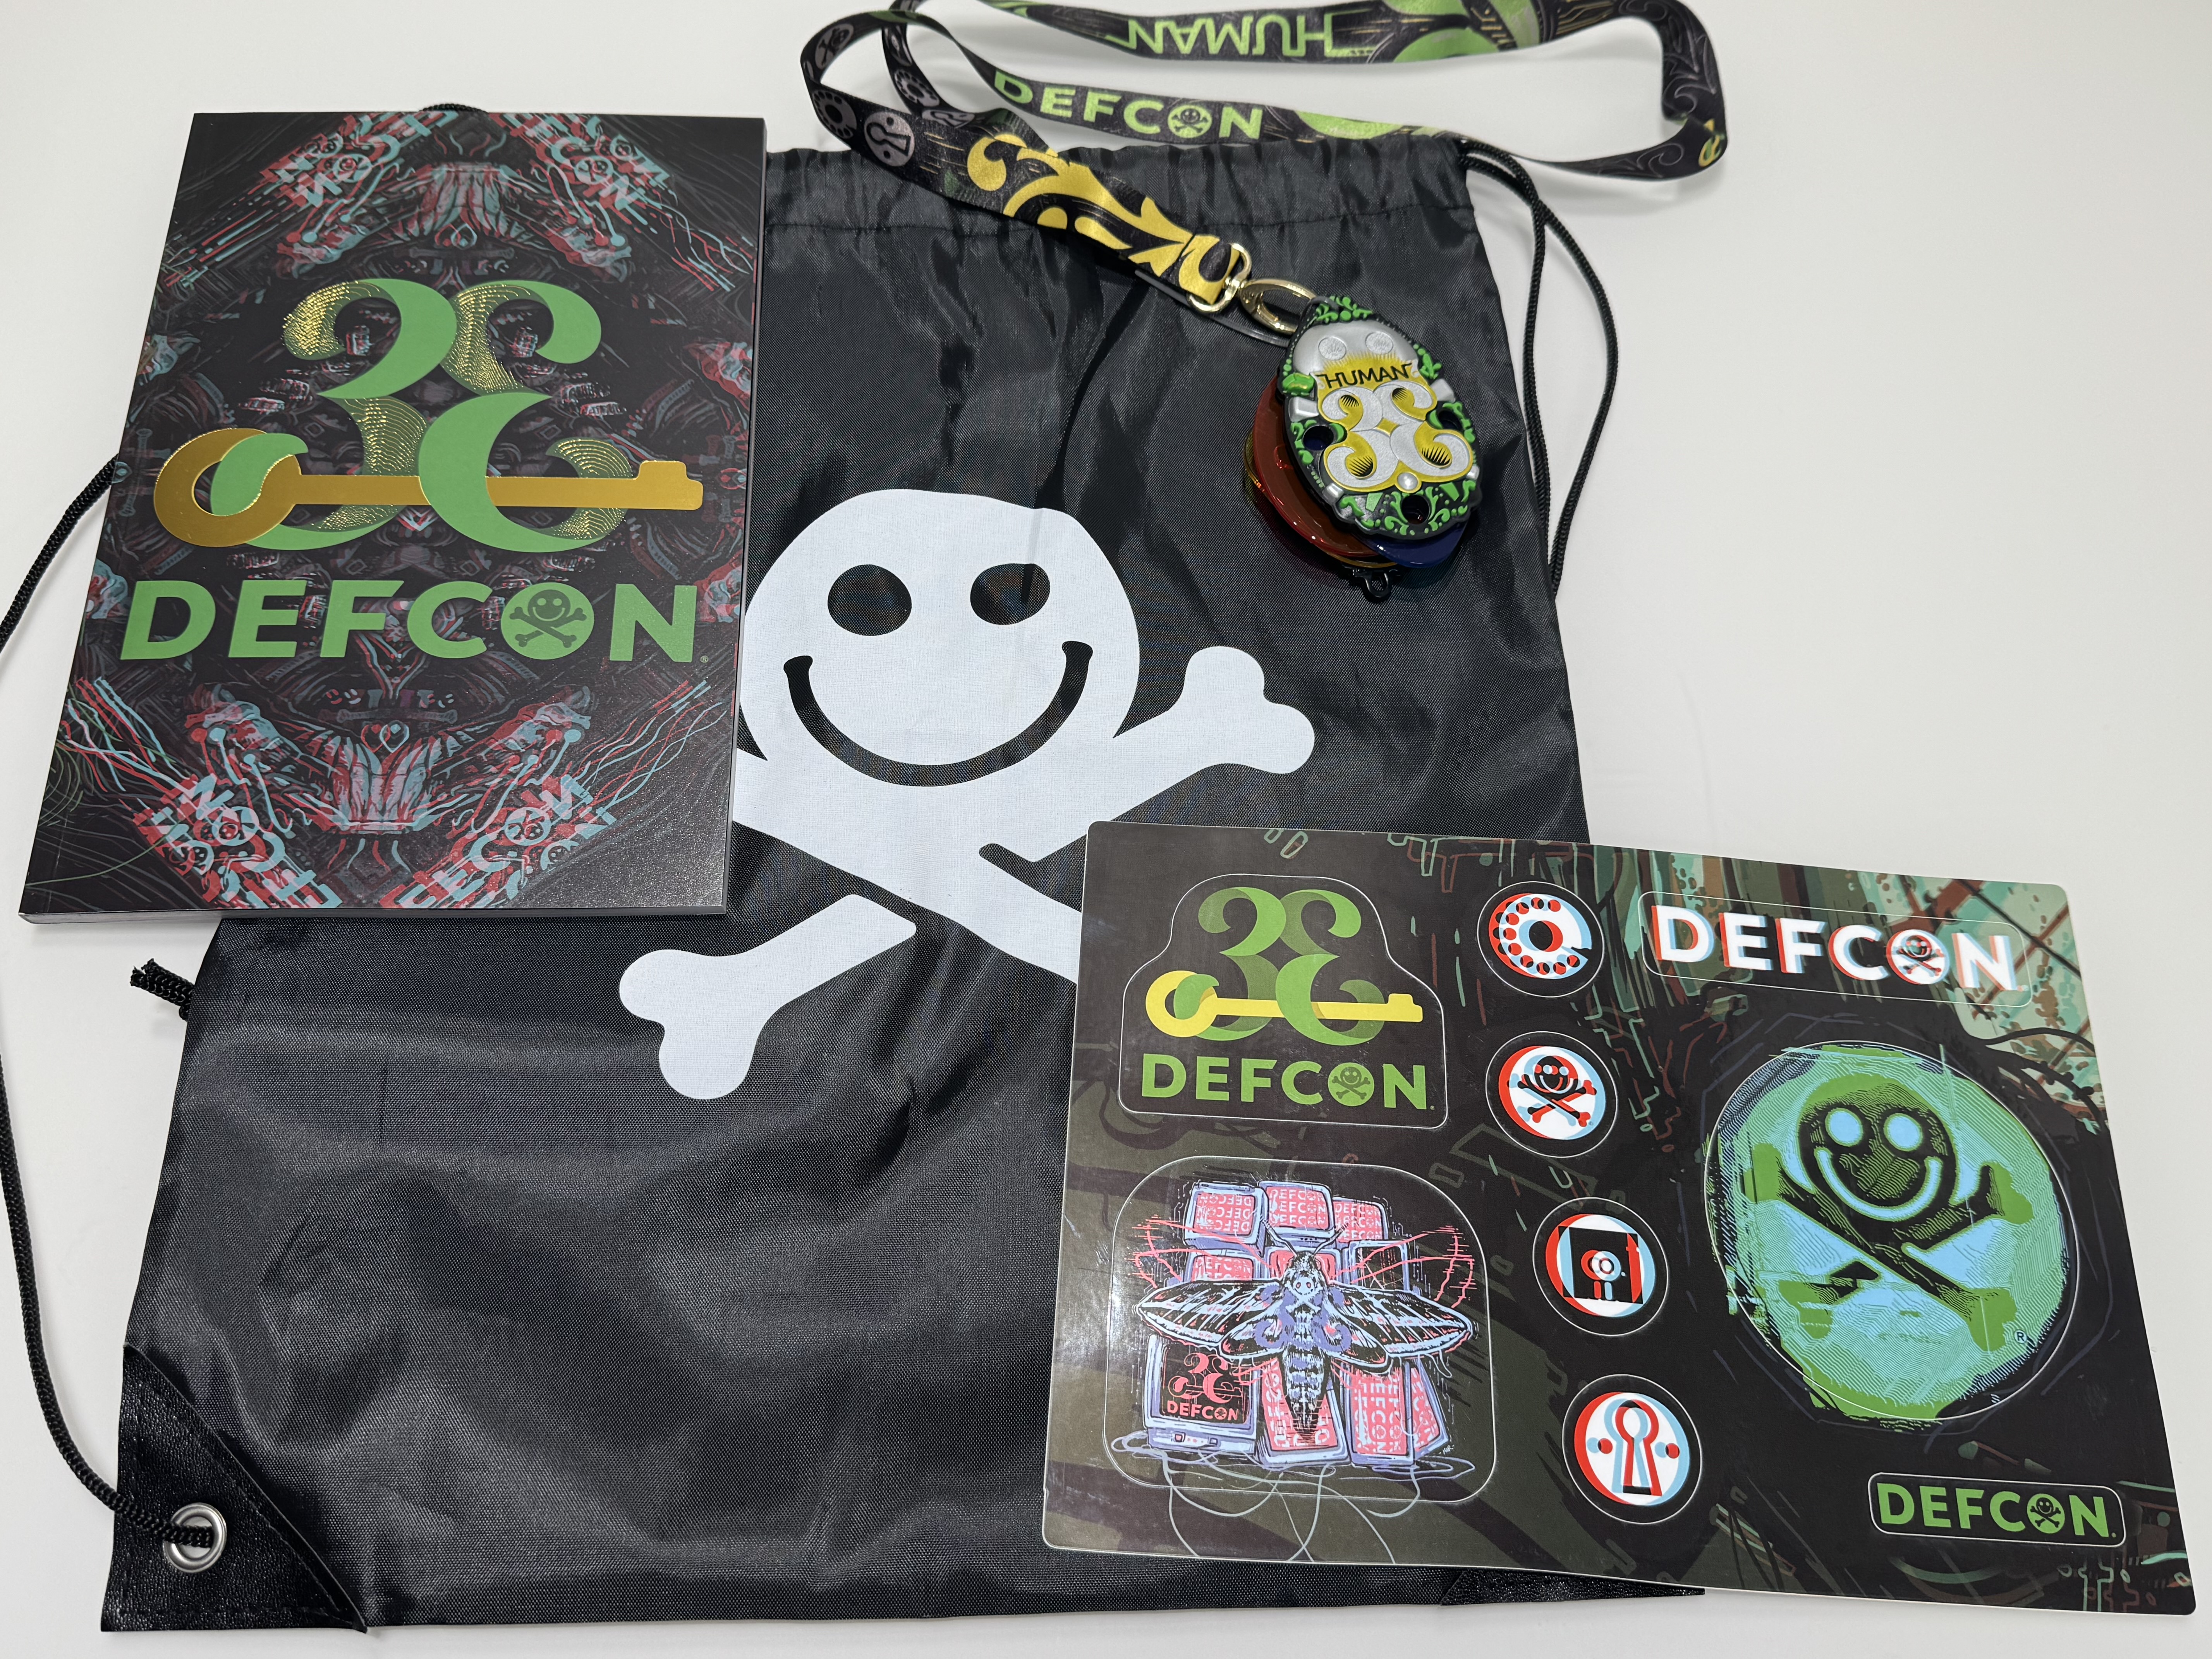
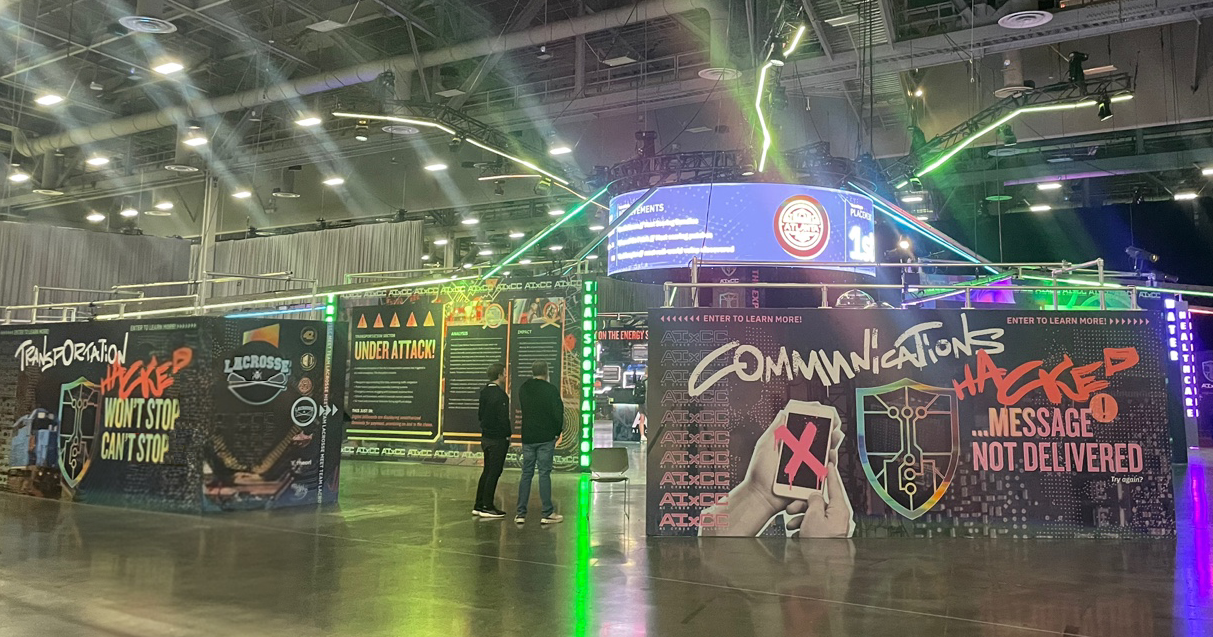
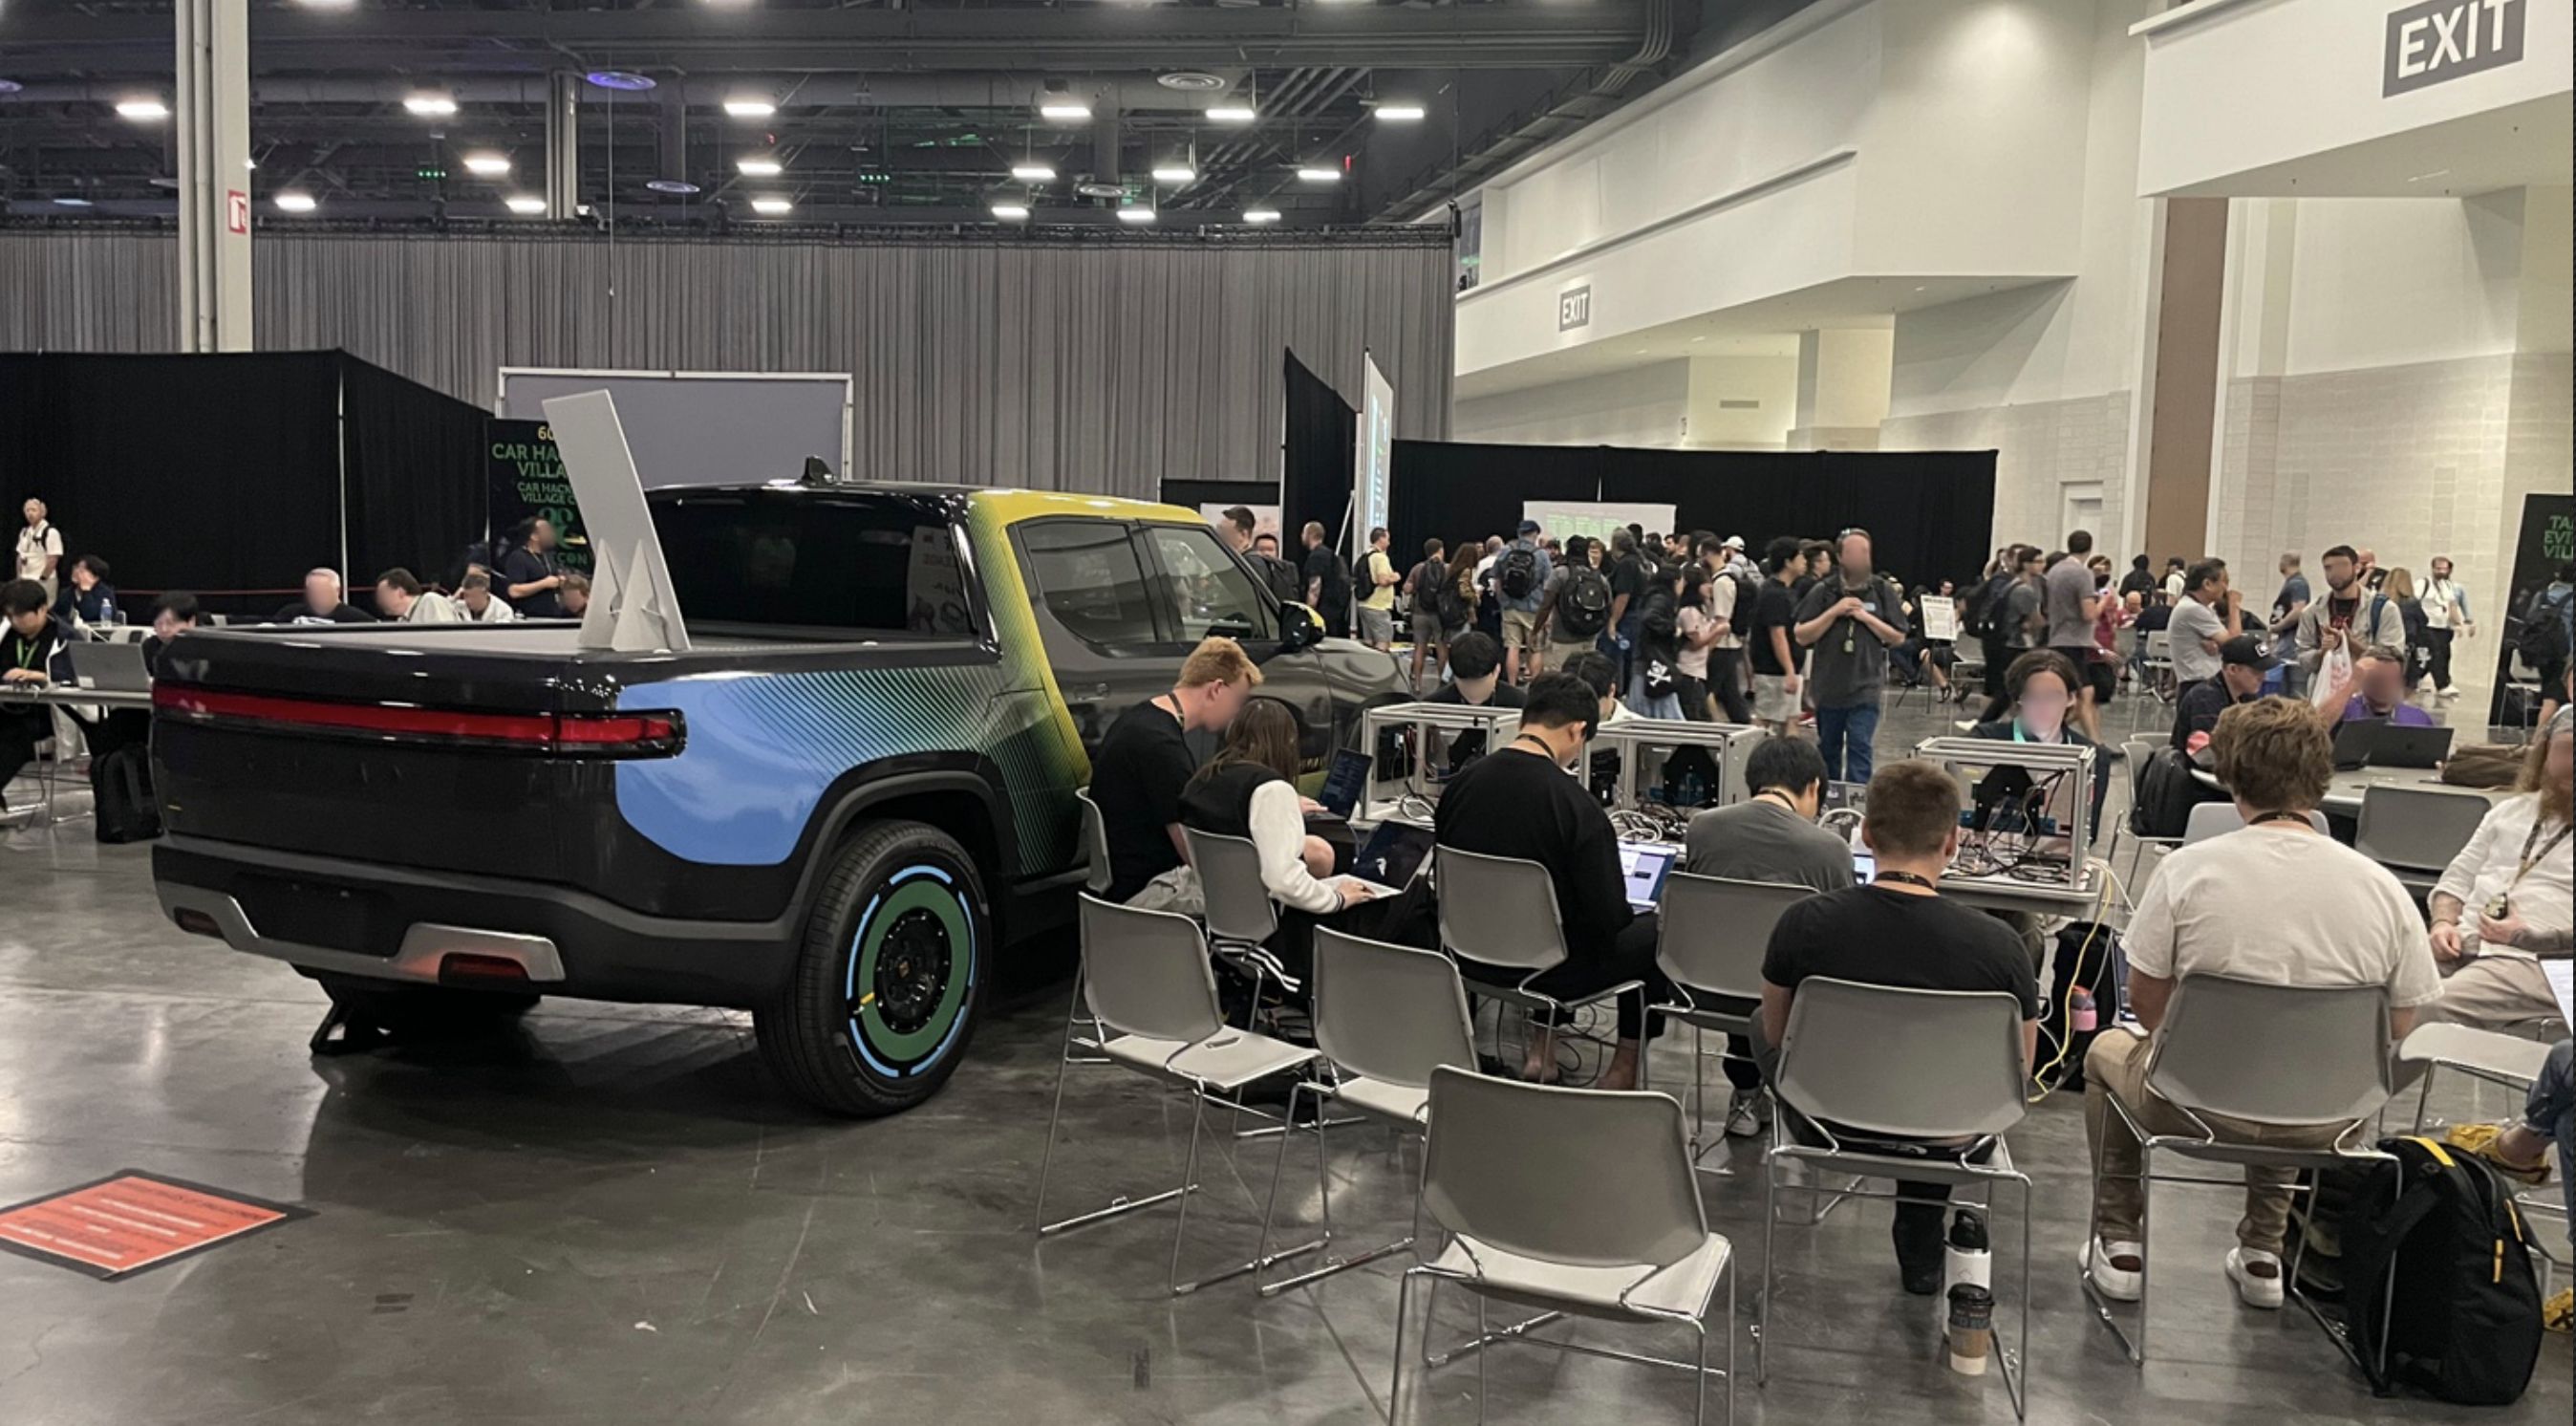
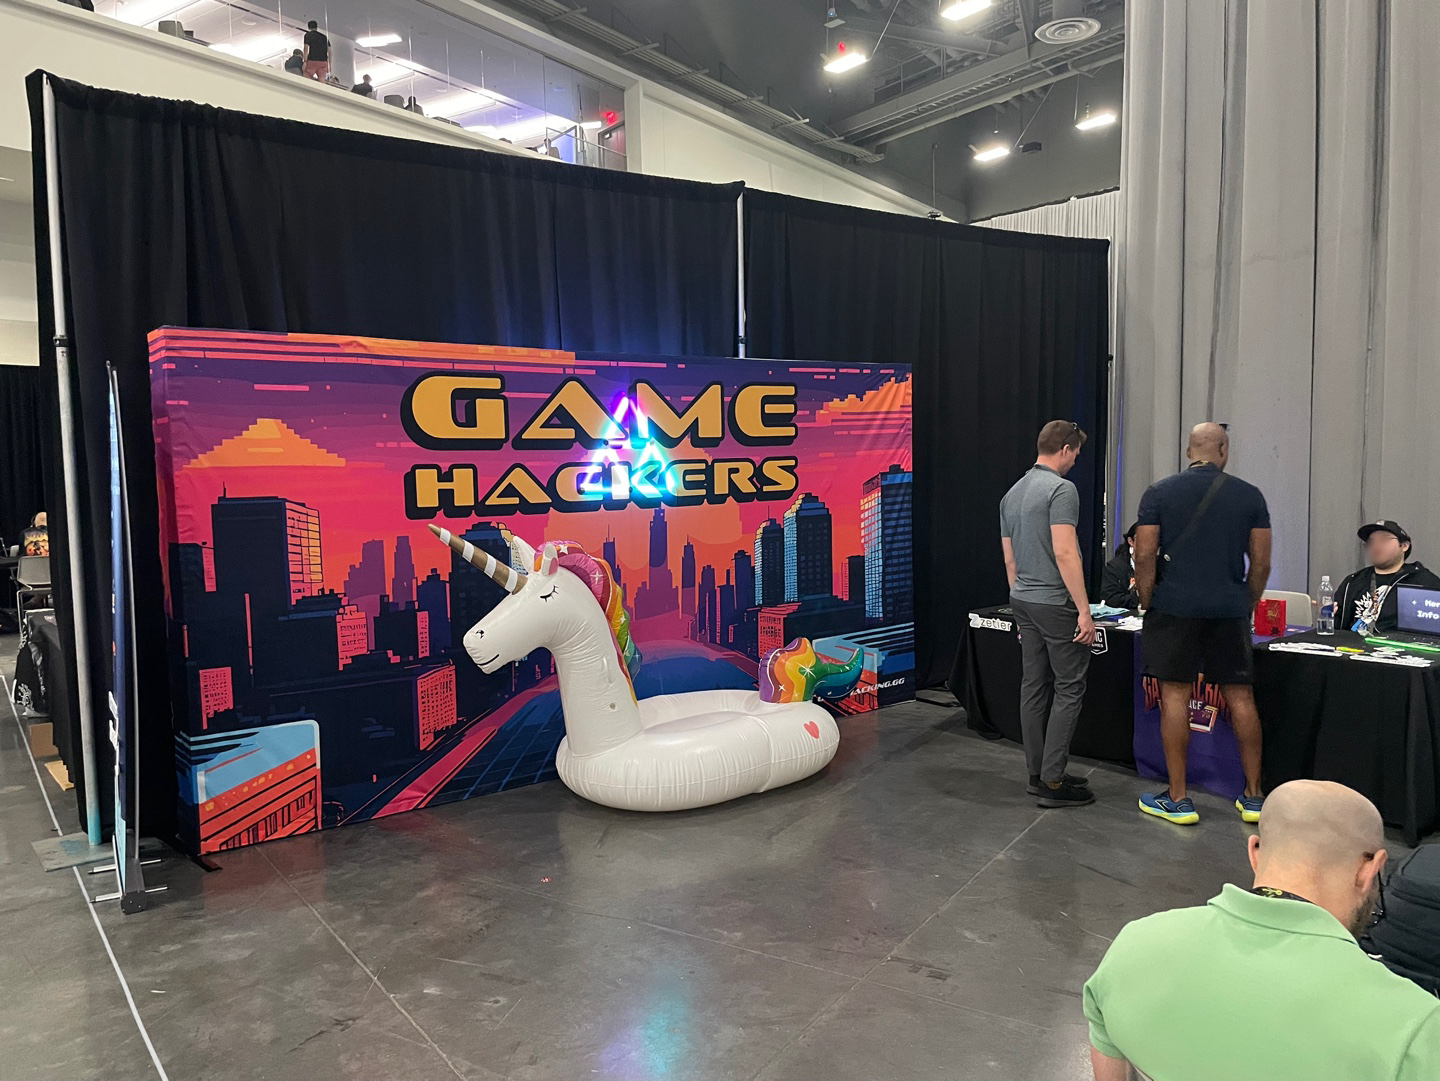
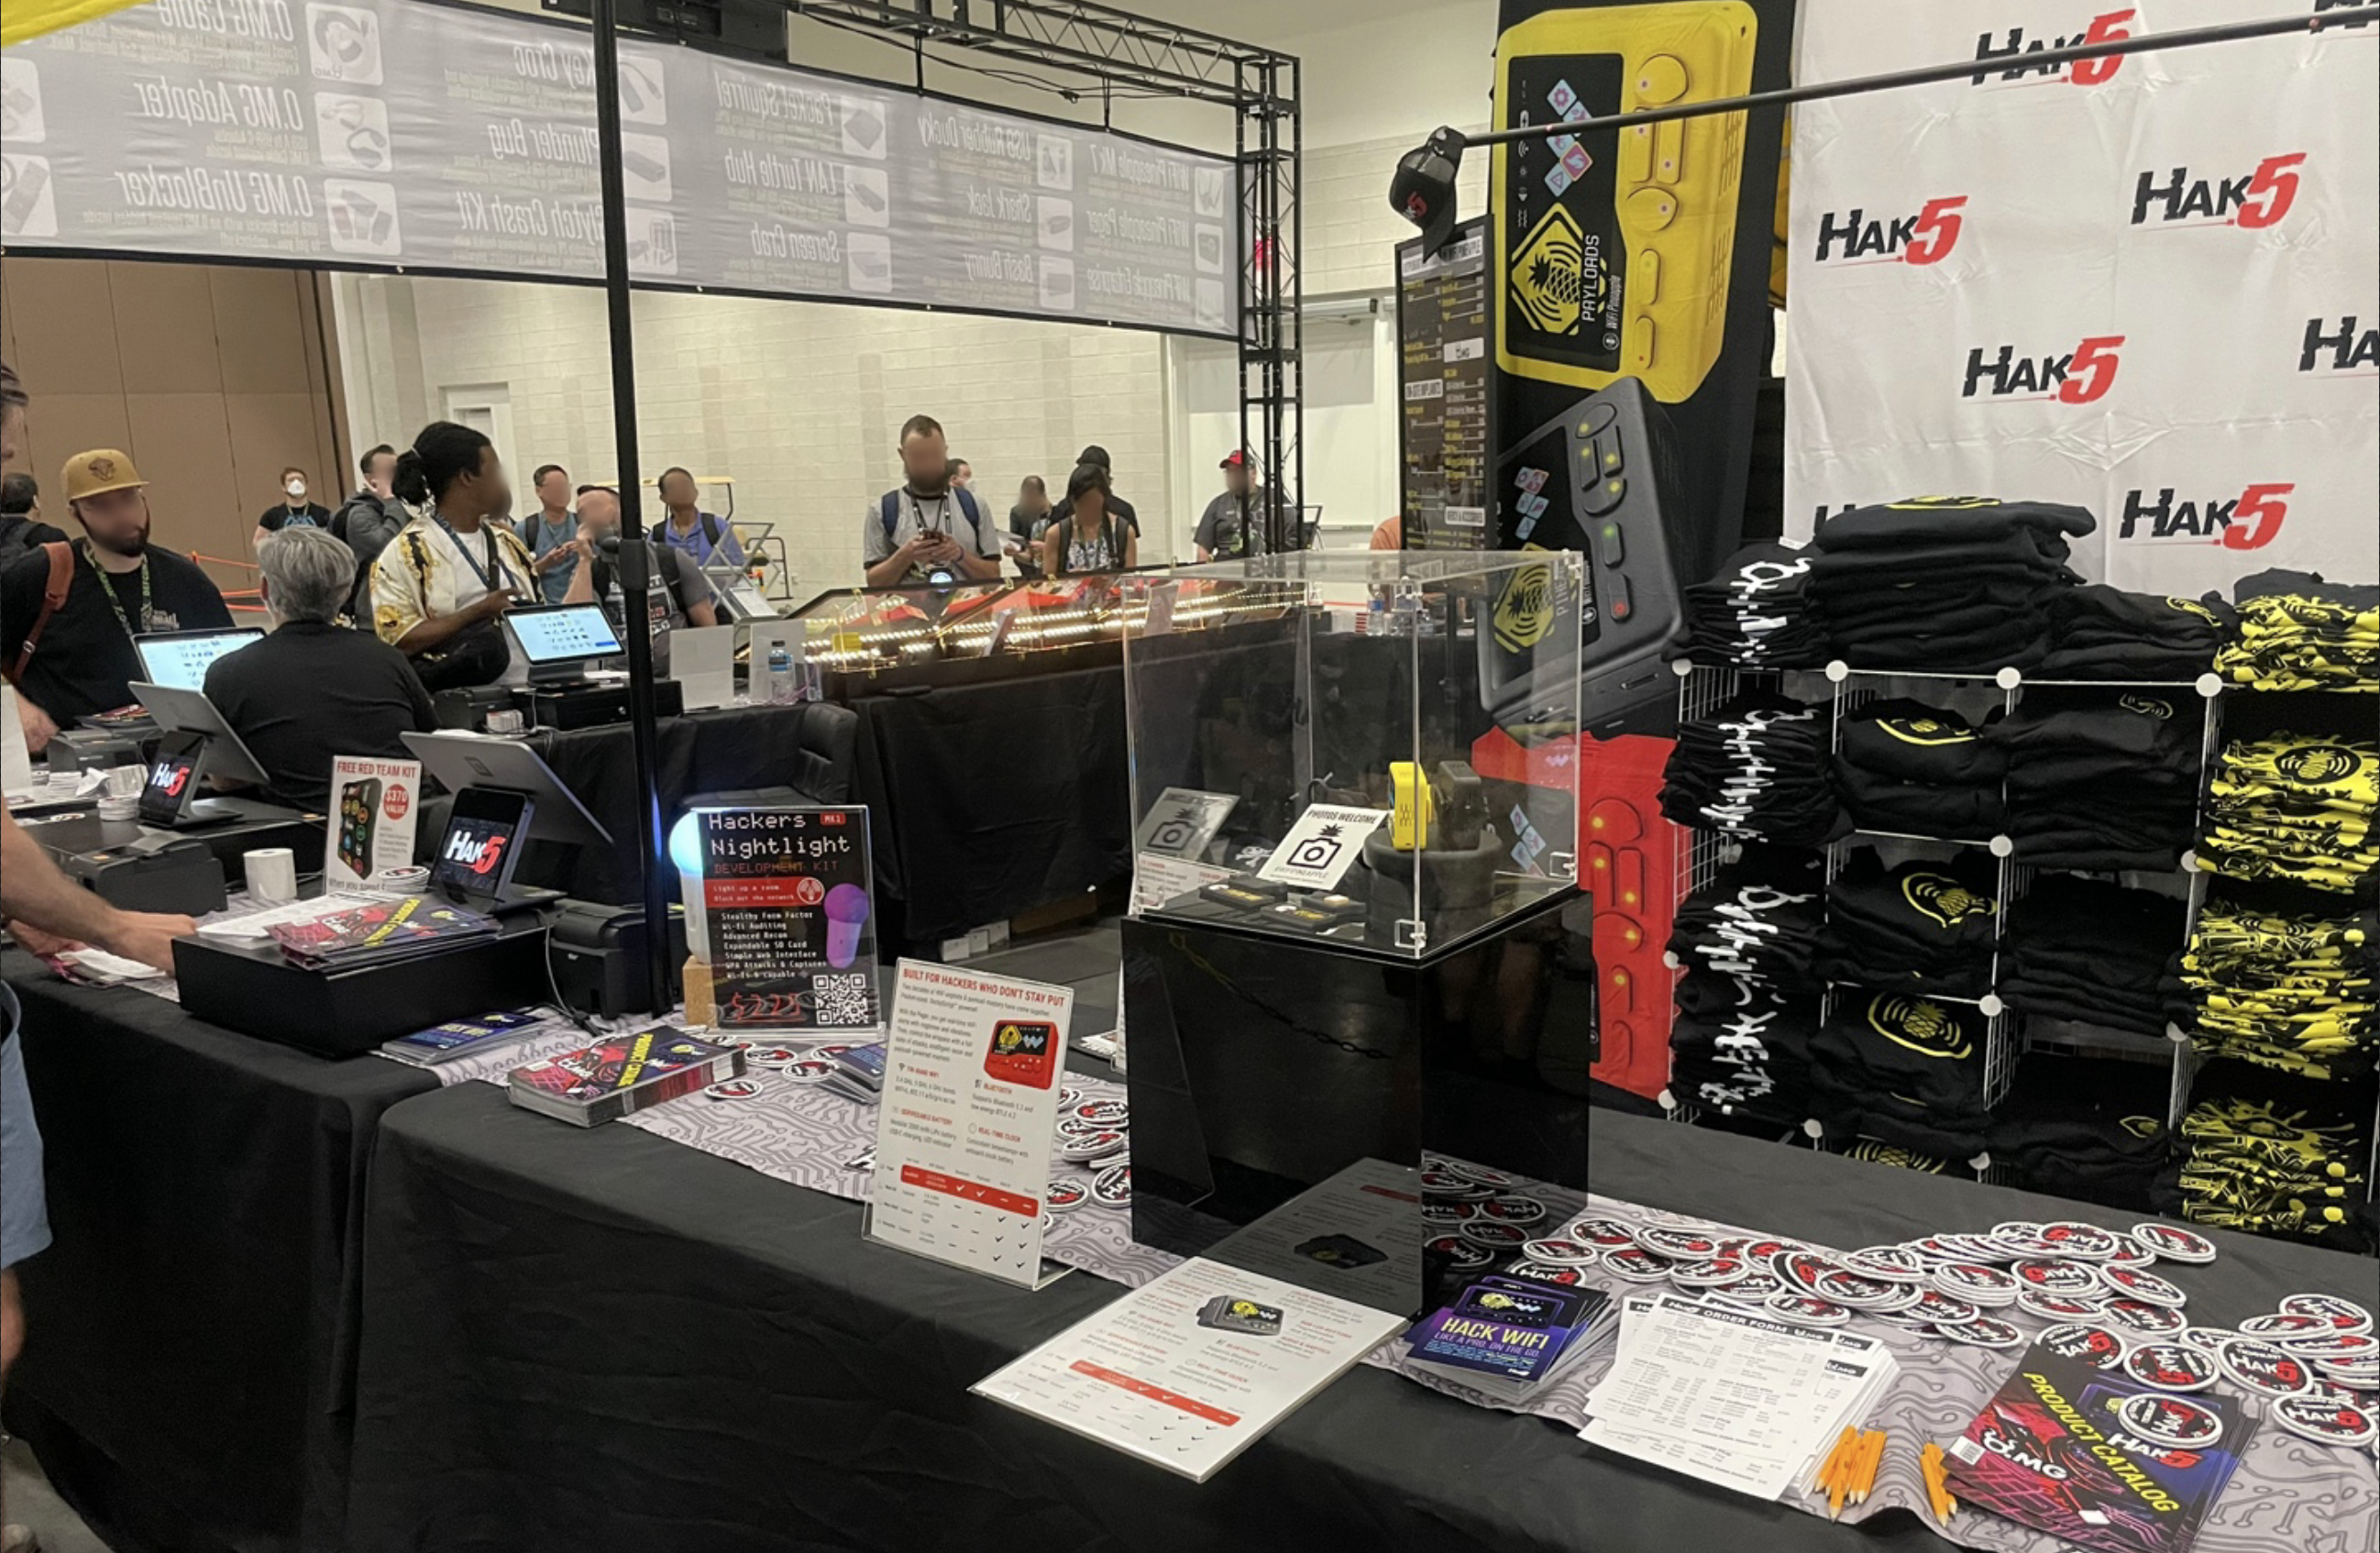
데프콘은 대회 뿐만 아니라 컨퍼런스도 함께 운영되고 있습니다. 여러 분야의 보안 종사자들이 참석하는 행사인 만큼 본선 이외에도 크고작은 CTF, 테마별 체험 부스, 발표 세션 등 다양한 이벤트들이 많은데요! 아쉽게 대회 참여로 인해 체험은 못했지만, 독자분들께 현장감을 전하기 위해 촬영한 사진과 전달받은 사진으로 현장감을 전달 드립니다.
결론 및 향후 계획
DEFCON은 전 세계 보안 전문가들이 모이는 자리로, 새로운 기술과 다양한 시각을 접할 수 있는 소중한 경험이었습니다.
기회가 된다면 이번 도전을 통해 얻은 교훈을 바탕으로 발전된 모습으로 다시 한번 참여할 수 있었으면 좋겠습니다.
마지막으로, 본 대회 참여에 아낌없는 응원과 격려를 해주신 GD, Gilbert, Oscar 에게 감사 인사드립니다.
긴 글 읽어주셔서 감사드립니다 😃
위 그림 15. Cold Fusion 팀 단체 사진은 kakaobank Tech에서 촬영/지원한 사진입니다.