Engineering
Traffic Mirroring 서비스 소개
2023년 4월 26일
원문에서 보기 ↗ 인스턴스 네트워크 패킷을 캡처하여 콘텐츠 보안, 위협 분석, 트러블 슈팅 등의 목적을 가진 감지 도구로 라우팅할 수 있습니다. 따라서 감지 도구와 함께 Traffic Mirroring 서비스를 이용하면 빠르게 공격을 감지하고 대응할 수 있으며, 다양한 보안 컴플라이언스를 준수할 수 있습니다.
주요 기능
네트워크 인터페이스를 미러 세션으로 연결하여 Traffic Mirroring 기능을 사용할 수 있습니다. 미러 세션을 구성하는 리소스는 아래와 같습니다.
- 미러 소스
- 패킷을 모니터링할 네트워크 인터페이스입니다.
- 현재는 인스턴스의 네트워크 인터페이스만 지정 가능하며, 다른 리소스의 네트워크 인터페이스도 지정할 수 있도록 기능을 확장할 예정입니다.
- 미러 대상
- 미러 소스에서 복사한 패킷을 전달할 네트워크 인터페이스입니다.
- 미러 소스와 마찬가지로 인스턴스의 네트워크 인터페이스만 지정 가능합니다.
- 미러 방향
- 미러링 할 패킷의 방향을 의미하며, 인바운드 또는 아웃바운드로 설정할 수 있습니다.
- 미러 필터
- 필터를 통해 원하는 특정 패킷만 미러링 할 수 있습니다.
- 프로토콜, 소스 및 대상 포트의 범위, 소스 및 대상 CIDR 블록을 지정할 수 있으며 지정하지 않는 경우 트래픽은 미러링 되지 않습니다.
서비스 이용 방법
콘솔에서 미러 세션을 생성하여 인스턴스의 트래픽을 캡처해볼 수 있습니다. 자세한 내용은 다음 콘솔 사용 가이드📖를 참고하시기 바랍니다.
서비스 활성화
Traffic Mirroring은 기본 인프라 서비스를 활성화 한 경우에 사용할 수 있습니다.
미러 필터 그룹 생성
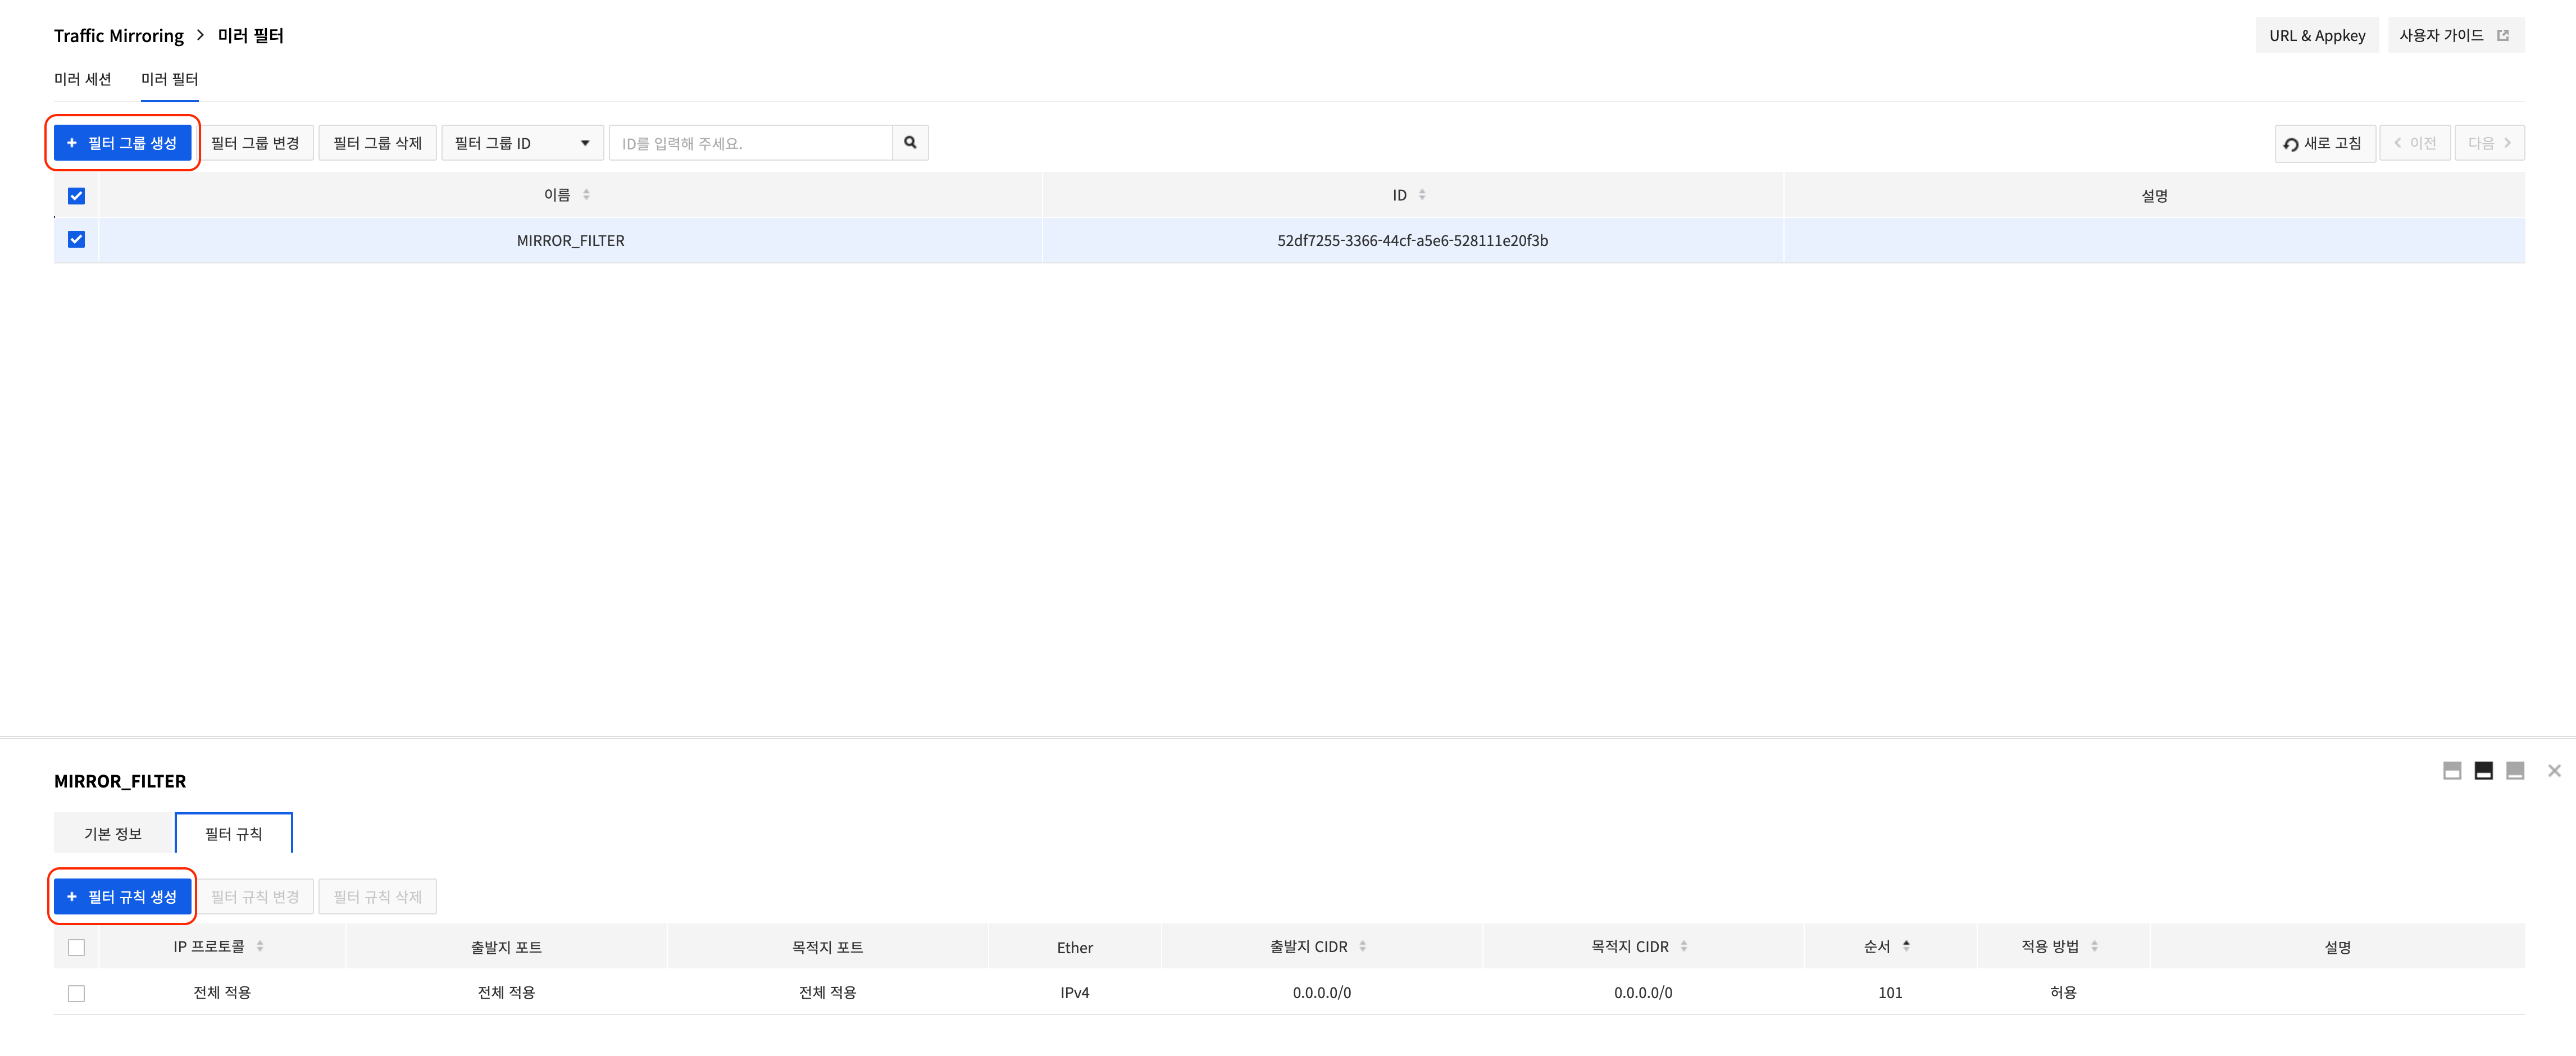
Network > Traffic Mirroring 의 미러 필터 탭을 통해 필터 그룹과 필터 규칙을 추가할 수 있습니다.
- 필터 그룹 생성 버튼을 눌러 필터 그룹을 생성합니다.
- 생성한 필터 그룹을 선택하고, 하단의 필터 규칙 생성을 통해 세부 필터 규칙을 추가합니다.
- 아래의 그림은 전체 트래픽에 대한 허용 규칙을 생성한 예시입니다.
미러 세션 생성
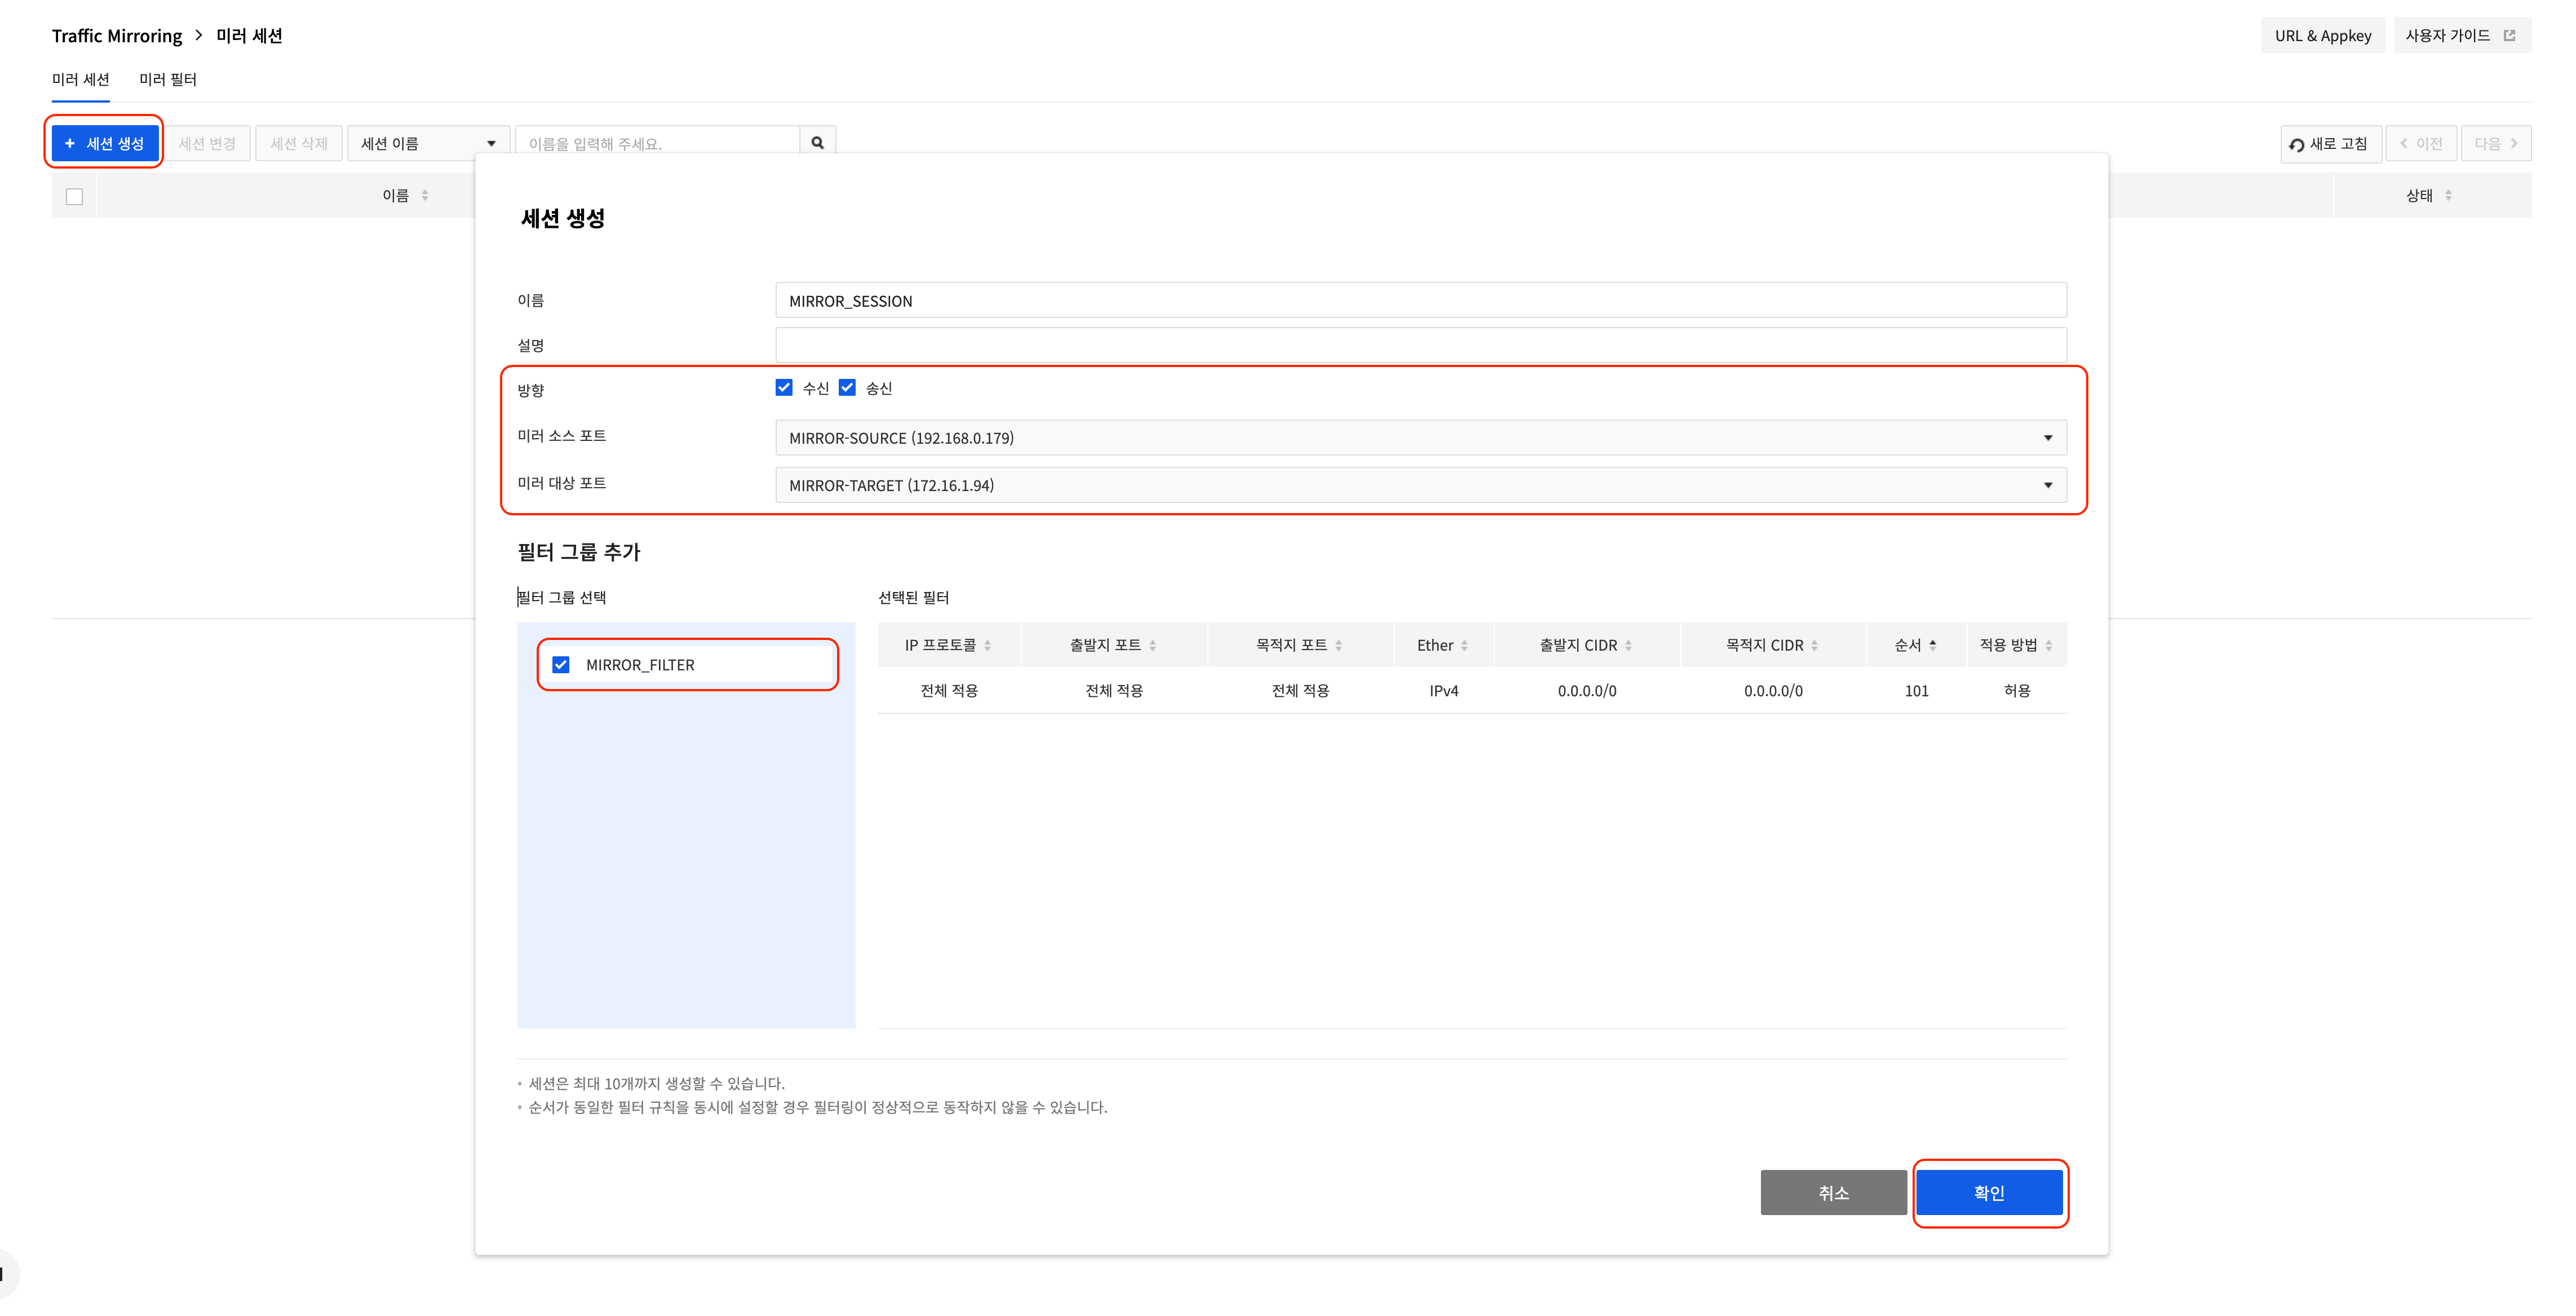
Network > Traffic Mirroring의 미러 세션 탭을 통해 미러 세션을 생성할 수 있습니다.
- 세션 생성 버튼을 눌러 세션 생성 팝업을 생성합니다.
- 앞서 언급한 '주요 기능' 항목을 참고하여 적절한 값을 입력하고, 확인 버튼을 눌러 미러 세션을 생성합니다.
- 미러 타깃으로 지정된 네트워크 인터페이스는 외부 통신이 불가능해집니다. 기타 자세한 내용은 다음 콘솔 사용 가이드📖를 참고하시기 바랍니다.
미러 트래픽 확인
미러 소스에서 발생된 트래픽이 캡처되어 미러 타깃으로 전송되는지 확인합니다.
- 아래의 그림은 TCPDUMP를 이용하여 미러 소스의 트래픽을 캡처하는 예시입니다.
- 미러 소스의 ICMP 트래픽(192.168.0.179 -> 8.8.8.8)이 미러 타깃 인스턴스의 eth1 인터페이스에서 캡처되는 모습을 확인할 수 있습니다.

서비스 대상
- 네트워크 트래픽을 캡처하여 원하는 감지 도구로 라우팅하려는 경우
- 테스트 및 문제 해결을 위해 애플리케이션 트래픽 미러링이 필요한 경우